
Segurança em IA Generativa: como proteger o workflow de ponta a ponta (e não apenas o modelo)
 Redação ARX
A adoção de IA generativa avançou rápido nas empresas mas, em muitos casos, a segurança ainda está correndo atrás.
O ponto central é este: não basta proteger apenas o modelo. Para reduzir riscos reais, é preciso tratar segurança ao longo de todo o workflow de GenAI, desde a aquisição de dados até os ciclos de feedback e melhoria contínua.
A IA generativa não segue o mesmo fluxo tradicional que as equipes de segurança já conheciam. Ela opera em um processo contínuo, interativo, com múltiplas camadas (dados, modelo, geração, deployment, compliance e feedback), muitas vezes com stacks diferentes e sem uma plataforma central única de gestão de segurança.
Isso exige uma mudança de postura dos líderes de cibersegurança.
O novo desafio: segurança distribuída em 6 etapas
Um workflow de GenAI maduro pode ser entendido em seis estágios, e cada um exige controles específicos:
- Aquisição de dados (Data Acquisition)
- Modelo (Model)
- Geração (Generation)
- Implantação (Deployment)
- Compliance e monitoramento
- Feedback loops (ciclos de feedback)
Além disso, há um elemento essencial no centro de tudo: human in the loop.
Mesmo com automação crescente, a supervisão humana continua sendo indispensável para:
- validar resultados,
- mitigar riscos,
- interpretar contextos complexos,
- adaptar controles a requisitos regulatórios e éticos.
Por que esse tema é urgente agora?
Muitas organizações estão descobrindo, durante projetos de GenAI, um problema antigo que ficou invisível por anos: “dívida de segurança de dados”.
Ou seja, lacunas históricas em:
- classificação de dados
- rotulagem de sensibilidade
- catálogos e metadados
- visibilidade sobre dados não estruturados
- controle de acesso e proveniência.
Quando a IA entra em cena, essas lacunas aparecem imediatamente e com impacto direto no risco do negócio.
Em outras palavras: GenAI não cria o problema, mas expõe e amplifica problemas já existentes.
1) Segurança na aquisição de dados: onde tudo começa
A base de qualquer GenAI é o dado. Se o dado entra errado, contaminado, excessivo ou sensível demais, o risco se propaga por todo o ciclo.
Riscos mais comuns nesta etapa
- Polimorfismo de dados (várias cópias/versões do mesmo conteúdo com metadados e permissões diferentes)
- Proliferação de dados (uso de mais dados do que o necessário, incluindo dados sensíveis)
- Vazamento/exposição de dados sensíveis
- Data poisoning (injeção intencional de dados maliciosos)
- Dados enviesados ou tóxicos
- Dívida de segurança de dados
Boas práticas recomendadas
- Fortalecer descoberta e classificação de dados (especialmente dados não estruturados)
- Implementar catálogo de dados, mapeamento de fluxo e metadados confiáveis
- Aplicar data minimization (usar apenas o mínimo necessário)
- Anonimizar/pseudonimizar dados sensíveis e avaliar privacidade diferencial
- Endurecer a ingestão de dados contra envenenamento e vetores indiretos (incluindo prompt injection em pipelines)
- Eliminar duplicidades e tratar versionamento antes do treinamento
Mensagem para líderes: sem governança de dados, não existe IA segura em escala.
2) Segurança do modelo: proteger tanto o “arquivo” quanto a cadeia de software
O modelo de IA é, ao mesmo tempo:
- um ativo de software (com dependências, bibliotecas, containers, APIs), e
- uma representação comprimida de dados de treinamento.
Por isso, ele precisa ser protegido em duas frentes: software supply chain e segurança do próprio modelo.
Principais riscos
- Riscos de supply chain e dependências vulneráveis
- Model leakage / model inversion (vazamento de dados do treinamento)
- Model evasion (entradas manipuladas para enganar o modelo)
- Model tampering (alteração indevida do modelo)
- Extração/roubo de modelo
Medidas de proteção
- Integrar SCA (Software Composition Analysis) para escanear dependências e CVEs
- Monitorar riscos de terceiros e da cadeia de software
- Executar testes de adversarial robustness, red teaming e testes de vazamento
- Usar canary testing para detectar exposição indevida de dados
- Aplicar validação/sanitização de entrada
- Assinar artefatos/modelos (code/model signing) para garantir integridade
- Inserir detecção de drift e testes de segurança no pipeline CI/CD/ML
Mensagem para líderes: tratar modelo como “caixa preta” é um erro. Ele é ativo crítico e precisa entrar no mesmo rigor de AppSec/DevSecOps, com adaptações para IA.
3) Segurança da geração: garantir outputs 3H e evitar uso indevido
Aqui está uma das áreas mais sensíveis: o momento em que a IA gera resposta para o usuário.
Não basta o modelo funcionar. O conteúdo precisa ser 3H:
- Helpful (útil)
- Honest (honesto)
- Harmless (inofensivo)
Dois objetivos principais nessa etapa
- Evitar saídas não conformes com 3H
- Evitar o mau uso das saídas geradas
Riscos
- Conteúdo tóxico, enganoso, inseguro ou fora de política
- Geração de desinformação
- Uso indevido de outputs em escala
Controles recomendados
- Moderação em tempo real e scanners de conteúdo
- Guardrails com bloqueio dinâmico
- Regras contextuais por caso de uso (inclusive arquiteturas multietapas)
- Constitutional AI (princípios explícitos que governam o comportamento do sistema)
- Logs de uso e rastreabilidade de quem gerou o quê
- Marcação/watermarking/tags para identificação de conteúdo gerado por IA
- Playbooks de resposta para remoção/takedown em casos de abuso
Mensagem para líderes: guardrails não são “feature opcional”. São controle essencial de segurança, reputação e compliance.
4) Segurança no deployment: proteger APIs, runtime e custo operacional
Ao entrar em produção, o GenAI passa a ser alvo prático de exploração.
Riscos mais relevantes
- API hijacking (uso indevido da API para roubo de dados/modelo)
- DoS e cost exhaustion attacks (ataques para indisponibilidade e explosão de custo)
- Model theft/extraction via consultas repetitivas e análise de resposta
Controles críticos
- Autenticação/autorização robustas (com MFA para admins)
- Escopo de acesso por política (ex.: policy-based access)
- API gateways, rate limiting, quotas e balanceamento
- Detecção de anomalias (latência, erro, volume, padrão de consultas)
- Runtime security em containers e workloads
- Observabilidade técnica + financeira (custos/token/uso anômalo)
Mensagem para líderes: em GenAI, indisponibilidade e custo são riscos de segurança e de negócio ao mesmo tempo.
5) Compliance e monitoramento: segurança + regulação + rastreabilidade
A camada de compliance não pode ser um “check final”. Ela precisa ser projetada desde o início.
Isso inclui:
- privacidade
- obrigações regulatórias de IA
- monitoramento de drift
- trilhas de auditoria
- explicabilidade e rastreabilidade.
O que precisa estar no radar
- Logs de auditoria orientados ao ambiente regulatório
- Monitoramento de fluxo de dados e orquestração de APIs
- Data lineage (quem acessou, modificou, treinou, publicou)
- Quarentena de outputs não conformes
- Detecção de viés e fairness
- Alertas de drift comportamental (ex.: aumento anormal de recusas, mudança de padrão de resposta)
- Explicabilidade mínima para decisões sensíveis
Um ponto importante: não adianta tentar criar uma política universal “perfeita” de ética em IA. Na prática, funciona melhor um processo por caso de uso, com critérios, validações e responsáveis claros.
Mensagem para líderes: compliance em IA é um processo vivo. Segurança, jurídico e DPO precisam trabalhar juntos desde o design.
6) Segurança nos feedback loops: o motor da melhoria contínua (e também uma superfície de ataque)
Ciclos de feedback são essenciais para:
- melhorar qualidade
- corrigir comportamento
- reforçar alinhamento ético
- detectar drift e vulnerabilidades.
Mas eles também abrem novos riscos.
Riscos típicos
- Feedback poisoning (feedback falso para manipular treinamento/triagem)
- Spoofing de sensores/agentes (dados falsos para gerar alertas indevidos ou esconder problemas)
- Volume anômalo de feedback para sobrecarregar processos
Contramedidas
- Sandbox/canary mode para testar feedback antes de afetar o sistema
- Verificação de proveniência e confiabilidade da fonte
- Assinatura/atestado de origem (attestation)
- Detecção de anomalias em volume, padrão e conteúdo de feedback
- Revisão humana de sinais críticos
Mensagem para líderes: feedback não é “nice to have”. É componente central de segurança, qualidade e governança em GenAI.
O papel do “Human in the Loop” (HITL): indispensável em todo o fluxo
Um erro comum é imaginar que “mais IA” significa “menos supervisão”.
Na prática, em ambientes corporativos, o HITL continua essencial para:
- interpretar contexto
- arbitrar exceções
- revisar outputs críticos
- validar conformidade
- responder a cenários novos que o sistema ainda não aprendeu.
O que líderes de cibersegurança devem priorizar agora
Se eu tivesse que resumir em ações práticas para os próximos ciclos de planejamento, seriam estas:
1) Implementar controles por estágio (e não controles genéricos): Cada etapa do workflow GenAI tem riscos diferentes. Segurança em IA precisa ser arquitetada por fase.
2) Tratar a dívida de segurança de dados como prioridade estratégica: Sem classificação, catálogo, lineage e visibilidade, a empresa fica cega. E IA amplia essa cegueira.
3) Automatizar segurança de modelo no pipeline: Scanning, red teaming, testes adversariais, drift detection e validações devem entrar no CI/CD/ML.
4) Fortalecer guardrails e moderação em tempo real: Isso protege reputação, compliance e experiência do usuário final.
5) Consolidar governança (mesmo sem plataforma única perfeita): Ainda não existe uma “console única” para tudo. Mas é possível integrar controles, observabilidade e governança de forma progressiva.
6) Adotar uma abordagem de IA constitucional + TRiSM + 3H: Segurança, confiança, risco e princípios de comportamento precisam ser explícitos e operacionalizados.
Conclusão
A segurança em IA generativa não é um produto isolado, nem uma camada que se adiciona no final. Ela é uma disciplina transversal, que precisa acompanhar o workflow completo, dados, modelo, geração, deployment, compliance e feedback, com supervisão humana contínua.
As organizações que entenderem isso cedo terão duas vantagens: redução real de risco e maior velocidade para escalar GenAI com confiança.
Em GenAI, a pergunta não é mais “vamos adotar?” A pergunta é: “como vamos adotar com segurança, governança e resiliência?”
Conheça a Brasiline
Nosso propósito é assegurar um padrão de excelência em nossos projetos, transformando sua TI em uma alavanca estratégica para seus negócios e suas equipes. Dessa forma, sua empresa pode concentrar todos os esforços no que é fundamental: o seu core business.
Conte com a expertise de nossos especialistas para garantir um suporte técnico ágil e uma operação verdadeiramente eficiente.
Conheça nossos cases de sucesso
Entre em contato conosco
Siga-nos no Instagram
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais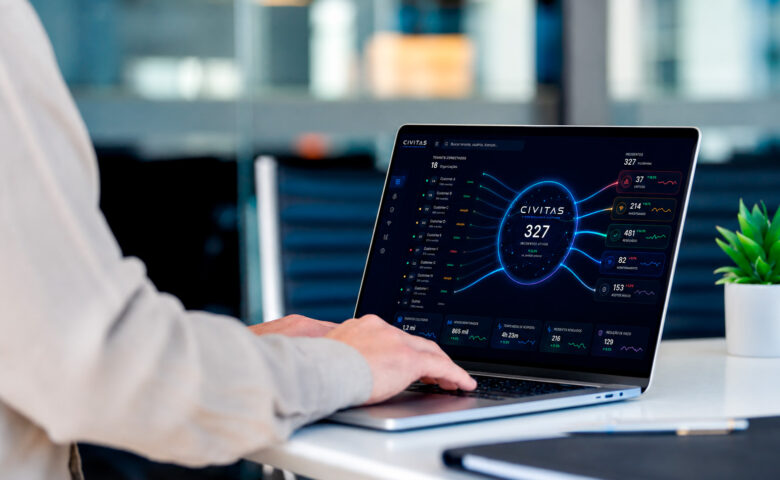
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais