Phishing progressivo: como os PWAs podem ser usados para roubar senhas
 Redação ARX
Uma nova técnica de phishing usa aplicativos da web progressivos (PWAs) para imitar as janelas do navegador com endereços da web convincentes para roubar senhas.
Neste artigo, discutimos o que são esses aplicativos, por que eles podem ser perigosos, como os invasores podem usá-los para seus próprios propósitos e como se proteger contra essa ameaça.
O que são aplicativos progressivos da web?
Os PWAs são aplicativos desenvolvidos usando tecnologias da web. Basicamente, são sites que parecem e funcionam exatamente como aplicativos nativos instalados em seu sistema operacional.
A ideia geral é semelhante aos aplicativos criados na estrutura Electron, com uma diferença fundamental. Os aplicativos Electron são como um “sanduíche” de um site (o recheio) e um navegador (o pão) dedicado à execução desse site; ou seja, cada aplicativo Electron tem um navegador integrado. Diferentemente, os PWAs utilizam o mecanismo do navegador já instalado no sistema do usuário para exibir o mesmo site, como um sanduíche sem o pão.
Todos os navegadores modernos são compatíveis com PWAs, com os navegadores Google Chrome e baseados em Chromium (incluindo o navegador Microsoft Edge que vem com o Windows) oferecendo a implementação mais abrangente.
Instalar um PWA (se o respectivo site for compatível) é muito simples. Basta clicar em um botão discreto na barra de endereços do navegador e confirmar a instalação. Veja como isso é feito, usando o PWA do Google Drive como exemplo:
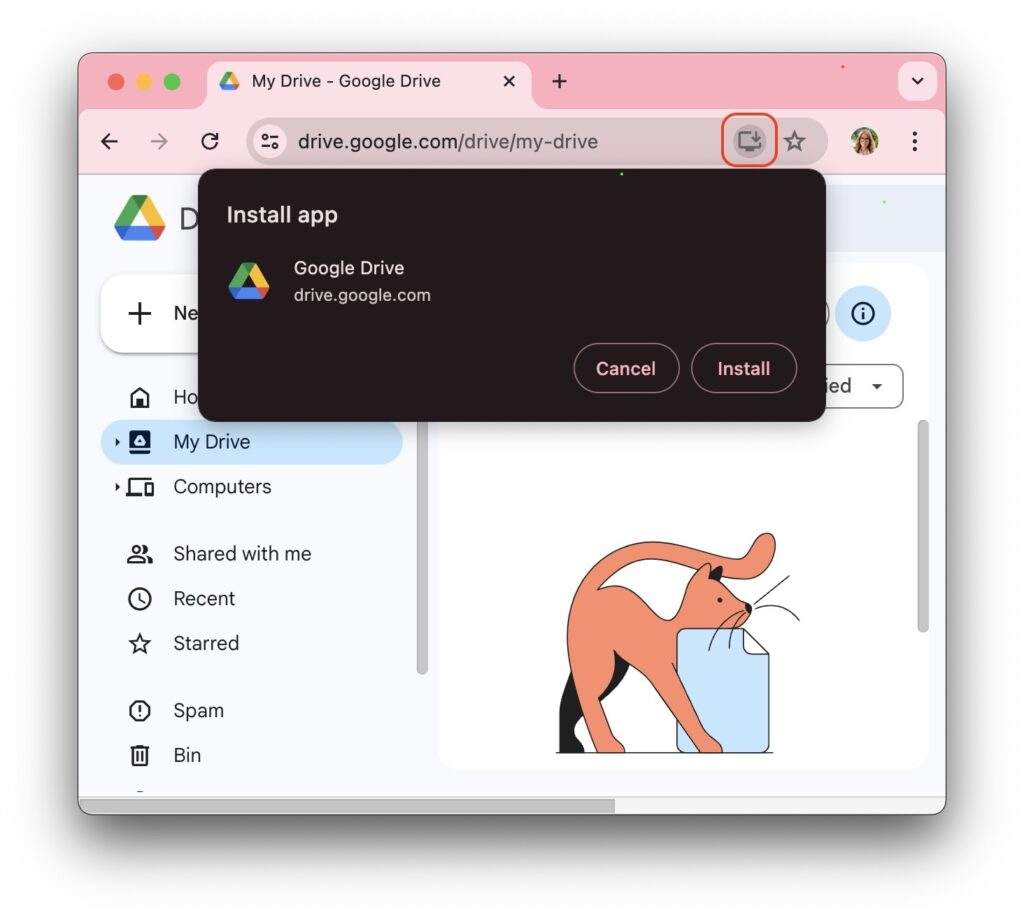
Depois disso, o PWA aparece no seu sistema quase instantaneamente, parecendo um aplicativo real, com um ícone, sua própria janela e todos os outros atributos de um programa completo. Não é fácil dizer pela janela do PWA que, na verdade, é um navegador que exibe um site.
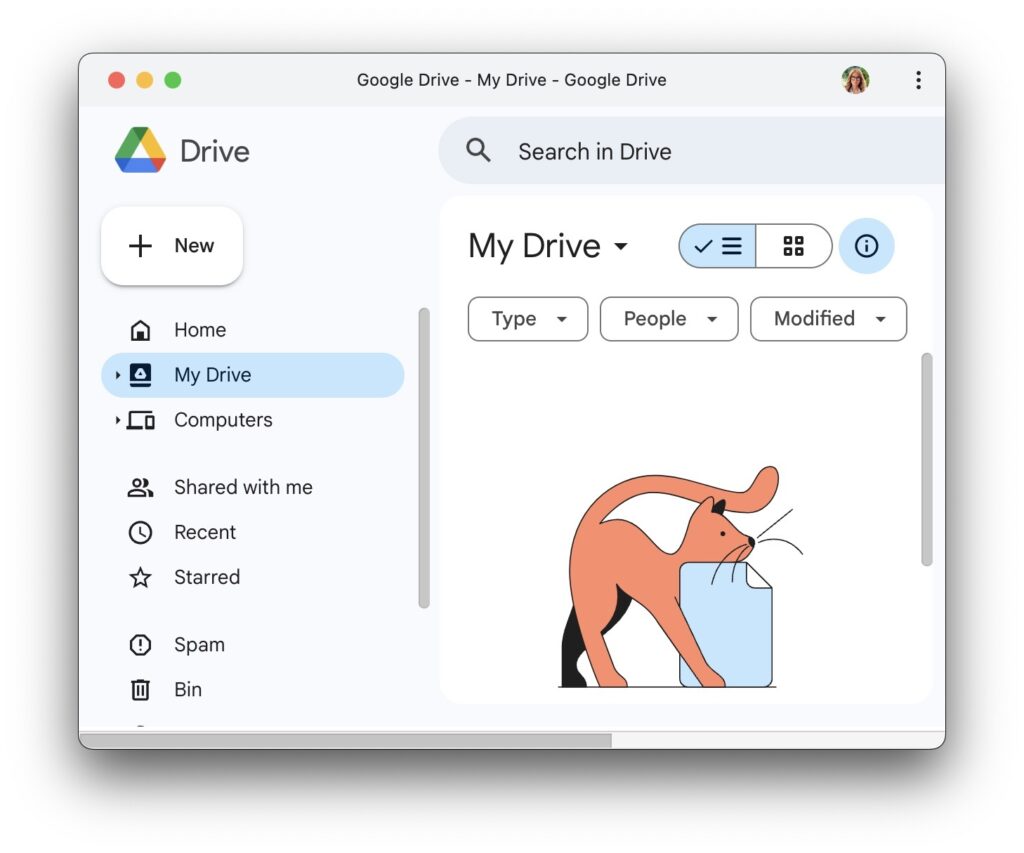
Phishing baseado em PWA
Uma diferença crucial entre um PWA e o mesmo site aberto num navegador é evidente na captura de tela acima: a janela do PWA não tem uma barra de endereços. Esse mesmo recurso forma a base do método de phishing discutido neste artigo.
Sem a barra de endereços na janela, os invasores podem simplesmente desenhar suas próprias, exibindo um URL que atende às suas metas de phishing. Por exemplo, assim:
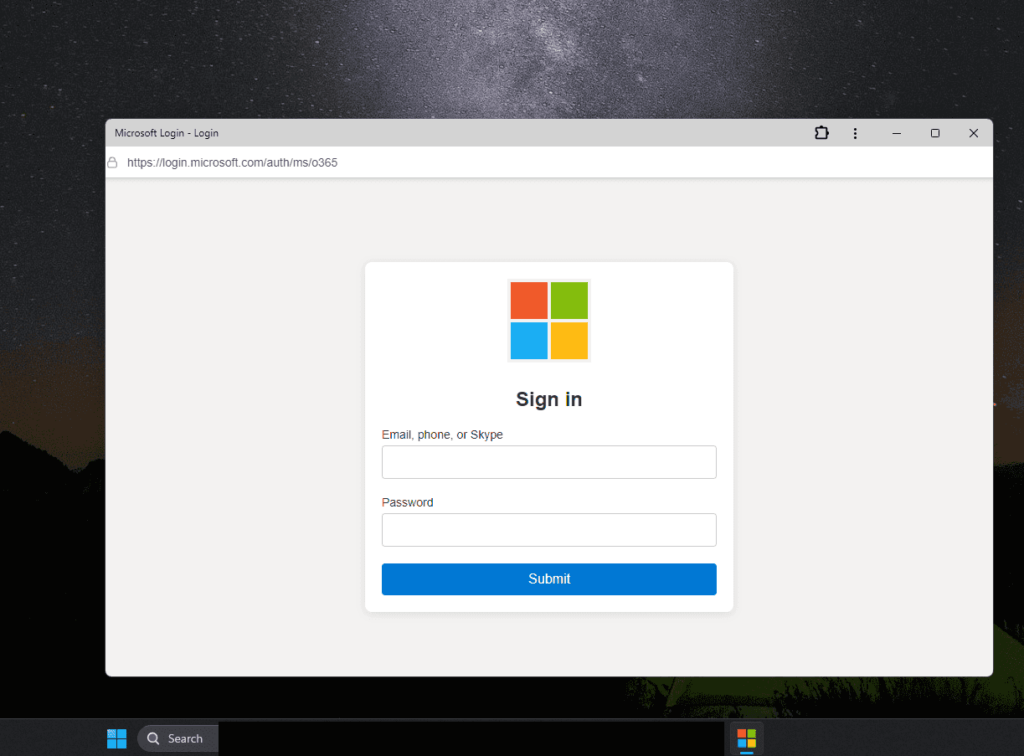
Os criminosos podem aumentar ainda mais a decepção dando ao PWA um ícone familiar.
O único obstáculo restante é convencer a vítima a instalar o PWA. No entanto, isso pode ser facilmente alcançado com uma linguagem persuasiva e elementos de interface inteligentemente projetados.
É importante observar que, durante a caixa de diálogo de instalação do PWA, o nome do aplicativo exibido pode ser qualquer coisa que o invasor desejar. A verdadeira origem só é revelada pelo endereço do site na segunda linha, que é menos perceptível:
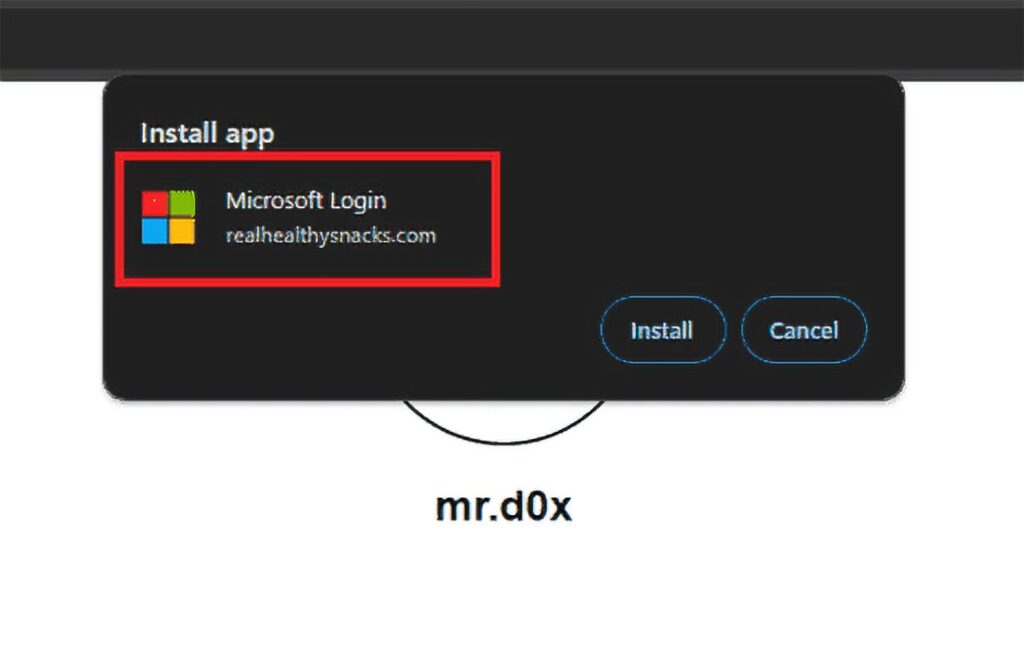
O processo de roubar uma senha usando um PWA geralmente se desenrola da seguinte forma:
- A vítima abre um site malicioso.
- O site convence a vítima a instalar o PWA.
- A instalação ocorre quase instantaneamente e a janela PWA é aberta.
- Uma página de phishing com uma barra de endereço falsa exibindo um URL de aparência legítima é aberta na janela do PWA.
- A vítima insere suas credenciais de login no formulário, entregando-as de bandeja diretamente aos invasores.
É claro que convencer a vítima a instalar um aplicativo nativo é igualmente simples, mas há algumas nuances. Os PWAs são instalados significativamente mais rápido e exigem muito menos interação do usuário em comparação com as instalações tradicionais de aplicativos.
Além disso, o desenvolvimento de PWAs é mais simples, pois eles são essencialmente sites de phishing com pequenas melhorias. Esses fatores tornam os PWAs maliciosos uma ferramenta poderosa para os cibercriminosos.
O que você pode fazer para se proteger contra essa ameaça?
- Tenha cuidado com PWAs e evite instalá-los a partir de sites suspeitos.
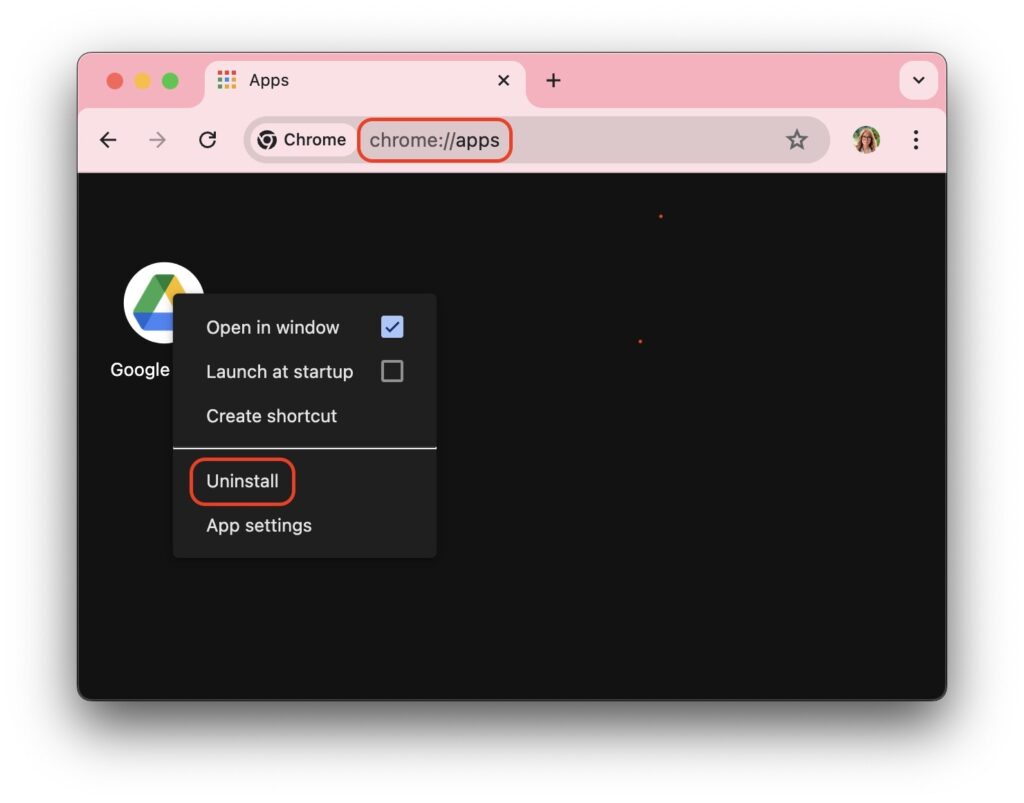
- Revise periodicamente a lista de PWAs instalados em seu sistema. Por exemplo, no Google Chrome, digite e
chrome://appsna barra de endereço para visualizar e gerenciar PWAs instalados.
- Use uma solução de segurança confiável com proteção contra sites fraudulentos e de phishing, que avisará imediatamente sobre possíveis perigos.
Conheça a Brasiline
Nosso objetivo é garantir um alto nível de serviço e qualidade nos projetos, para que a sua TI seja usada de forma estratégica, a favor dos seus negócios e das pessoas envolvidas. Assim, sua empresa pode focar no que realmente interessa: no seu core business. Conte com nossos Experts e garanta para sua operação um suporte técnico ágil e eficiente.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos Curiosidades
Ransomware interrompe produção da Fairlife, empresa da Coca-Cola, e reforça a importância da Gestão de Identidades
Ataque evidencia que cibersegurança é um fator crítico para a continuidade dos negócios Mais um grande incidente de ransomware chama a atenção do mercado.…
Saiba Mais Curiosidades
51% das instituições financeiras perdem mais de US$ 10 milhões por ano com fraudes
Entenda como IA, deepfakes e engenharia social estão transformando o cenário da cibersegurança. A transformação digital trouxe mais agilidade, conveniência e eficiência para o…
Saiba Mais Curiosidades
A Previsão da Anthropic para 2028: O Momento em que a IA Pode Criar Sua Própria Sucessora
A evolução da Inteligência Artificial pode estar prestes a atingir um dos marcos mais transformadores e imprevisíveis da história da tecnologia. Segundo Jack Clark,…
Saiba Mais