
O WSUS ficou no passado: O Que Isso Significa e Como Evoluir Sua Estratégia de Atualizações no Windows
 Redação ARX
Em 20 de setembro de 2024, a Microsoft anunciou oficialmente o fim do desenvolvimento do Windows Server Update Services (WSUS), marcando uma mudança importante na forma como as empresas gerenciam atualizações de seus ambientes Windows.
Por anos, o WSUS foi a base de muitas operações de TI, permitindo controle centralizado sobre patches e updates. Agora, embora continue funcionando temporariamente, com suporte limitado a correções de segurança, a ferramenta entra em um caminho sem evolução.
Esse movimento não é apenas o fim de uma tecnologia, mas o início de um novo modelo: mais automatizado, inteligente e orientado à nuvem.
Por que o WSUS foi descontinuado?
A decisão da Microsoft reflete uma transformação clara no cenário de TI corporativo.
O WSUS foi projetado para uma realidade predominantemente on-premises. Hoje, com ambientes híbridos, força de trabalho distribuída e ameaças cada vez mais sofisticadas, esse modelo já não atende às necessidades atuais.
Ao encerrar sua evolução, a Microsoft direciona o mercado para soluções que oferecem:
- Automação avançada de atualizações
- Integração com políticas de segurança e compliance
- Gestão centralizada em ambientes híbridos e multi-cloud
- Maior visibilidade e capacidade de resposta a vulnerabilidades
O recado é direto: o futuro do patch management está na nuvem e na automação.
Principais alternativas ao WSUS
Com essa mudança, as organizações precisam reavaliar suas estratégias. A seguir, as principais alternativas, tanto da Microsoft quanto de outros players consolidados.
Microsoft Intune + Windows Autopatch (para estações de trabalho)
Para endpoints modernos, essa é a principal recomendação da Microsoft.
O Microsoft Intune atua como uma plataforma unificada de gerenciamento de dispositivos, enquanto o Windows Autopatch automatiza completamente a aplicação de atualizações.
Na prática, isso significa:
- Redução significativa da intervenção manual
- Atualizações contínuas e seguras
- Conformidade automática com políticas corporativas
É a abordagem ideal para empresas que já utilizam Microsoft 365 e buscam simplificar a operação.
Azure Update Manager (para servidores e ambientes híbridos)
O Azure Update Manager é o sucessor natural do WSUS no gerenciamento de servidores.
Projetado para ambientes modernos, ele permite:
- Orquestração automatizada de janelas de manutenção
- Governança centralizada em nuvem
- Relatórios detalhados de compliance
- Integração com Azure Arc para servidores on-premises
Hoje, é a solução mais robusta da Microsoft para patching de servidores, especialmente em cenários híbridos.
SCCM / Configuration Manager (para ambientes on-premises)
O Configuration Manager (SCCM) continua sendo uma opção relevante para organizações que ainda operam majoritariamente on-premises.
Ele oferece:
- Controle granular sobre atualizações
- Automação de processos de deployment
- Gestão avançada de endpoints
No entanto, é importante destacar: o SCCM ainda depende do WSUS como base para metadados (SUP). Com a descontinuação do WSUS, essa dependência limita sua evolução no longo prazo.
Soluções de terceiros (ambientes híbridos e heterogêneos)
Muitas empresas precisam ir além do ecossistema Microsoft, gerenciando também Linux, macOS e aplicações de terceiros.
Nesse cenário, soluções especializadas ganham força.
ManageEngine Patch Manager Plus / Endpoint Central
Uma plataforma madura e amplamente adotada, que oferece:
- Suporte a Windows, Linux e macOS
- Patching de aplicações de terceiros (Adobe, Java, navegadores, etc.)
- Automação completa de políticas
- Relatórios detalhados de compliance
É uma excelente opção para quem busca flexibilidade e custo-benefício.
Kaspersky Next EDR Optimum
Mais do que proteção, a solução integra recursos importantes de gestão de vulnerabilidades e patches:
- Identificação e correção de vulnerabilidades
- Gerenciamento e aprovação de updates
- Automação de aplicação de patches
- Inventário completo de ativos
Ideal para empresas que querem unir segurança e patch management em uma única plataforma.
Como definir o melhor caminho para sua empresa
Com o fim do WSUS, não existe uma abordagem única mas sim estratégias alinhadas ao nível de maturidade e ao ambiente de cada organização:
- Estações de trabalho: Microsoft Intune + Windows Autopatch
- Servidores: Azure Update Manager
- Ambientes on-premises tradicionais: SCCM (com visão de transição)
- Ambientes híbridos e heterogêneos: ManageEngine ou Kaspersky
Mais do que atualização: uma questão de segurança
A gestão de patches deixou de ser uma tarefa operacional para se tornar um pilar essencial da cibersegurança.
Falhas não corrigidas continuam sendo uma das principais portas de entrada para ataques. Um processo moderno de patch management permite:
- Redução significativa da superfície de ataque
- Resposta mais rápida a vulnerabilidades críticas
- Aumento do nível de maturidade em segurança
- Conformidade com exigências de mercado e auditorias
Como a Brasiline pode apoiar essa transição
A Brasiline atua como parceira oficial da Microsoft, ManageEngine e Kaspersky, oferecendo não apenas licenciamento, mas também serviços especializados de implementação e operação.
Isso permite apoiar sua empresa em toda a jornada:
- Diagnóstico do ambiente atual
- Definição da arquitetura ideal
- Implementação das soluções
- Treinamento das equipes
- Operação assistida e evolução contínua
O objetivo é claro: garantir que estações e servidores estejam sempre atualizados, protegidos e alinhados às melhores práticas de mercado.
Conclusão
O fim do WSUS não representa um problema mas sim uma oportunidade. Uma oportunidade de abandonar processos manuais, reduzir riscos e adotar uma abordagem mais inteligente, automatizada e integrada à segurança.
Empresas que aproveitarem esse momento para evoluir sua estratégia estarão mais preparadas para enfrentar um cenário cada vez mais dinâmico e desafiador.
Se sua empresa ainda utiliza WSUS ou precisa evoluir sua estratégia de patch management, este é o momento ideal para agir.
Fale com os especialistas da Brasiline e descubra como modernizar sua gestão de atualizações com mais segurança, automação e controle.
Conheça a Brasiline
Nosso propósito é assegurar um padrão de excelência em nossos projetos, transformando sua TI em uma alavanca estratégica para seus negócios e suas equipes. Dessa forma, sua empresa pode concentrar todos os esforços no que é fundamental: o seu core business.
Conte com a expertise de nossos especialistas para garantir um suporte técnico ágil e uma operação verdadeiramente eficiente.
Conheça nossos cases de sucesso
Entre em contato conosco
Siga-nos no Instagram
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais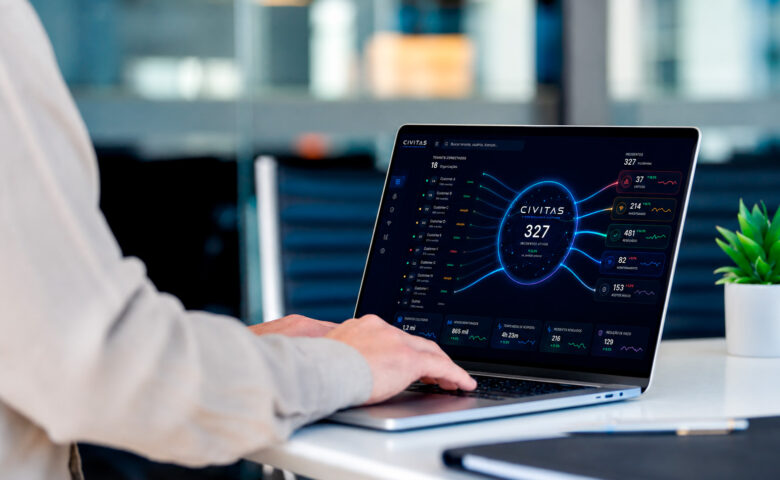
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais