
O risco cresce e exige mais do SOC
 Redação ARX
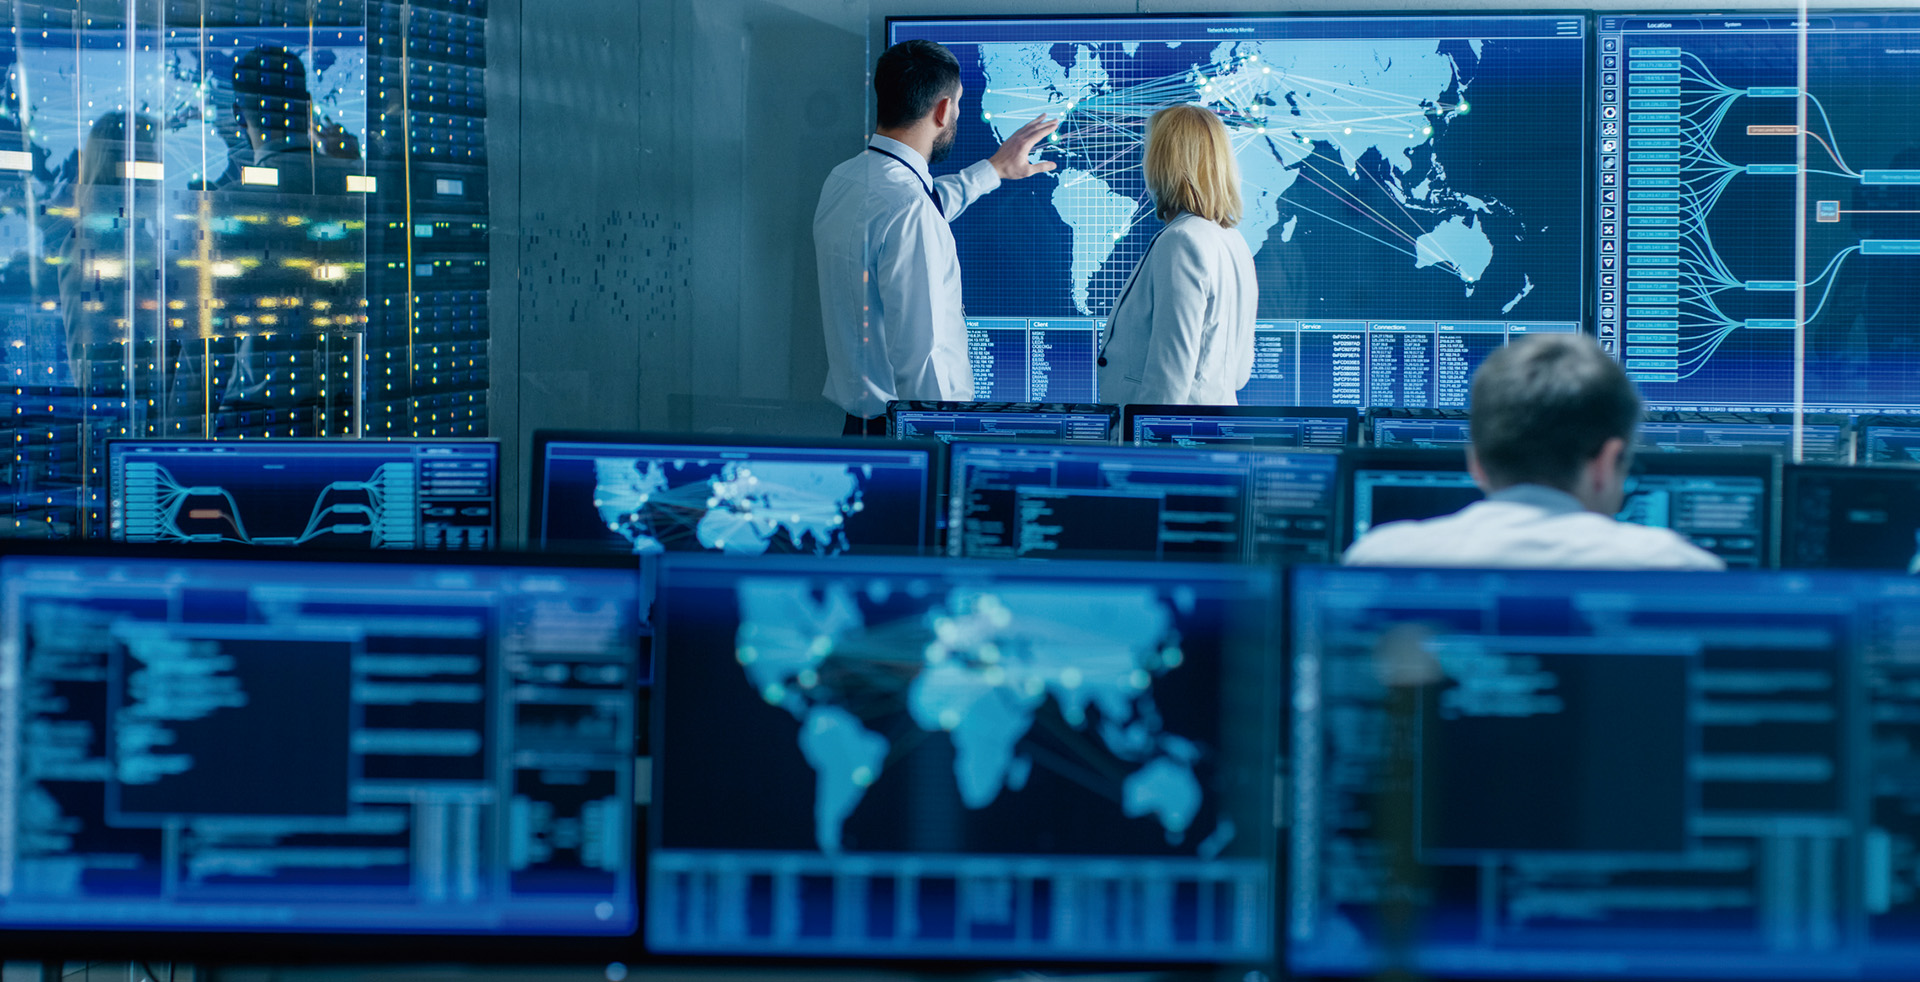
Vivemos uma era em que o volume de dados, a velocidade das operações e a sofisticação das ameaças cibernéticas avançam simultaneamente. As empresas não podem mais se dar ao luxo de tratar segurança da informação como um item secundário. O risco de paralisação de negócios, danos à reputação ou multas regulatórias exige uma postura proativa e preparada, não apenas reativa. Nesse cenário, o tradicional Security Operations Center (SOC) assume papel central: porém, se ainda estiver operando com conceitos básicos, estará longe de atender às demandas reais. (Fonte)

Empresas se afogam em alertas e falta de contexto
Muitas operações de SOC ainda funcionam segundo o velho modelo: coleta massiva de logs, uso de correlações simples, geração de alertas em grande volume, com pouca priorização ou contexto. Isso gera um ambiente com:
- Excesso de false positives (alertas irrelevantes que “alertam” mas não indicam risco real);
- Sobrecarga de analistas, com grande parte do tempo consumida por triagens e validações manuais;
- Falta de visão integrada de telemetrias (identidade, rede, endpoint, nuvem, OT);
- Dashboards volumosos que impressionam, mas que não se traduzem em ações ágeis e eficazes.
Por que a falta de visão integrada de telemetrias é um problema?
Quando não existe uma visão unificada das telemetrias, que incluem identidade, rede, endpoints, nuvem, OT e IoT, as equipes de segurança trabalham praticamente “no escuro”. Cada domínio gera dados valiosos, mas se eles ficam isolados em silos, é muito mais difícil correlacionar eventos, entender o contexto e reagir rapidamente a incidentes.
O que isso causa na prática?
- Resposta lenta a ataques, porque as informações não se conectam.
- Maior risco de falhas na análise, já que sinais importantes podem passar despercebidos.
- Dificuldade para aplicar inteligência contra ameaças de forma proativa.
Por que integrar é tão importante?
- Permite correlação automática entre diferentes fontes de telemetria.
- Dá uma visão completa do ambiente, ajudando a detectar ameaças antes que causem impacto.
- Reduz o tempo de resposta e melhora a tomada de decisão.
Relatórios como os da Gartner mostram que o desafio não é apenas ter tecnologia, mas também maturidade operacional. Sem essa evolução, o SOC corre o risco de gerar muito “ruído”, alertas acumulados, e pouca mitigação real.
SOC inteligente como núcleo estratégico de decisão
O que o mercado exige agora vai além do monitoramento contínuo: exige inteligência operacional. Um SOC moderno precisa:
- Entender o contexto dos eventos (quem, onde, com que impacto no negócio)
- Filtrar os falsos positivos e direcionar atenção aos riscos reais
- Automatizar tarefas repetitivas e liberar analistas para investigações mais profundas
- Aprender continuamente com cada incidente, em essência, tornar-se adaptativo
- Integrar detecção, resposta, validação ofensiva (ex: drills, red team) como parte de um ciclo contínuo
A Gartner enfatiza ainda que não haverá um SOC totalmente autônomo, mas que o foco deve ser na combinação “humano + automação/inteligência”. Esse modelo, muitas vezes chamado de “SOCs que pensam, aprendem e agem”, é o caminho para que o SOC deixe de ser apenas um centro de alertas e se torne um núcleo estratégico de segurança e risco.
Como o SOC 360 da Brasiline Tecnologia atua
Aqui, evoluímos nossa oferta de SOC para atender essa nova realidade. Nosso serviço SOC 360 está desenhado para entregar inteligência, tempo real, resposta e valor estratégico. Entre os principais diferenciais:
- Integração de fontes heterogêneas: unificamos telemetrias de endpoint, rede, identidade, nuvem e OT, para que o SOC tenha visão ampliada e contexto de risco.
- Detecção comportamental e análise de anomalias: não apenas regras estáticas, mas perfis dinâmicos de comportamento anormal, reduzindo o volume de alertas inúteis.
- Automação e orquestração orientadas por risco: com playbooks inteligentes, automatizamos triagem, escalonamento e resposta inicial, liberando o time para tratativas mais complexas.
- Ciclo de aprendizagem contínua: cada incidente alimenta o processo de melhoria, para que o SOC melhore em precisão, relevância e velocidade.
- Painel de métricas com foco em resultados: ao invés de dashboards extensos, entregamos KPIs que importam, por exemplo, redução do tempo para investigação (MTTI) e tempo para resposta (MTTR), número de falsos positivos eliminados e impacto mitigado para o negócio.
- Consultoria de maturidade integrada: avaliamos a maturidade de processos, pessoas e tecnologia do cliente, desenhamos roadmap de evolução e ajudamos a transformar o SOC em ativo estratégico.
Com o SOC 360, a Brasiline permite que empresas alcancem uma operação de segurança mais eficiente, muitas vezes sem ter que ampliar o time de TI/cibersegurança, pois a inteligência, automação e especialização ficam por nossa conta.
Resultados concretos de clientes
A Itatiaia, maior fabricante de cozinhas do Brasil, precisava aprimorar seus processos de segurança com uma solução eficiente e integrada, capaz de reduzir falsos positivos e otimizar o tempo de resposta. Com a suíte completa de SOC da Brasiline, a empresa conquistou mais produtividade e visibilidade, unificando a gestão de vulnerabilidades e endpoints em uma única console.

“A suíte de segurança SOC da Brasiline se mostrou uma ferramenta excepcional para gestão dos endpoints. A Brasiline tem sempre prestado um serviço de excelência, que nos permite ter tranquilidade para focar em projetos de inovação e melhoria do nosso negócio, que é fabricar as melhores cozinhas do Brasil.” Disse Jeovane Guimarães, Supervisor de TI da Itatiaia.
Esses resultados consolidam a ideia de que um SOC inteligente não é mais diferencial, é exigência de mercado.
Descubra como sua empresa pode evoluir
A Brasiline te convida a realizar uma Prova de Conceito (POC) gratuita do nosso SOC 360, para experimentar como inteligência operacional, integração e automação podem transformar sua postura de segurança.
Acesse e veja como elevar sua maturidade de cibersegurança do seu negócio!
Conheça a Brasiline
Nosso propósito é assegurar um padrão de excelência em nossos projetos, transformando sua TI em uma alavanca estratégica para seus negócios e suas equipes. Dessa forma, sua empresa pode concentrar todos os esforços no que é fundamental: o seu core business.
Conte com a expertise de nossos especialistas para garantir um suporte técnico ágil e uma operação verdadeiramente eficiente.
Conheça nossos cases de sucesso
Entre em contato conosco
Siga-nos no Instagram
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos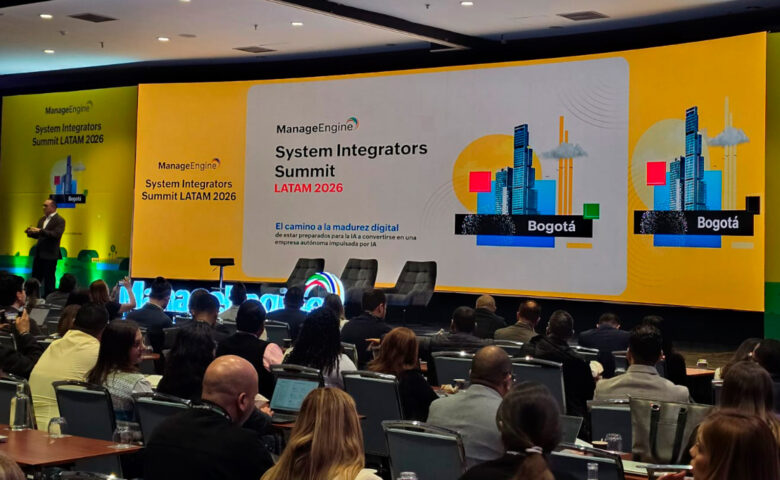
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais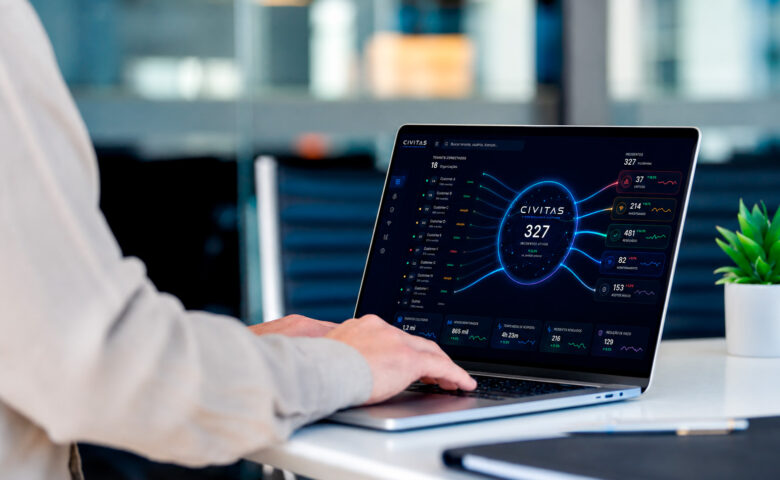
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais