
Megatendências em Cibersegurança e suas Implicações para a Proteção Virtual
 Redação ARX
A cibersegurança vive um dos períodos mais desafiadores de sua história. A combinação entre transformação digital acelerada, ambientes cada vez mais distribuídos e a sofisticação crescente dos cibercriminosos está forçando as organizações a repensarem profundamente suas estratégias de proteção.
Relatórios recentes de analistas como Gartner, IDC e Frost & Sullivan deixam claro: não se trata mais apenas de escolher ferramentas isoladas, mas de adotar uma abordagem integrada, contínua e orientada a risco. Neste artigo, a Kaspersky, parceira Brasiline, analisa as principais megatendências em cibersegurança e como elas impactam a evolução de EPP, EDR e XDR.
Megatendências que estão moldando a cibersegurança
As tendências predominantes no setor continuam fortemente ligadas à inteligência artificial e à segurança virtual. Entre elas, a segurança ocupa hoje a principal prioridade para líderes de TI e executivos de negócios, enquanto a IA surge como elemento acelerador tanto da defesa quanto dos ataques.
Segundo o IDC, as megatendências em segurança virtual incluem:
- Transformação digital, trabalho híbrido e o fim do perímetro tradicional: o modelo clássico de defesa perimetral deixou de ser suficiente.
- Escassez de profissionais de segurança da informação: a falta de talentos especializados pressiona as equipes existentes.
- Sofisticação acelerada dos cibercriminosos: ataques mais rápidos, direcionados e difíceis de detectar.
- Proliferação de ferramentas de segurança: ambientes complexos, com múltiplas soluções pouco integradas.
- Crescimento das exigências regulatórias e de conformidade.
- Mudança no perfil dos compradores e de suas prioridades.
- Confiança como pilar estratégico da segurança digital.
A Gartner reforça esse cenário ao destacar que a eficácia dos programas de segurança depende cada vez mais do envolvimento humano, da visibilidade ponta a ponta e da capacidade de resposta rápida em ecossistemas digitais altamente distribuídos.
O impacto das megatendências no cenário de ameaças
O cenário de ameaças evolui hoje em uma velocidade sem precedentes. Ataques de ransomware, golpes digitais e vazamentos de dados deixaram de ser eventos esporádicos e passaram a fazer parte da rotina das organizações.
Os cibercriminosos atuam como verdadeiras corporações descentralizadas, com divisão clara de funções: reconhecimento, acesso inicial, desenvolvimento de malware, movimentação lateral, exfiltração de dados, extorsão e lavagem de dinheiro. O modelo de Ransomware as a Service (RaaS) ampliou ainda mais esse alcance.
Além disso, técnicas e procedimentos (TTPs) estão cada vez mais sofisticados, explorando:
- Ferramentas legítimas do ambiente de TI, como PowerShell;
- Comprometimento de identidades e e-mails corporativos;
- Exploração de vulnerabilidades zero-day;
- Ataques multivetoriais difíceis de correlacionar.
Nesse contexto, manter um nível adequado de proteção, seja com EPP, EDR ou XDR, tornou-se um fator crítico para a continuidade dos negócios.
Da EPP ao EDR e XDR: por que evoluir?
Historicamente, a proteção de endpoints (EPP) foi a base da estratégia de defesa, protegendo PCs, notebooks, servidores e estações de trabalho contra ameaças conhecidas. Ela continua sendo essencial, especialmente por automatizar a resposta a incidentes comuns e reduzir a carga operacional das equipes.
No entanto, ataques modernos conseguem contornar mecanismos tradicionais de prevenção. A necessidade de detectar comportamentos anômalos e responder rapidamente levou à adoção do EDR (Endpoint Detection and Response), que amplia a visibilidade, permite investigações mais profundas e respostas mais precisas.
Mesmo assim, os ataques atuais raramente se limitam a um único ponto. Eles atravessam endpoints, redes, identidades, e ambientes em nuvem. É nesse cenário que o XDR (Extended Detection and Response) se destaca, ao correlacionar dados de múltiplas camadas da infraestrutura e oferecer uma visão unificada do ambiente.
Como avaliar a maturidade da sua segurança
1. Avalie sua proteção de endpoints
Os endpoints continuam sendo o principal vetor de ataque e a principal fonte de dados para investigações. Uma EPP robusta deve oferecer proteção automatizada contra ameaças comuns, ransomware e ataques sem arquivo, sendo adequada tanto para PMEs quanto como base para empresas maiores.
2. Identifique lacunas frente a ameaças avançadas
Se a organização enfrenta dificuldades para detectar ameaças evasivas, investigar incidentes ou entender a causa raiz dos ataques, é um indicativo claro da necessidade de recursos avançados de EDR.
3. Tenha clareza sobre seus objetivos
Nem todas as empresas precisam do mesmo nível de complexidade. O ideal é alinhar tecnologia, automação e capacidade operacional, evitando soluções superdimensionadas que exigem habilidades difíceis de manter.
4. Defina seus casos de uso
Mapear cenários reais de ataque, requisitos de resposta e resultados esperados ajuda a escolher a solução mais adequada ao negócio.
5. Considere EDR, MDR ou a combinação de ambos
Para organizações com equipes enxutas ou sobrecarregadas, o MDR (Managed Detection and Response) permite acesso a monitoramento 24/7, especialistas em segurança e resposta guiada, reduzindo riscos sem aumentar a complexidade interna.
XDR: visibilidade, integração e agilidade
Estudos indicam que muitas organizações utilizam mais de 20 ferramentas de segurança diferentes, o que aumenta a complexidade, os falsos positivos e o tempo de resposta. O XDR surge como resposta direta a esse desafio.
Ao integrar dados de endpoints, redes, identidades, e-mails e nuvem, o XDR permite:
- Redução significativa do tempo de detecção e resposta;
- Priorização inteligente de ameaças reais;
- Visão contextual e unificada dos incidentes;
- Menor sobrecarga operacional para equipes de SOC.
Não por acaso, a adoção do XDR cresce rapidamente e tende a se tornar um padrão para empresas de médio e grande porte.
A importância da inteligência de ameaças e do fator humano
A inteligência de ameaças é fundamental para antecipar ataques, mas precisa ser relevante e contextualizada. Informações imprecisas aumentam falsos positivos e atrasam a resposta.
Além disso, o fator humano continua sendo um dos maiores riscos. A maioria dos incidentes envolve erro humano, seja por phishing, uso inadequado de credenciais ou descumprimento de políticas de segurança.
Investir em treinamento contínuo e conscientização é essencial para reduzir a superfície de ataque e fortalecer a postura de segurança como um todo.
Conclusão
As megatendências em cibersegurança deixam claro que a proteção virtual precisa evoluir continuamente. Não se trata apenas de tecnologia, mas de pessoas, processos e visibilidade integrada.
A adoção estratégica de EPP, EDR, MDR e XDR, alinhada à maturidade da organização, é o caminho para enfrentar um cenário de ameaças cada vez mais dinâmico e sofisticado.
O papel da Brasiline Tecnologia nessa jornada
A Brasiline atua como parceira estratégica das organizações na construção e evolução de uma postura de cibersegurança moderna, resiliente e orientada a riscos. Com ampla experiência em ambientes críticos e regulados, a Brasiline combina tecnologia de ponta, inteligência de ameaças e serviços especializados para entregar proteção de ponta a ponta.
Por meio do SOC 360 da Brasiline, oferecemos monitoramento contínuo, detecção e resposta a incidentes, correlação avançada de eventos e atuação proativa frente às ameaças mais sofisticadas do mercado. Nossa abordagem integra EPP, EDR, MDR e XDR de forma estratégica, ajudando empresas a reduzirem a complexidade operacional, aumentarem a visibilidade do ambiente e acelerarem o tempo de resposta.
Mais do que implementar soluções, a Brasiline apoia seus clientes na tomada de decisão, no amadurecimento dos processos de segurança e na criação de uma cultura de proteção digital alinhada aos objetivos do negócio.
Em um cenário de ameaças em constante evolução, contar com um parceiro experiente faz toda a diferença. A Brasiline está pronta para apoiar sua organização hoje, amanhã e no futuro da cibersegurança.
Conheça a Brasiline
Nosso propósito é assegurar um padrão de excelência em nossos projetos, transformando sua TI em uma alavanca estratégica para seus negócios e suas equipes. Dessa forma, sua empresa pode concentrar todos os esforços no que é fundamental: o seu core business.
Conte com a expertise de nossos especialistas para garantir um suporte técnico ágil e uma operação verdadeiramente eficiente.
Conheça nossos cases de sucesso
Entre em contato conosco
Siga-nos no Instagram
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos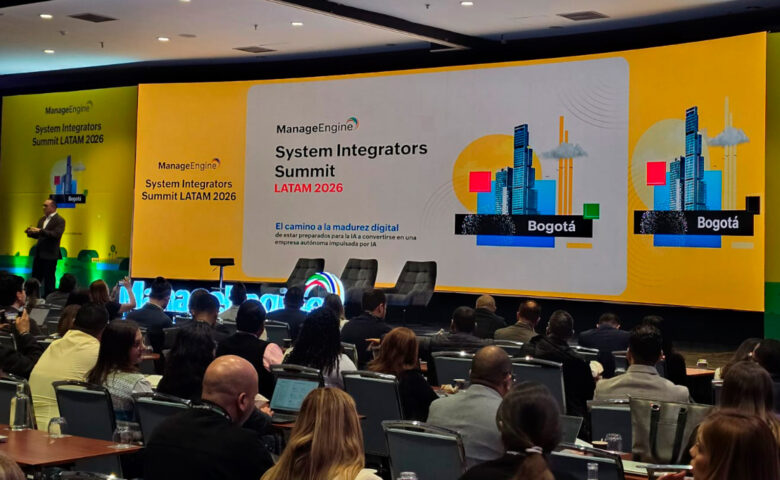
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais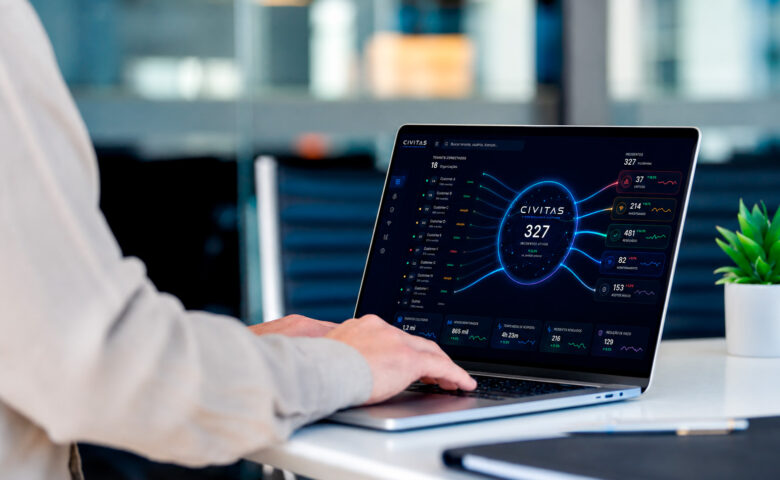
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais