
Cibersegurança em 2025: o que foi previsto, o que se consolidou e como o ano terminou (com o mapa para 2026)
 Redação ARX
2025 não foi “mais um ano ruim” em cibersegurança. Foi o ano em que o risco cibernético consolidou de vez seu lugar como risco corporativo número 1, com impacto direto em continuidade operacional, receita, reputação e conformidade. (Fonte)
Ao mesmo tempo, a aceleração da IA ampliou o paradoxo: todo mundo entende o tamanho do risco, mas poucos têm governança e salvaguardas no nível necessário.
A seguir, confira 2025 em três partes: o que o mercado previa, o que se confirmou/virou padrão, e como o ano terminou, com as apostas mais prováveis para 2026.
1) O que o mercado previa para 2025 (e por que isso importava)
Cyber como risco #1 (e IA entrando como risco estrutural)
O Allianz Risk Barometer 2025 colocou incidentes cibernéticos como o principal risco global (38%), à frente de interrupção de negócios (31%). E trouxe um sinal importante: o impacto de novas tecnologias (incluindo IA) aparece como novo entrante relevante, reforçando que IA deixou de ser só “habilitador” e passou a ser também vetor de risco que exige governança.
No recorte do que mais preocupava as empresas: data breaches, ransomware/malware, falhas em cloud/cadeias digitais e fraudes como BEC (e-mail spoofing) estavam no radar desde o início do ano.

O “gap” de IA: consciência alta, controle baixo
O WEF capturou o problema com um dado que explica muito do que vimos em 2025: 66% das organizações viam IA como o maior “game changer” de ciber, mas apenas 37% afirmavam ter salvaguardas para avaliar ferramentas de IA antes de usá-las.
A visão do Gartner: resiliência e continuidade no centro
Para o Gartner, 2025 consolidaria a segurança como disciplina voltada a resiliência e performance do negócio: reduzir risco, sim mas principalmente manter a operação de pé (mesmo sob ataque).
2) O que 2025 consolidou de verdade (o que virou padrão)
Se 2024 foi o ano do “precisamos modernizar”, 2025 foi o ano do “precisamos operacionalizar e reduzir tempo de exposição”.
(1) Identidade virou o primeiro perímetro
O atacante não “quebra a empresa”: ele entra como usuário, credencial, sessão, token, OAuth, IdP.
Por isso, 2025 consolidou como padrão:
- MFA resistente a phishing (FIDO2/passkeys onde aplicável);
- PAM (privilégio mínimo, acesso JIT/JEA, cofre e auditoria);
- Acesso condicional baseado em risco do usuário/dispositivo;
- Governança do ciclo de vida de identidades (inclusive terceiros).
(2) Vulnerabilidade + “edge” virou via rápida de comprometimento (e gestão de exposição saiu do slide)
O Verizon DBIR 2025 trouxe um recado objetivo: exploração de vulnerabilidades como acesso inicial cresceu 34% e chegou a 20% das violações. E mais: para dispositivos de perímetro, a mediana para remediar foi de 32 diasum intervalo enorme comparado à velocidade do atacante.
Resultado prático: em 2025, empresas maduras pararam de tratar “patch” como tarefa reativa e passaram a operar gestão contínua de exposição (priorização por risco, superfície externa, ativos críticos e internet-facing).
(3) Terceiros e supply chain deixaram de ser cláusula contratual e viraram risco central
No DBIR 2025, o envolvimento de terceiros dobrou para 30% das violações. E o WEF reforçou supply chain como um dos grandes bloqueios para resiliência.
A consolidação de 2025 foi: TPRM com evidência técnica, e não só questionário. (Integrações, APIs, acessos, segmentação, mínimo privilégio, validações de integridade, SBOM/assinaturas quando aplicável.)
(4) Cloud e cadeias digitais puxaram CNAPP/SSE/SASE para o centro
A Allianz já indicava preocupação com falhas em cloud/cadeias digitais e plataformas. Com isso, 2025 consolidou:
- CNAPP (postura + workload + identidade + runtime);
- SSE/SASE (ZTNA/SWG/CASB) como pilar de acesso moderno;
- Governança de dados (exposição, classificação, controle de saída).
(5) Ransomware virou “dados + tempo” (não só criptografia)
O Sophos Active Adversary Report 2025 mostra a mudança do jogo: em incidentes de ransomware, exfiltração foi confirmada em 43% dos casos (com mais 14% como “possível”). E a mediana até exfiltração foi de ~3 dias.
Isso explica por que 2025 consolidou, na prática:
- Backup imutável + testes de restauração + runbooks;
- SOC/MDR 24×7 com resposta rápida e playbooks integrados;
- DLP/controles de saída e dados (porque vazamento virou impacto dominante).
(6) O atacante industrializou (e isso virou dado)
Fortinet/FortiGuard descreve explicitamente o avanço de automação, reconhecimento acelerado, exploração em escala e roubo de credenciais. E a Check Point apontou um dado que virou manchete: +44% de aumento ano a ano em ataques globais (repercutido também no Brasil).
3) Como 2025 terminou (o “estado do jogo”)
No fim de 2025, o cenário ficou mais claro (e mais exigente) em cinco pontos:
1) A tríade dominante de risco: Identidade + Vulnerabilidades (edge) + Terceiros
É onde o atacante entra mais rápido, com melhor custo/benefício, e com maior impacto.
2) Ransomware é disciplina de extorsão e continuidade
O impacto é interrupção + vazamento + pressão regulatória, e não “só” indisponibilidade.
3) Segurança virou requisito para transformar (não para travar)
Gartner reforça a mudança: ciber precisa habilitar a transformação com governança, plataformas e controle operacional.
4) IA é vetor de ataque e vetor de defesa mas governança decide quem ganha
A Allianz já descrevia essa ambiguidade: IA aumenta risco, mas pode aumentar resiliência. O WEF mostrou o gap: adotar é fácil, governar é o desafio.
5) Mobile e setores específicos ganharam peso
A Kaspersky reportou +29% em ataques a usuários Android no 1º semestre de 2025 vs 1º semestre de 2024, reforçando mobile como vetor relevante para 2026.
4) O mapa para 2026 (o que já aparece no horizonte)
O que 2026 tende a acelerar é menos “mais ferramenta” e mais confiança demonstrável, rastreabilidade e governança de IA.
O Gartner lista tendências estratégicas para 2026 com impacto direto em ciber:
- Segurança cibernética preventiva;
- Rastreabilidade digital (integridade e origem de software/dados/conteúdo);
- Plataformas de segurança de IA;
- Geopatriação (estratégias para risco geopolítico e soberania/regionalização).
A Kaspersky também aponta para 2026 com:
- maior uso de IA em operações maliciosas (ataques baseados em agentes);
- foco crescente em regiões como América Latina;
- mais pressão em cadeias globais e infraestrutura.
Fechamento: a lição de 2025 em 5 decisões práticas
Se eu tivesse que traduzir 2025 em ações executáveis, seriam estas:
- Reduzir tempo de exposição (edge, ativos internet-facing, priorização por risco).
- Tratar identidade como perímetro (PAM/MFA forte, governança, acesso condicional).
- Assumir que vazamento é provável e preparar resposta (dados, DLP, jurídico/comunicação).
- Terceiros como engenharia, não como papelada.
- Governar IA agora (shadow AI, proteção de dados, avaliação de risco, políticas e controles).
Conheça a Brasiline
Nosso propósito é assegurar um padrão de excelência em nossos projetos, transformando sua TI em uma alavanca estratégica para seus negócios e suas equipes. Dessa forma, sua empresa pode concentrar todos os esforços no que é fundamental: o seu core business.
Conte com a expertise de nossos especialistas para garantir um suporte técnico ágil e uma operação verdadeiramente eficiente.
Conheça nossos cases de sucesso
Entre em contato conosco
Siga-nos no Instagram
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais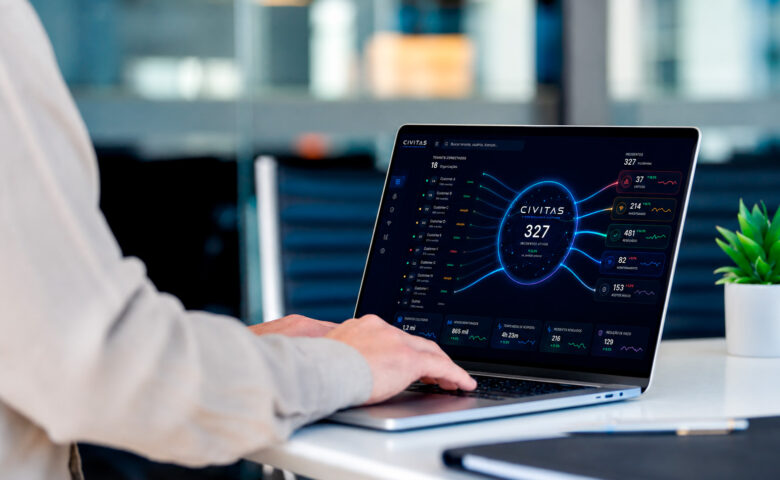
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais