Cibercriminosos exploram confiança no Microsoft Teams para distribuir malware
 Redação ARX
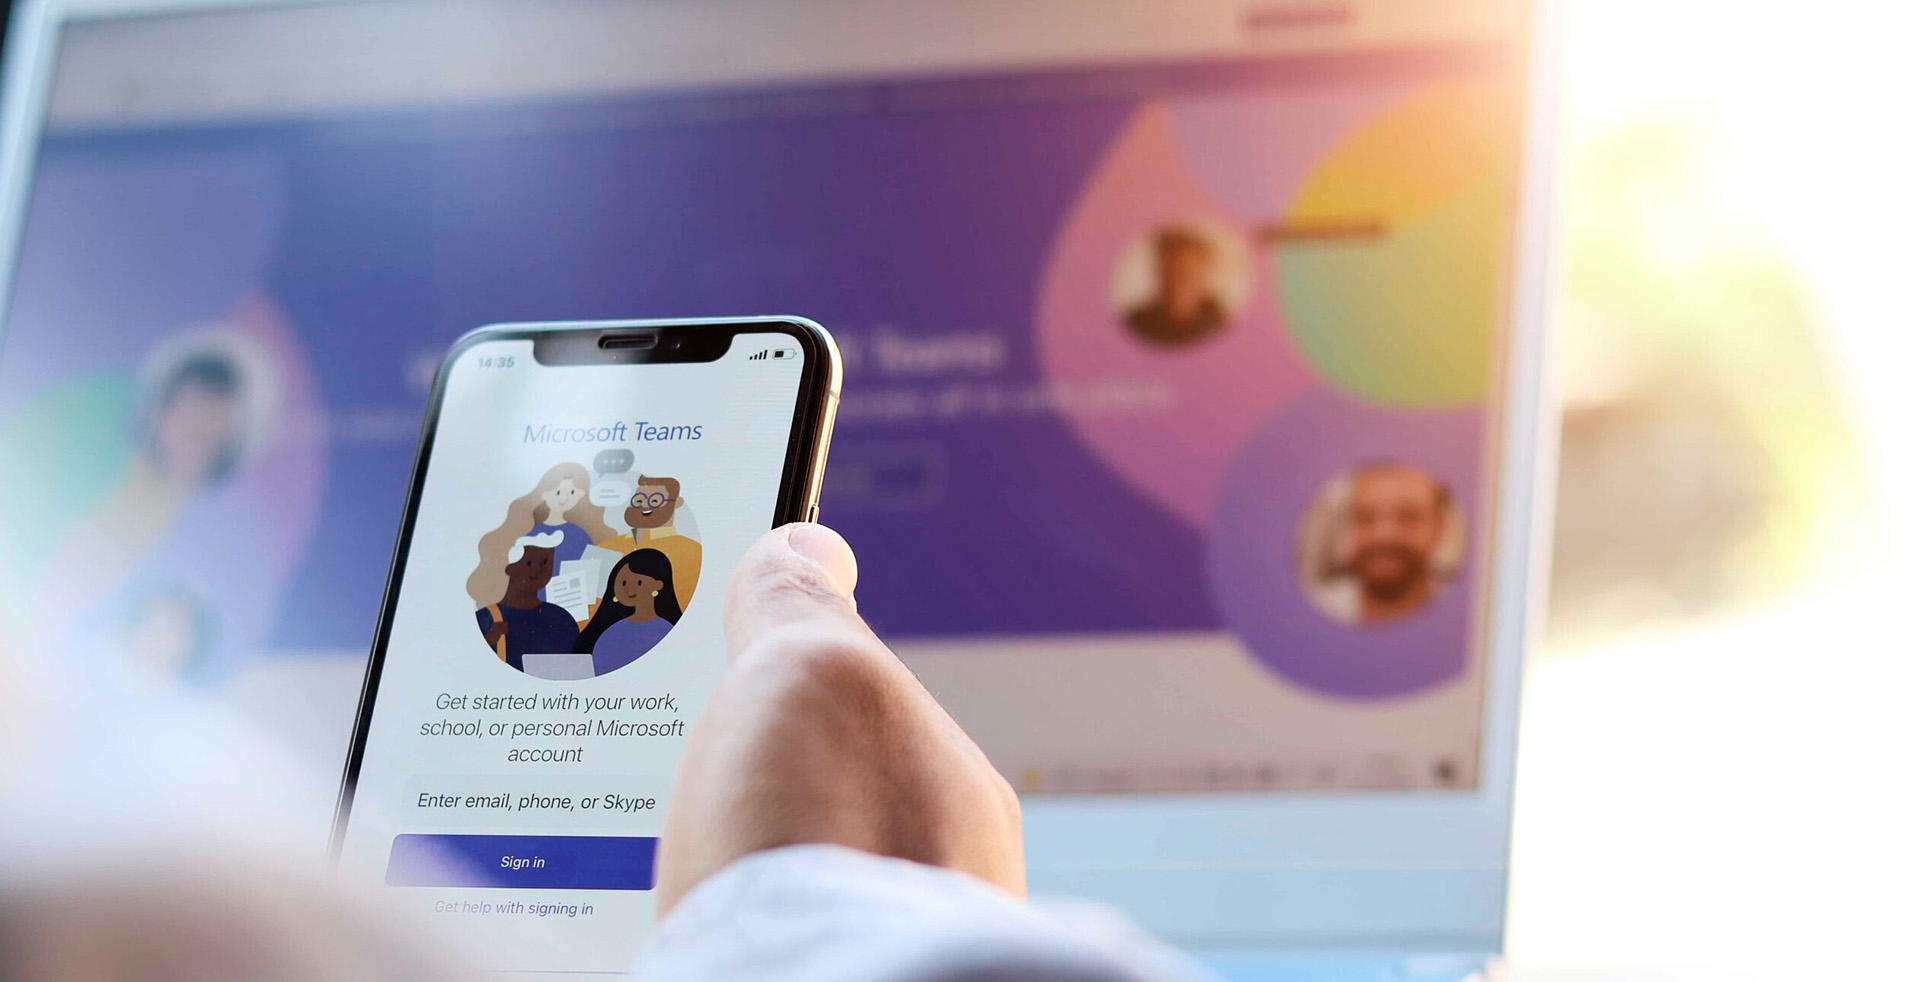
A popularização de ferramentas de colaboração transformou a forma como empresas operam mas também abriu novas portas para ataques cibernéticos. Um exemplo recente é o uso de páginas falsas que imitam o Microsoft Teams para enganar usuários e instalar malware em ambientes corporativos.
Como funciona o golpe
A campanha começa, na maioria dos casos, com uma abordagem de phishing. Os atacantes enviam mensagens que simulam comunicações legítimas, como:
- Convites para reuniões
- Alertas internos
- Solicitações de atualização da plataforma
Esses contatos podem chegar por e-mail ou até mesmo por canais corporativos já comprometidos, aumentando a sensação de legitimidade.
Ao clicar no link, a vítima é direcionada para um site fraudulento cuidadosamente desenvolvido para replicar a interface do Teams. O design, a linguagem e até os elementos visuais são pensados para transmitir urgência e confiança, dois fatores-chave para induzir o erro humano.
O que acontece após o clique
Uma vez na página falsa, o usuário pode ser induzido a:
- Baixar um suposto arquivo de atualização
- Inserir credenciais de acesso
- Autorizar permissões maliciosas
Dependendo da campanha, o malware instalado pode atuar como um infostealer, capturando:
- Credenciais corporativas
- Cookies de sessão
- Arquivos sensíveis armazenados no dispositivo
Mas o impacto não para por aí.
O risco real para empresas
Esse tipo de ataque é especialmente perigoso porque explora um comportamento cotidiano. O uso constante do Teams reduz a desconfiança e torna o golpe mais eficaz.
Uma vez dentro do ambiente corporativo, o invasor pode:
- Realizar movimentação lateral na rede
- Mapear sistemas e usuários
- Escalar privilégios
- Implantar novas cargas maliciosas
Isso transforma um simples clique em um possível ponto de partida para ataques mais graves, como espionagem corporativa ou ransomware.
Por que esse ataque funciona tão bem?
O sucesso desse tipo de campanha está diretamente ligado a três fatores:
- Confiança na ferramenta: o Teams faz parte da rotina de trabalho
- Engenharia social: mensagens com senso de urgência aumentam a taxa de cliques
- Ambientes híbridos: mais acessos remotos significam mais superfícies de ataque
Em outras palavras, o elo mais explorado continua sendo o comportamento humano aliado à falta de visibilidade sobre ameaças em tempo real.
Como se proteger
Para mitigar riscos como esse, é essencial adotar uma abordagem em camadas:
- Treinamento contínuo de usuários contra phishing
- Monitoramento de acessos e comportamento
- Proteção de endpoints com detecção avançada
- Controle de identidade e acessos privilegiados
- Resposta rápida a incidentes
Como a Brasiline Tecnologia pode ajudar
Diante de ataques que exploram principalmente o comportamento humano, a conscientização dos usuários se torna uma das camadas mais importantes da segurança.
Pensando nisso, a Brasiline oferece o Teste de Phishing, uma abordagem prática para avaliar o nível de preparo da sua equipe diante de ameaças reais.
Com ele, sua empresa pode:
- Simular campanhas de phishing personalizadas
- Identificar usuários mais suscetíveis a ataques
- Mapear vulnerabilidades comportamentais
- Promover treinamentos direcionados com base em dados reais
Mais do que apenas testar, o objetivo é educar e fortalecer a cultura de segurança dentro da organização, reduzindo significativamente os riscos de ataques como os que utilizam páginas falsas do Microsoft Teams.
Afinal, quando os colaboradores estão preparados, a empresa como um todo se torna muito mais resiliente. Acesse e saiba mais sobre o Teste de Phishing da Brasiline!
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
CIVITAS: a nova abordagem da ARX CYBER para uma cibersegurança integrada, inteligente e orientada a resultados
Mais do que reunir tecnologias, o CIVITAS conecta proteção, monitoramento, resposta a incidentes, recuperação e governança em uma arquitetura unificada de resiliência cibernética. A…
Saiba Mais
Phishing com IA dificulta detecção de golpes em empresas
Ataques mais personalizados exigem atenção redobrada de equipes e gestores. Luiz Henrique Silveira, COO da ARX CYBER, explica como as organizações podem identificar vulnerabilidades…
Saiba Mais
Burger King Japão sofre vazamento de dados de 11 milhões de registros após acesso não autorizado
Incidente compromete informações pessoais de usuários do aplicativo oficial e reforça a importância do monitoramento contínuo, controle de acesso e resposta rápida a ameaças…
Saiba Mais