
Ghost Tap: A Nova Ameaça de Saque Usando NFC Relay
 Redação ARX
Por Cláudio Fardin, Head of DFIR Team na Brasiline Tecnologia
Os agentes de ameaça estão sofisticando suas táticas de saque:
As fraudes financeiras relacionadas ao uso de NFC (Near Field Communication) estão evoluindo rapidamente, e o “Ghost Tap” surge como uma técnica inovadora e perigosa. Esta abordagem envolve a retransmissão de tráfego NFC para realizar saques de forma escalável, anônima e eficiente, utilizando cartões de crédito roubados vinculados a serviços de pagamento móvel como Google Pay e Apple Pay.
Uma Nova Tática de Fraude: Retransmissão de NFC
Durante investigações recentes, os analistas da ThreatFabric descobriram postagens em fóruns clandestinos promovendo métodos para retransmitir o tráfego NFC entre dispositivos. Essa técnica permite que os criminosos vinculem cartões roubados a sistemas de pagamento móvel e utilizem intermediários (mulas) para realizar compras offline, permanecendo anônimos e distribuindo as operações para evitar detecção.
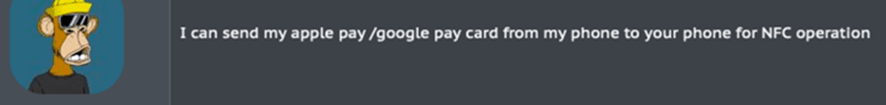
Os cibercriminosos utilizam ferramentas legítimas como o NFCGate, originalmente desenvolvidas para pesquisas, para retransmitir dados de um dispositivo a outro. Essa técnica permite saques em locais diferentes, mesmo quando os agentes maliciosos estão fisicamente distantes, dificultando a identificação e rastreamento.
Como Funciona o Esquema “Ghost Tap”?
Para executar essa fraude, os invasores precisam de:
- Cartão roubado vinculado a serviços de pagamento móvel (como Apple Pay ou Google Pay). Isso geralmente é obtido por meio de phishing ou malware que rouba credenciais e intercepta OTPs necessários para validar o vínculo.
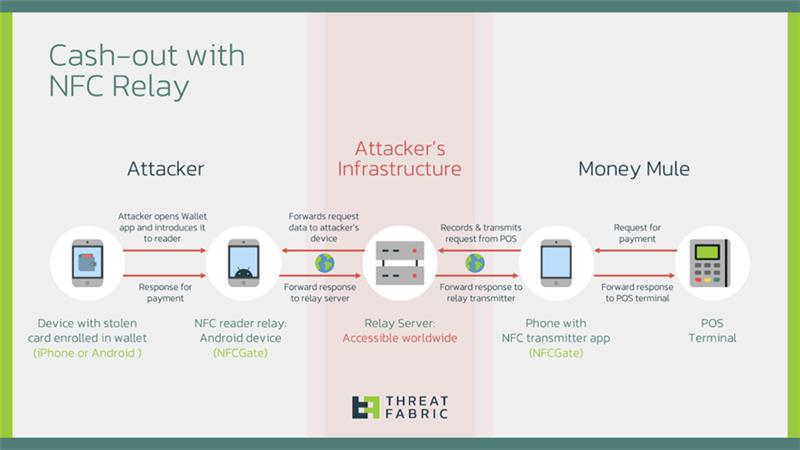
- Dois dispositivos móveis com NFCGate instalado, configurados para retransmitir tráfego entre o dispositivo do invasor e o terminal de pagamento POS.
- Um servidor configurado para intermediar a comunicação entre os dispositivos.
A figura a seguir mostra o esquema de interações:
Os Riscos e Desafios na Detecção
A tática “Ghost Tap” apresenta desafios significativos para instituições financeiras:
- As transações parecem legítimas, originadas de um único dispositivo com o cartão vinculado.
- Os valores das transações são frequentemente baixos, dificultando a ativação de alertas antifraude.
- O dispositivo com o cartão pode operar no modo avião, complicando a detecção da localização real.
Ainda assim, existem sinais que podem indicar fraude, como:
- Vínculo de cartões a dispositivos comprometidos por malware.
- Transações em locais distantes em um curto intervalo de tempo, caracterizando “tempo de viagem impossível”.
Conclusão
O “Ghost Tap” representa uma ameaça emergente no cenário de cibercrime financeiro, destacando como tecnologias legítimas podem ser armadas por agentes mal-intencionados. Instituições financeiras e estabelecimentos de varejo precisam fortalecer seus mecanismos de detecção e investir em medidas avançadas de segurança para proteger os ativos dos clientes contra essa nova abordagem de fraude.
A colaboração dentro do setor será crucial para mitigar essa ameaça e garantir a segurança no ambiente financeiro global.
Fique Por Dentro das Principais Ameaças Cibernéticas
Acompanhe os boletins de cibersegurança da Brasiline Tecnologia para se manter informado sobre os mais recentes ataques, tendências e estratégias de proteção digital. Com nossas análises especializadas, você estará sempre à frente das ameaças que podem comprometer a segurança da sua empresa.
Proteja seu futuro digital com conhecimento!
Edições anteriores
Ver todos os boletins Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim Ed. 33
Agosto de 2026
Quando as ferramentas enxergam alertas, mas ninguém enxerga o risco inteiro
Ter mais ferramentas de segurança não significa necessariamente ter mais controle sobre o risco. Em muitas organizações, a infraestrutura de cybersecurity evoluiu por camadas.…
Ler o boletim