Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
 ARX CYBER
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações.
O avanço das campanhas de ransomware ampliou significativamente o impacto potencial desse tipo de ameaça. Além da criptografia de arquivos em servidores e estações de trabalho, os operadores passaram a direcionar esforços para a infraestrutura de virtualização e para os mecanismos de recuperação, buscando comprometer a capacidade da empresa de restaurar seus serviços após um incidente.
A variante Linux do Pay2Key, analisada pela Halcyon, demonstra claramente essa evolução. Desenvolvido com funcionalidades específicas para ambientes Proxmox Virtual Environment (VE), o malware consegue identificar a plataforma, mapear o cluster, interromper máquinas virtuais e containers, remover mecanismos de proteção de backups, excluir cópias de recuperação e iniciar a criptografia dos dados.
Esse comportamento coloca o hypervisor em uma posição ainda mais crítica dentro da estratégia de cibersegurança. Quando o atacante consegue assumir privilégios elevados sobre essa camada, ele passa a ter acesso a recursos capazes de afetar simultaneamente diversos sistemas, workloads e mecanismos de recuperação.
Como o Pay2Key atua no ambiente Proxmox
Após obter privilégios elevados, o Pay2Key verifica se está sendo executado em um ambiente Proxmox. Para isso, procura componentes e estruturas específicas da plataforma, incluindo o diretório /etc/pve, que contém informações importantes sobre a configuração do cluster.
A ameaça também utiliza a ferramenta administrativa pvesh para consultar os recursos disponíveis no ambiente. Esse processo permite identificar máquinas virtuais, nodes, storages, containers e outros componentes associados à infraestrutura virtualizada. Com essas informações, o atacante consegue compreender a estrutura do ambiente antes de executar ações destrutivas.
A sequência identificada pelos pesquisadores envolve o comprometimento inicial, a obtenção de privilégios, a identificação do hypervisor, o mapeamento do cluster, a interrupção das máquinas virtuais, a exclusão dos backups, o encerramento de serviços, a criptografia dos dados e a redução dos vestígios deixados no sistema.
Esse nível de especialização mostra que as campanhas de ransomware estão evoluindo para compreender melhor as tecnologias utilizadas dentro das empresas e aproveitar recursos administrativos legítimos para ampliar o impacto do ataque.
O risco para os backups
Um dos aspectos mais relevantes do Pay2Key está relacionado à capacidade de interferir diretamente nos backups gerenciados pelo Proxmox. A plataforma permite proteger determinadas cópias contra exclusão, mas a variante analisada consegue remover essa proteção e posteriormente solicitar a exclusão dos backups por meio da própria API do cluster.
Esse cenário merece atenção porque uma organização pode possuir backups funcionando corretamente e ainda assim enfrentar dificuldades de recuperação caso essas cópias permaneçam sob o mesmo domínio administrativo do ambiente comprometido. Se as credenciais utilizadas para gerenciar o hypervisor também permitirem administrar ou remover os backups, um comprometimento privilegiado poderá alcançar tanto os sistemas de produção quanto os recursos utilizados para restaurá-los.
Por isso, a avaliação da estratégia de backup precisa considerar a sobrevivência das cópias em um cenário de comprometimento completo da infraestrutura de virtualização e das credenciais administrativas.
Controles que precisam ser revisados
A proteção de ambientes Proxmox deve começar pelo controle rigoroso dos acessos administrativos. Contas privilegiadas devem ser limitadas ao mínimo necessário, protegidas adequadamente e monitoradas de forma contínua. O uso de ferramentas como pvesh, qm e pct também deve ser acompanhado, principalmente quando houver comandos relacionados a exclusões, interrupções de workloads ou alterações administrativas fora do padrão esperado.
Outro ponto importante é o monitoramento das atividades realizadas dentro do cluster. Consultas inesperadas ao ambiente, desligamentos de máquinas virtuais, mudanças na proteção de backups, exclusões de conteúdo e uso incomum das APIs podem representar sinais relevantes durante as fases iniciais de um comprometimento. O acesso anormal ao diretório /etc/pve também deve ser considerado um evento de interesse para as equipes de segurança.
Alterações inesperadas nos mecanismos de segurança do sistema operacional também precisam ser monitoradas. A variante analisada tenta desativar componentes como SELinux e AppArmor antes de avançar para outras etapas do ataque. Quando esse comportamento ocorre fora de uma atividade administrativa conhecida, ele pode representar um indicador antecipado de comprometimento.
A arquitetura de backup também deve ser revisada. A recomendação é manter pelo menos uma cópia fora do alcance administrativo direto do ambiente de produção, utilizando recursos como armazenamento imutável, Object Lock, infraestrutura isolada ou cópias offline e air gapped. Essas medidas aumentam a possibilidade de recuperação mesmo quando o ambiente principal sofre comprometimento severo.
Virtualização deve fazer parte da estratégia contra ransomware
O caso Pay2Key reforça a necessidade de incluir a infraestrutura de virtualização nas estratégias de prevenção, monitoramento e resposta a incidentes. Ambientes que concentram múltiplas cargas de trabalho em um mesmo hypervisor possuem alto valor operacional e, por consequência, podem oferecer aos atacantes uma forma de ampliar rapidamente o impacto de um comprometimento.
Organizações que utilizam Proxmox precisam avaliar a segurança das credenciais administrativas, a segregação dos acessos, a visibilidade sobre as atividades realizadas no cluster e a independência dos mecanismos de recuperação. Uma arquitetura baseada em hypervisor, backup local e proteção contra exclusão pode apresentar limitações quando o próprio ambiente administrativo utilizado para gerenciar esses recursos é comprometido.
O Pay2Key também reforça a importância de tratar backup e recuperação como partes distintas de uma mesma estratégia de continuidade. Para que uma cópia realmente contribua para a resiliência da empresa, ela precisa permanecer acessível e íntegra mesmo diante do comprometimento da infraestrutura de produção, das credenciais privilegiadas e do próprio hypervisor.
Como a ARX CYBER pode apoiar sua organização
A proteção contra ransomware exige visibilidade sobre diferentes camadas do ambiente, incluindo identidade, endpoints, rede, virtualização e infraestrutura de backup. A correlação desses eventos permite identificar comportamentos suspeitos mais cedo e reduzir o tempo de resposta diante de um possível comprometimento.
A ARX CYBER apoia empresas na avaliação e proteção de ambientes críticos por meio de monitoramento contínuo, gestão de vulnerabilidades, proteção de endpoints e identidades, análise de eventos de segurança, resposta a incidentes e revisão de estratégias de recuperação.
Avaliar antecipadamente os pontos de exposição da infraestrutura permite identificar dependências, privilégios excessivos e fragilidades na estratégia de recuperação antes que sejam explorados em um incidente real.
Acesse o site da ARX CYBER e fale com nosso time para avaliar a resiliência do seu ambiente contra ransomware e outros ataques direcionados à infraestrutura crítica.
Edições anteriores
Ver todos os boletins Ed. 37
Outubro de 2026
Como preparar sua empresa para ataques de deepfake antes que uma voz clonada engane sua equipe
Vozes clonadas por inteligência artificial e videochamadas manipuladas já são utilizadas em fraudes financeiras, redefinições de autenticação e solicitações de acesso privilegiado. Entenda como…
Ler o boletim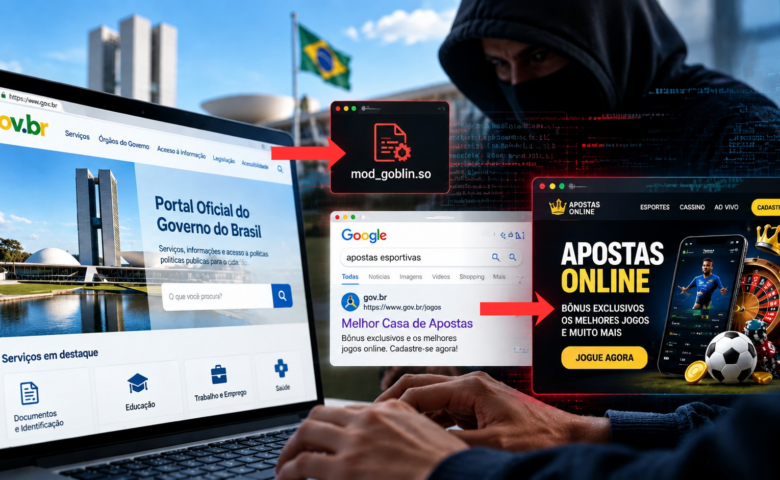 Ed. 36
Setembro de 2026
Gambling Goblin: como criminosos sequestraram a reputação de sites governamentais para manipular o Google
Campanha utiliza servidores legítimos para promover apostas online e revela uma nova fronteira dos ataques digitais Durante anos, empresas e instituições entenderam que proteger…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim