
Botnet chinesa infecta mais de 260.000 roteadores SOHO e câmeras IP com malware
 Redação ARX
Por Cláudio Fardin, Head of DFIR Team na Brasiline Tecnologia
Recentemente, o FBI e pesquisadores de segurança cibernética desmantelaram uma poderosa botnet chinesa chamada Raptor Train, que comprometeu mais de 260.000 dispositivos de rede, visando infraestruturas críticas nos EUA e outros países.
A operação da botnet
O Raptor Train teve início em maio de 2020, operando de forma discreta até ser descoberto no ano passado pelo Black Lotus Labs, braço de pesquisa de ameaças da Lumen Technologies, durante a análise de roteadores comprometidos.
Embora a carga principal seja uma variante do malware Mirai, conhecido por realizar ataques distribuídos de negação de serviço (DDoS), o Raptor Train foi identificado com uma estrutura em três níveis, permitindo executar diferentes operações:
- Distribuição de tarefas;
- Gerenciamento de servidores de exploração e carga útil;
- Sistemas de comando e controle (C2).
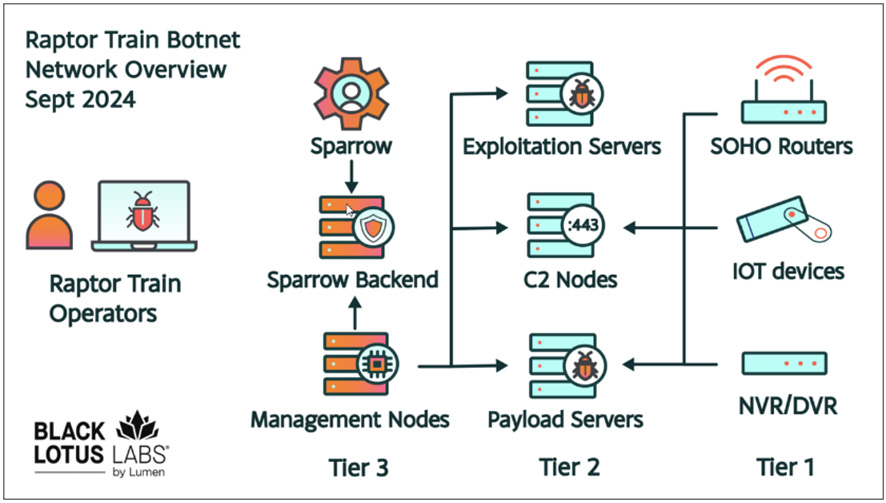
Arquitetura sofisticada e alcance global
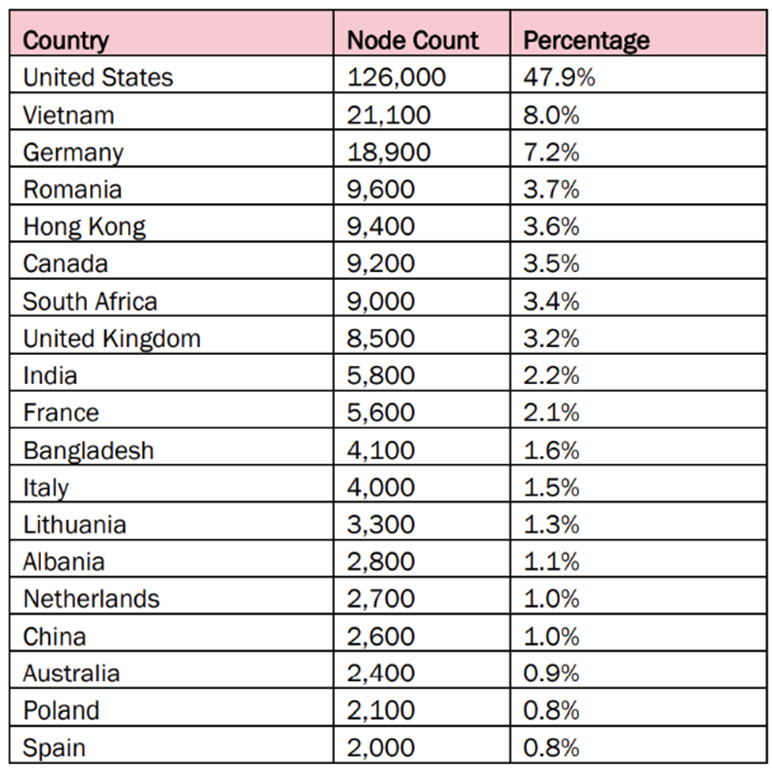
Estima-se que, desde o seu início, o Raptor Train tenha infectado mais de 200.000 sistemas, atingindo seu pico em junho do ano passado, quando controlava mais de 60.000 dispositivos simultaneamente. Em uma operação recente, o FBI recuperou um banco de dados com mais de 1,2 milhão de registros de dispositivos comprometidos, sendo 385.000 localizados nos EUA.
A botnet também foi conectada a hackers patrocinados pelo Estado chinês, conhecidos como Flax Typhoon, e operada pela empresa Integrity Technology Group, com uso de infraestrutura da China Unicom.
Campanhas direcionadas
Em 2023, os operadores do Raptor Train intensificaram suas atividades, utilizando principalmente modems ActionTec PK5000, câmeras IP Hikvision e roteadores ASUS RT e GT. Em uma das campanhas, o domínio w8510[.]com ganhou destaque ao ser utilizado de maneira tão frequente que entrou no ranking de domínios da Cisco Umbrella e foi monitorado pela Cloudflare.
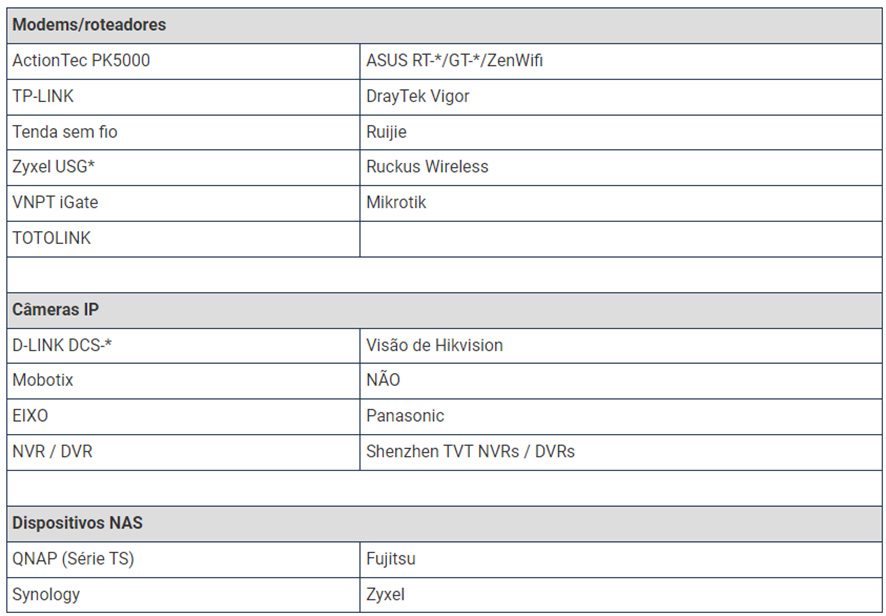
Os ataques recentes incluíram varreduras direcionadas contra militares dos EUA, órgãos governamentais e empresas do setor de TI e defesa.
Mitigação e recomendações
Atualmente, o Raptor Train está parcialmente desativado graças aos esforços do Black Lotus Labs, que está bloqueando o tráfego em pontos de infraestrutura conhecidos. No entanto, os administradores de rede e usuários finais devem permanecer vigilantes.
Recomendações:
- Verifique grandes volumes de tráfego de saída, especialmente para IPs internos;
- Reinicie seus roteadores regularmente e instale atualizações dos fabricantes;
- Substitua dispositivos que não recebem mais suporte ou atualizações de segurança.
Fique por Dentro das Principais Ameaças Cibernéticas!
Acompanhe os boletins de cibersegurança da Brasiline Tecnologia para se manter informado sobre os mais recentes ataques, tendências e estratégias de proteção digital. Com nossas análises especializadas, você estará sempre à frente das ameaças que podem comprometer a segurança da sua empresa.
Proteja seu futuro digital com conhecimento!
Edições anteriores
Ver todos os boletins Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim Ed. 33
Agosto de 2026
Quando as ferramentas enxergam alertas, mas ninguém enxerga o risco inteiro
Ter mais ferramentas de segurança não significa necessariamente ter mais controle sobre o risco. Em muitas organizações, a infraestrutura de cybersecurity evoluiu por camadas.…
Ler o boletim