BlackParty: nova campanha de malware tem o Brasil como alvo principal
 Redação ARX

Uma nova campanha de malware Trojan chamada “BlackParty” foi descoberta pela equipe de inteligência de ameaças da Telmex-Scitum, que compartilhou as informações com o FortiGuard Labs da Fortinet para uma ação conjunta contra a ameaça. O principal objetivo do BlackParty é adicionar dispositivos infectados a uma botnet e, em seguida, realizar atividades maliciosas, como roubo de informações e controle total do dispositivo infectado.
O malware está operando em diferentes países da América Latina, atingindo as vítimas por meio de e-mails de phishing ou mensagens que levam a páginas locais falsas. Os dados coletados de dispositivos infectados incluem:
- Identificador único da vítima;
- Sistema operativo;
- Antivírus instalado no dispositivo;
- Arquitetura do sistema operacional;
- Validação de permissões de usuário.
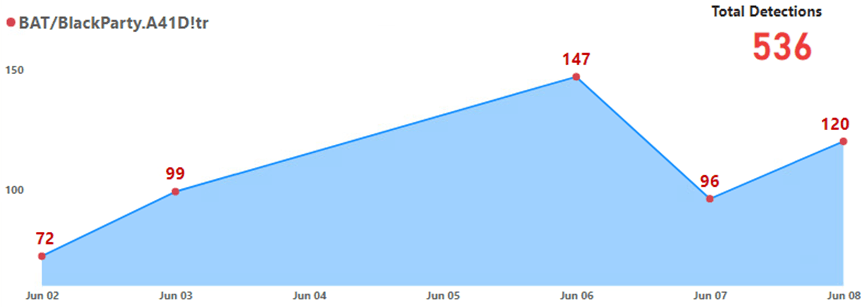
De acordo com os sensores da Fortinet, utilizados para monitorar o escopo da campanha, o Brasil é no momento o principal alvo do BlackParty e já foi detectado mais de 500 vezes desde que foi descoberto.
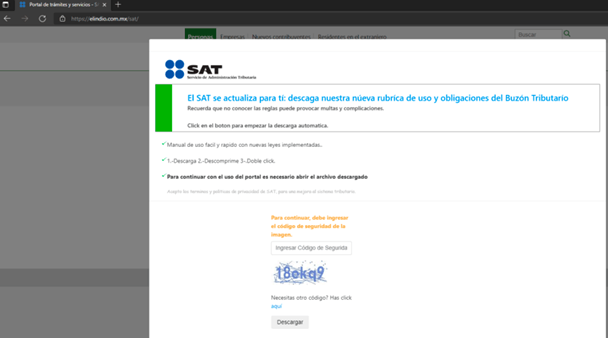
O BlackParty foi descoberto em maio após Scitum detectar e-mails de phishing que levavam a um site falso que tentava se passar pelo Serviço de Administração Fiscal Mexicano, cuja interface era idêntica ao site legítimo. O site, então, exibia uma janela pop-up solicitando que a vítima inserisse um captcha e, em seguida, fizesse o download de um manual do usuário sobre como usar o site. A pasta chamada “Sat.zip” continha o malware responsável por baixar, descompactar e executar o arquivo para estabelecer uma conexão com o centro de comando e controle do invasor.
Todos os URLs relevantes foram classificados como “sites maliciosos” pelo serviço de filtragem da Web da Fortinet, alimentado pela inteligência de ameaças do FortiGuard Labs, e os Indicadores de Comprometimento (IoC) adicionados às soluções da empresa, respeitando o nome dado pela Scitum. As informações sobre o novo malware foram adicionadas à Enciclopédia Pública de Ameaças do FortiGuard Labs.
O que fazer para se proteger?
A proteção mais eficaz é sempre a conscientização do usuário final, que deve saber como identificar e-mails e mensagens suspeitos, bem como entender o funcionamento de uma campanha de phishing. O curso gratuito em português da Fortinet NSE 1 inclui um módulo sobre ameaças da Internet que aborda exatamente este tema.
Além disso, soluções avançadas de segurança cibernética ajudam as organizações a permanecerem protegidas. Por exemplo:
1. Serviço de filtragem da Web que classifica “sites maliciosos”
2. Antivírus para bloquear arquivos de malware
3. Sistemas atualizados com o banco de dados de ameaças mais recente
4. Quarentena e remoção de arquivos infectados
5. Substituição de arquivos infectados por backups limpos
Troca de inteligência de ameaças, A ação conjunta contra a ameaça BlackParty é um exemplo claro dos benefícios que a colaboração e a troca de informações sobre ameaças trazem.
O recente acordo de colaboração com a Telmex-SCIUM, pioneira e líder em segurança cibernética no México com presença na América Latina, Estados Unidos e alguns países europeus, para compartilhar informações estratégicas sobre ameaças relacionadas à segurança cibernética traz grandes contribuições para fortalecer as detecções e investigações da Fortinet na América Latina.
A Fortinet continua aumentando seus esforços e foco para ir além de sua própria pesquisa para liderar, engajar, compartilhar e promover a troca de inteligência de ameaças acionáveis. Essas parcerias são vitais para trazer maior visibilidade às operações do FortiGuard Labs, que incluem pares de inteligência de ameaças, equipes de resposta a emergências da comunidade (CERTs), equipes de resposta a incidentes de segurança de computadores (CSIRTs), agências governamentais, organizações internacionais de aplicação da lei (incluindo OTAN e INTERPOL) e outros parceiros críticos, como MITRE, FBI e o Fórum Econômico Mundial.
Sobre a Brasiline
A Brasiline construiu, em mais de 19 anos de mercado, uma equipe que é referência no setor, sempre investindo na qualificação dos profissionais e na implantação de soluções eficazes, baseadas nas melhores práticas de projetos e processos. Chamamos esse nosso time de Experts Brasiline.
Uma equipe de profissionais com ampla experiência no mercado de TI cibersegurança e missão crítica, com objetivo de prestar uma consultoria criteriosa, avaliando as reais necessidades do cliente e sugerir a melhor alternativa.
Nosso objetivo é garantir um alto nível de serviço e qualidade nos projetos, para que a sua TI seja usada de forma estratégica, a favor dos seus negócios e das pessoas envolvidas. Assim, sua empresa pode focar no que realmente interessa: no seu core business. Conte com nossos Experts e garanta para sua operação um suporte técnico ágil e eficiente.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
CIVITAS: a nova abordagem da ARX CYBER para uma cibersegurança integrada, inteligente e orientada a resultados
Mais do que reunir tecnologias, o CIVITAS conecta proteção, monitoramento, resposta a incidentes, recuperação e governança em uma arquitetura unificada de resiliência cibernética. A…
Saiba Mais
Phishing com IA dificulta detecção de golpes em empresas
Ataques mais personalizados exigem atenção redobrada de equipes e gestores. Luiz Henrique Silveira, COO da ARX CYBER, explica como as organizações podem identificar vulnerabilidades…
Saiba Mais
Burger King Japão sofre vazamento de dados de 11 milhões de registros após acesso não autorizado
Incidente compromete informações pessoais de usuários do aplicativo oficial e reforça a importância do monitoramento contínuo, controle de acesso e resposta rápida a ameaças…
Saiba Mais