
A evolução do monitoramento de ameaças com Inteligência Artificial
 Redação ARX
A velocidade com que as ameaças digitais evoluem tornou os métodos tradicionais de monitoramento insuficientes para muitas organizações. Em um cenário onde milhares de eventos são gerados a cada segundo, identificar quais atividades representam riscos reais exige muito mais do que regras estáticas e assinaturas conhecidas.
É nesse contexto que a Inteligência Artificial (IA) vem redefinindo a forma como empresas monitoram, detectam e respondem a incidentes de segurança.
O desafio de identificar ameaças em meio ao volume de dados
Infraestruturas corporativas modernas geram uma quantidade massiva de informações diariamente. Logs de servidores, autenticações, acessos remotos, tráfego de rede, aplicações em nuvem e dispositivos conectados produzem um fluxo constante de eventos que precisam ser analisados.
Historicamente, as ferramentas de monitoramento operavam com base em regras pré-definidas. Elas eram eficientes para detectar comportamentos já conhecidos, mas apresentavam limitações diante de ataques mais sofisticados, que frequentemente utilizam credenciais legítimas, exploram comportamentos aparentemente normais ou se movimentam silenciosamente dentro do ambiente.
Nesses casos, um evento isolado pode não parecer suspeito. O risco surge justamente quando diferentes sinais são correlacionados e analisados em conjunto.
Como a IA torna o monitoramento mais inteligente
A principal vantagem da Inteligência Artificial está na capacidade de compreender padrões de comportamento específicos de cada ambiente.
Em vez de depender apenas de regras fixas, algoritmos avançados aprendem como usuários, dispositivos e aplicações normalmente se comportam. A partir desse conhecimento, conseguem identificar desvios que podem indicar atividades maliciosas.
Entre os comportamentos monitorados estão:
- Horários habituais de acesso;
- Padrões de autenticação;
- Volume de tráfego de rede;
- Transferência de dados;
- Movimentação entre sistemas;
- Uso de aplicações e recursos corporativos.
Quando ocorre uma atividade fora do padrão, a IA consegue atribuir contexto ao evento e avaliar seu nível de risco, reduzindo significativamente a geração de falsos positivos.
Da detecção à antecipação de ameaças
Outro avanço importante é a integração entre IA e inteligência global de ameaças.
Plataformas modernas conseguem correlacionar atividades observadas internamente com indicadores de comprometimento identificados em ataques ao redor do mundo. Isso permite reconhecer padrões emergentes e identificar possíveis vetores de ataque antes que eles causem impactos relevantes ao negócio.
Na prática, o monitoramento deixa de ser apenas reativo e passa a incorporar uma camada preditiva, aumentando a capacidade de prevenção.
O papel do analista continua sendo essencial
Embora a IA seja extremamente eficiente na coleta, correlação e priorização de eventos, ela não substitui a experiência humana.
O que muda é a forma de atuação das equipes de segurança.
Em vez de gastar horas analisando alertas repetitivos ou irrelevantes, os analistas passam a trabalhar com informações enriquecidas e contextualizadas. Isso permite uma tomada de decisão mais rápida e estratégica, focada nos incidentes que realmente exigem investigação e resposta.
A combinação entre inteligência artificial, automação e especialistas em segurança cria uma operação muito mais eficiente e preparada para enfrentar ameaças modernas.
SOC moderno: visibilidade, inteligência e resposta contínua
Para muitas organizações, implementar internamente toda essa estrutura pode ser complexo e custoso. Além da tecnologia, é necessário contar com profissionais especializados e monitoramento constante.
É por isso que cada vez mais empresas adotam serviços de Security Operations Center (SOC), capazes de unir monitoramento contínuo, inteligência de ameaças e resposta a incidentes em uma única operação.
Na Brasiline, essa abordagem está presente no SOC 360, uma solução desenvolvida para oferecer proteção completa e monitoramento contínuo dos ambientes corporativos.
Mais do que identificar alertas, o SOC 360 combina inteligência, automação e análise especializada para detectar comportamentos suspeitos, reduzir o tempo de resposta e aumentar a visibilidade sobre os riscos que podem impactar o negócio.
Com monitoramento 24×7, correlação inteligente de eventos e atuação proativa, as empresas ganham mais segurança operacional enquanto suas equipes de TI podem concentrar esforços em iniciativas estratégicas para o crescimento da organização.
O futuro do monitoramento já começou
À medida que os ataques se tornam mais sofisticados, confiar apenas em ferramentas tradicionais deixa de ser suficiente.
A Inteligência Artificial está permitindo que as organizações enxerguem ameaças que antes passavam despercebidas, reduzam o tempo de detecção e aumentem significativamente sua capacidade de resposta.
Empresas que investem em monitoramento inteligente não estão apenas acompanhando uma tendência tecnológica. Estão fortalecendo sua postura de segurança e criando uma operação mais resiliente diante dos desafios do cenário digital atual.
Conheça o SOC 360 Brasiline
O SOC 360 é mais que monitoramento. É inteligência, automação e resposta imediata para proteger seu negócio de ponta a ponta.
Com atuação 24×7, especialistas dedicados e tecnologias avançadas de detecção e correlação de eventos, sua empresa ganha visibilidade, agilidade e segurança para enfrentar as ameaças modernas com confiança.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais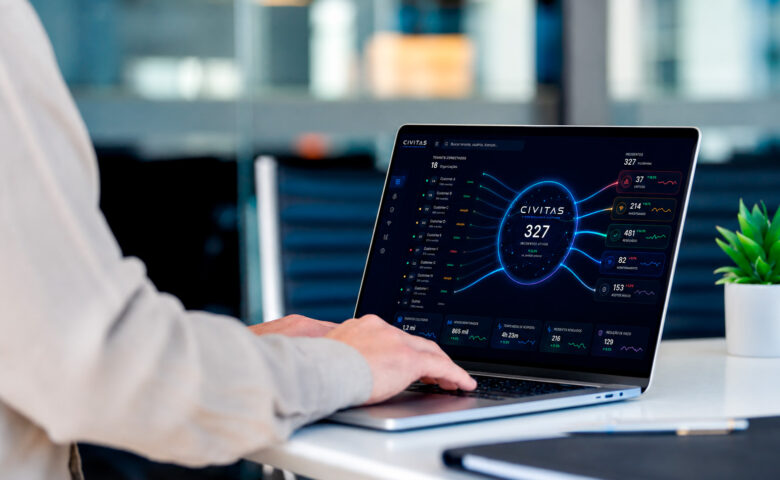
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais