Como preparar sua empresa para ataques de deepfake antes que uma voz clonada engane sua equipe
 ARX CYBER
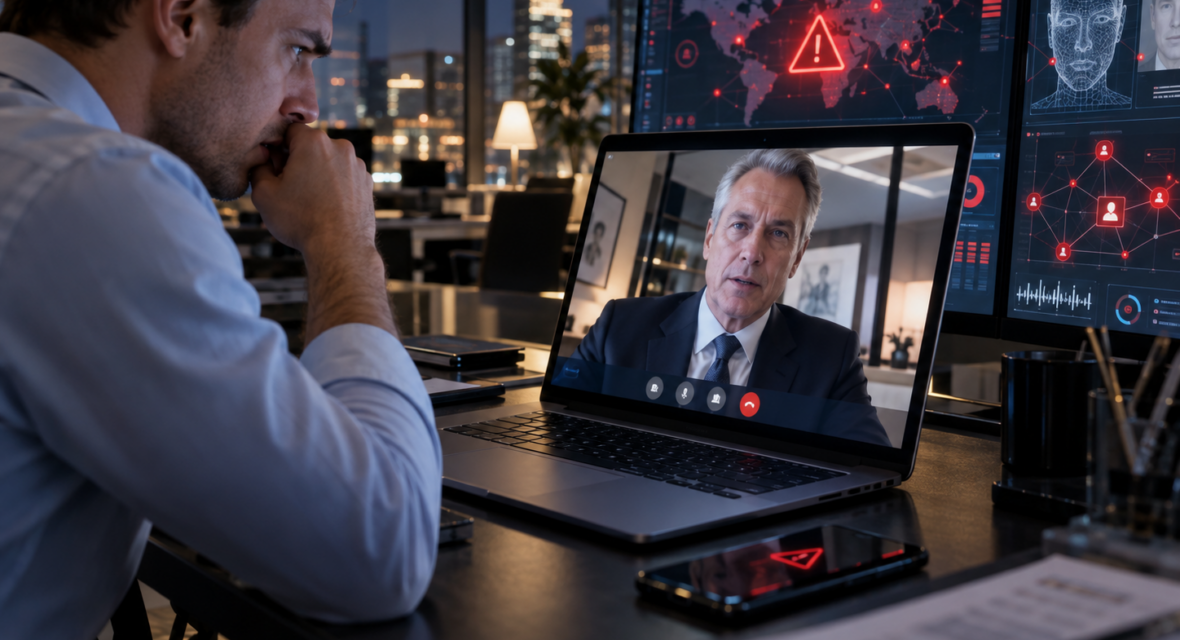
Vozes clonadas por inteligência artificial e videochamadas manipuladas já são utilizadas em fraudes financeiras, redefinições de autenticação e solicitações de acesso privilegiado. Entenda como realizar simulações de segurança para identificar falhas nos processos de verificação e preparar sua organização contra essas ameaças.
Imagine que, no final de uma sexta-feira, um colaborador do departamento financeiro receba uma ligação do diretor financeiro da empresa solicitando a antecipação de um pagamento importante. A voz é familiar, o tom demonstra urgência e a justificativa parece convincente. O executivo informa que está viajando, enfrenta problemas de conexão e precisa concluir a operação antes do encerramento do expediente. Poucos minutos depois, um e-mail com os dados bancários reforça a solicitação.
O problema é que a ligação nunca foi realizada pelo verdadeiro diretor financeiro. A voz foi reproduzida por inteligência artificial, e toda a comunicação fazia parte de uma tentativa de fraude cuidadosamente planejada.
Esse tipo de ataque deixou de ser uma possibilidade distante. Segundo uma pesquisa da Gartner publicada em 2025, realizada com 302 líderes de cibersegurança, 62% relataram que suas organizações haviam enfrentado pelo menos um ataque envolvendo deepfake nos 12 meses anteriores. Além disso, 43% identificaram incidentes relacionados a chamadas de áudio manipuladas e 37% relataram situações envolvendo videochamadas falsas.
Embora fraudes financeiras estejam entre os exemplos mais conhecidos, os riscos vão muito além de transferências bancárias. Uma voz clonada pode ser utilizada para solicitar ao suporte técnico a redefinição da autenticação multifator (MFA), convencer administradores a conceder privilégios elevados ou autorizar alterações indevidas em sistemas corporativos.
Nesse cenário, manter políticas de segurança documentadas não é suficiente. As organizações precisam comprovar que seus procedimentos de validação funcionam mesmo quando uma solicitação aparentemente legítima é realizada por alguém que parece ocupar uma posição de autoridade. É justamente essa a finalidade dos exercícios de prontidão para deepfake, que permitem avaliar a capacidade de resposta dos colaboradores sem expor recursos reais a riscos desnecessários.
Por que identificar uma voz falsa já não é suficiente?
Durante muitos anos, os programas de conscientização em segurança ensinaram os colaboradores a reconhecer sinais de fraude, como mensagens com erros de escrita, endereços de e-mail suspeitos, links desconhecidos e comportamentos incomuns. Entretanto, a evolução das ferramentas de inteligência artificial generativa tornou essas características cada vez menos confiáveis para identificar tentativas de engenharia social.
Atualmente, tecnologias de clonagem de voz conseguem reproduzir características como entonação, ritmo, sotaque e padrões de fala, tornando difícil distinguir uma comunicação legítima de uma falsificação apenas pela percepção auditiva. Em situações de pressão, especialmente quando a solicitação parece partir de um superior hierárquico, a probabilidade de um colaborador confiar na identidade apresentada pode aumentar.
Em maio de 2025, o FBI publicou um alerta sobre campanhas que utilizavam mensagens de voz geradas por inteligência artificial para se passar por autoridades norte-americanas. A instituição destacou que essas vozes podem ser praticamente idênticas às originais e recomendou que solicitações suspeitas sejam confirmadas por meio de números de telefone obtidos de fontes independentes.
A preocupação também aparece entre profissionais de segurança. Em um estudo realizado pela Osterman Research em janeiro de 2026, encomendado pela IRONSCALES, 60% dos 128 líderes de segurança e TI entrevistados afirmaram não confiar plenamente na capacidade de suas organizações de combater ataques de deepfake, mesmo com programas de treinamento existentes.
Esses dados reforçam uma mudança importante na estratégia de defesa corporativa. A prevenção não pode depender exclusivamente da capacidade humana de reconhecer uma falsificação. É necessário estabelecer procedimentos consistentes de autenticação, aprovação e confirmação de identidade, independentemente da familiaridade da voz, da posição hierárquica de quem solicita ou da urgência apresentada.
Etapa 1. Identifique quais identidades podem ser utilizadas em ataques
O primeiro passo para estruturar um exercício de prontidão consiste em identificar quais profissionais possuem maior potencial de serem utilizados como referência em tentativas de falsificação de identidade e quais colaboradores poderiam receber essas solicitações.
Entre os principais alvos de personificação estão executivos e gestores com autoridade para aprovar pagamentos, determinar mudanças operacionais ou autorizar acessos a sistemas críticos. Diretores financeiros, presidentes, responsáveis por tecnologia, líderes de segurança e gestores de recursos humanos são exemplos de profissionais cujas identidades podem conferir credibilidade a uma solicitação fraudulenta.
Também é importante considerar profissionais de níveis intermediários e contatos externos, como representantes de fornecedores estratégicos e prestadores de serviços de TI. Como esses profissionais participam frequentemente de solicitações operacionais, suas comunicações podem despertar menos suspeitas do que uma ordem inesperada da alta direção.
Paralelamente, a organização deve mapear os colaboradores que poderiam ser abordados. Equipes de contas a pagar, tesouraria, recursos humanos, suporte técnico, administração de identidades e assistentes executivos merecem atenção especial, pois frequentemente possuem condições de iniciar processos sensíveis ou modificar permissões.
Outro aspecto relevante é a exposição pública de conteúdo audiovisual. Participações em webinars, entrevistas, podcasts, eventos corporativos e publicações em redes sociais podem disponibilizar amostras de voz e imagem que auxiliam criminosos na criação de falsificações. Dependendo da tecnologia utilizada, poucos minutos de gravação podem fornecer material suficiente para produzir uma imitação convincente.
Ao concluir essa etapa, a empresa deve possuir uma matriz de exposição que relacione as identidades mais atrativas para falsificação, os colaboradores potencialmente abordados e os processos corporativos que poderiam ser comprometidos. Esse levantamento permite priorizar os cenários de simulação de acordo com o risco real para o negócio.
Etapa 2. Estabeleça regras de verificação antes de realizar os testes
Um exercício de segurança somente produz resultados consistentes quando existem procedimentos previamente definidos para orientar a atuação dos participantes. Sem regras claras, a avaliação acaba dependendo exclusivamente da interpretação individual de cada colaborador, dificultando a identificação de falhas estruturais.
Por esse motivo, a organização deve formalizar controles que sejam aplicados sempre que uma solicitação envolver movimentações financeiras, alterações de dados bancários, redefinições de autenticação, compartilhamento de informações sensíveis ou concessão de acessos privilegiados.
Entre os principais controles recomendados estão:
1. Confirmação por canal independente: toda solicitação sensível deve ser validada utilizando um número telefônico ou canal corporativo previamente cadastrado, sem utilizar contatos informados durante a própria abordagem.
2. Critérios obrigatórios de validação: determinadas operações devem exigir confirmação adicional independentemente do cargo do solicitante, do valor envolvido ou da urgência apresentada.
3. Dupla aprovação: mudanças de dados bancários, cadastramento de beneficiários e concessão de privilégios elevados devem passar por validação de dois responsáveis autorizados.
4. Mecanismos complementares de autenticação: métodos previamente estabelecidos podem auxiliar na confirmação de identidade, desde que não dependam exclusivamente de informações facilmente obtidas ou reproduzidas por terceiros. Frases de verificação, por exemplo, não devem substituir autenticação forte.
5. Comunicação imediata de suspeitas: colaboradores precisam dispor de canais acessíveis para reportar tentativas de fraude ou ações realizadas indevidamente, sem receio de punição pela comunicação de boa-fé.
6. Autonomia para interromper solicitações: a liderança deve formalizar que qualquer colaborador tem autorização para suspender uma operação até que a identidade e a legitimidade da solicitação sejam confirmadas.
Esse último controle merece atenção especial. Ataques de engenharia social frequentemente exploram relações hierárquicas e situações de urgência para pressionar funcionários a ignorarem procedimentos estabelecidos. Quando a organização incentiva a validação independentemente da autoridade aparente do solicitante, reduz significativamente a possibilidade de decisões precipitadas.
Etapa 3. Desenvolva cenários de simulação envolvendo diferentes canais
Ataques com deepfake raramente dependem de uma única interação. Em muitos casos, os criminosos combinam e-mails, aplicativos de mensagens, chamadas telefônicas e videoconferências para construir uma narrativa convincente e aumentar a confiança da vítima.
Por isso, os exercícios devem reproduzir fluxos de comunicação semelhantes aos utilizados no ambiente corporativo, considerando diferentes canais e situações operacionais. Antes da execução, é fundamental obter autorização das áreas responsáveis e consentimento dos profissionais cujas identidades ou características serão utilizadas, além de assegurar o tratamento adequado dos dados pessoais envolvidos.
Quatro cenários são especialmente relevantes para uma primeira avaliação:
Simulação de pagamento emergencial: um colaborador do financeiro recebe uma comunicação sobre um pagamento confidencial e, posteriormente, uma ligação que aparenta ser do diretor financeiro solicitando a conclusão imediata da operação. O objetivo é verificar se o colaborador realiza a confirmação por um canal independente antes de autorizar o pagamento.
Alteração de dados bancários de fornecedores: uma mensagem informa que determinado fornecedor modificou suas informações bancárias. Em seguida, uma chamada de voz ou vídeo aparentemente realizada pelo representante comercial reforça a solicitação. O teste avalia a existência de controles para atualização cadastral e validação da identidade do fornecedor.
Redefinição de autenticação multifator: o suporte técnico recebe uma ligação de alguém que utiliza uma voz semelhante à de um executivo e informa estar impossibilitado de acessar os sistemas corporativos. A pessoa solicita a transferência do MFA para outro dispositivo, alegando necessidade de participação em uma reunião urgente. O exercício avalia a resistência do processo de recuperação de identidade contra tentativas de engenharia social.
Concessão indevida de privilégios: um administrador recebe uma solicitação aparentemente legítima para revisar permissões de usuários. Durante o procedimento, é incluída uma instrução para adicionar uma conta externa a um grupo privilegiado. O objetivo é identificar se o profissional valida individualmente alterações sensíveis ou aprova automaticamente um conjunto de solicitações por considerar a maior parte delas legítima.
Esses cenários podem ser adaptados a momentos de maior pressão operacional, como fechamento financeiro, auditorias, períodos de férias e viagens de executivos. A intenção não é surpreender colaboradores de maneira punitiva, mas avaliar como os processos de segurança se comportam em circunstâncias próximas às de um ataque real.
Etapa 4. Execute os exercícios de forma gradual e controlada
A execução deve ocorrer em fases, começando por simulações teóricas e avançando para exercícios práticos em ambientes controlados. Essa abordagem permite identificar deficiências de processo antes de introduzir interações mais realistas.
Inicialmente, a equipe de segurança pode reunir representantes das áreas envolvidas e apresentar situações hipotéticas, solicitando que expliquem quais procedimentos adotariam em cada etapa. Esse formato, conhecido como tabletop exercise, ajuda a identificar inconsistências nas políticas, dúvidas sobre responsabilidades e dificuldades de comunicação entre departamentos.
Após essa avaliação, a organização pode realizar simulações práticas com grupos reduzidos, utilizando chamadas, mensagens e solicitações fictícias. Nessa fase, a execução deve ser acompanhada por uma equipe de controle, preferencialmente com participação das áreas de segurança, tecnologia e gestão dos processos envolvidos.
É indispensável garantir que nenhuma atividade resulte em pagamentos reais, modificações indevidas de credenciais ou concessões efetivas de acesso. Para isso, devem ser utilizados ambientes segregados, contas de teste, beneficiários fictícios e fluxos de aprovação que não permitam a conclusão de operações sensíveis.
Também devem existir critérios claros para interrupção do exercício caso sejam identificados impactos operacionais, exposição indevida de informações ou situações que ultrapassem os limites previamente autorizados.
Ao término, os participantes precisam ser informados sobre a simulação e seus objetivos. A transparência contribui para manter a confiança no programa de conscientização e transformar os resultados em oportunidades de melhoria.
Etapa 5. Avalie os resultados e identifique falhas nos controles
A análise dos resultados não deve se limitar à quantidade de participantes que reconheceram ou deixaram de reconhecer a tentativa de fraude. O principal objetivo é compreender como os procedimentos foram executados e em quais momentos os controles deixaram de funcionar.
A organização deve observar indicadores que permitam avaliar tanto o comportamento dos colaboradores quanto a eficiência dos processos de segurança.
A taxa de verificação de identidade demonstra quantos participantes utilizaram os canais oficiais antes de atender a uma solicitação. O tempo de comunicação ao SOC permite avaliar a rapidez com que uma situação suspeita chega à equipe responsável pelo monitoramento e resposta a incidentes.
Outro indicador importante é o percurso da notificação. Uma tentativa de fraude pode ser reconhecida por um colaborador, mas perder relevância caso o alerta permaneça restrito à sua liderança imediata e não seja encaminhado ao time de segurança.
Também é necessário identificar os pontos exatos de falha, como ausência de contatos confiáveis, falta de critérios formais para aprovação, dificuldades em validar fornecedores ou situações em que a autoridade aparente de um executivo levou ao descumprimento de procedimentos.
Nos testes relacionados à gestão de identidades, é especialmente importante verificar se alterações privilegiadas foram avaliadas individualmente, evitando que solicitações maliciosas sejam aprovadas juntamente com mudanças legítimas.
Esses resultados devem ser documentados e transformados em planos de ação, com responsáveis definidos, prazos de correção e critérios para novas validações.
Etapa 6. Revise os processos, corrija as falhas e repita os exercícios
Após a conclusão das simulações, a equipe de segurança deve reunir os participantes para apresentar os resultados, explicar as técnicas utilizadas e demonstrar quais controles poderiam ter impedido o avanço das tentativas.
A análise deve priorizar melhorias práticas em vez de responsabilização individual. Quando um colaborador deixa de identificar uma falsificação convincente, é necessário avaliar se os procedimentos, ferramentas e orientações disponíveis eram suficientes para apoiar uma decisão segura.
Entre as ações corretivas podem estar a atualização de diretórios de contatos, revisão dos processos de aprovação financeira, fortalecimento dos mecanismos de recuperação de contas, ajustes nas permissões administrativas e ampliação das orientações sobre engenharia social.
Os resultados também devem alimentar o programa contínuo de conscientização, permitindo que novas simulações sejam desenvolvidas com base nas falhas identificadas e nas mudanças observadas no cenário de ameaças.
Como referência inicial, os exercícios podem ser realizados pelo menos duas vezes por ano, com avaliações adicionais após alterações relevantes na estrutura organizacional, na exposição pública de executivos ou nos processos de autorização de acesso.
A repetição é importante porque a capacidade de resposta a um incidente não depende apenas do conhecimento adquirido em um treinamento. Ela exige procedimentos conhecidos, controles aplicáveis e uma cultura organizacional que valorize a verificação antes da execução.
Onde a tecnologia contribui para a proteção contra deepfakes?
Embora procedimentos internos sejam fundamentais, as soluções de segurança podem contribuir significativamente para identificar e interromper ataques em diferentes momentos da cadeia de comprometimento.
Uma das principais oportunidades de detecção ocorre antes da chamada falsa. Muitas campanhas começam com mensagens de e-mail ou comunicações em aplicativos corporativos que apresentam uma justificativa inicial para determinada operação. Soluções de segurança de e-mail e mecanismos de análise comportamental podem ajudar a identificar solicitações atípicas, tentativas de personificação e padrões associados à engenharia social.
Outro ponto relevante envolve as plataformas de colaboração. Tecnologias especializadas podem analisar sinais relacionados a voz, imagem e comportamento durante chamadas para identificar possíveis inconsistências de identidade. Entretanto, essas ferramentas devem ser tratadas como controles complementares, já que a evolução constante dos modelos de inteligência artificial dificulta a identificação de falsificações baseada exclusivamente em características técnicas.
Na avaliação dessas soluções, também é necessário considerar requisitos de privacidade, tratamento de dados biométricos, armazenamento de gravações e conformidade com a Lei Geral de Proteção de Dados (LGPD).
Além das ferramentas específicas de detecção, mecanismos de proteção de identidade, autenticação multifator resistente a phishing, gerenciamento de acessos privilegiados (PAM) e políticas de privilégio mínimo podem reduzir o impacto de solicitações fraudulentas.
O monitoramento contínuo realizado por um Security Operations Center (SOC) também contribui para identificar comportamentos suspeitos relacionados a autenticações, alterações de privilégios e atividades incomuns em sistemas corporativos. A correlação desses eventos com informações de identidade e registros de segurança ajuda a investigar possíveis tentativas de comprometimento, mesmo quando o primeiro contato ocorreu por telefone ou videoconferência.
A combinação entre processos bem definidos, conscientização, tecnologias de proteção e monitoramento especializado estabelece uma estratégia mais consistente do que a simples tentativa de reconhecer uma voz ou imagem falsificada.
Comece agora a preparar sua organização
A implementação de um programa de prontidão para deepfake não precisa começar com investimentos complexos. O primeiro exercício pode ser estruturado a partir do mapeamento dos profissionais mais expostos, da formalização de procedimentos de verificação, da criação de cenários controlados e da análise dos resultados obtidos.
O mais importante é transformar a conscientização em capacidade operacional. Uma equipe que conhece os riscos, mas não dispõe de procedimentos claros para validar solicitações, continua vulnerável à manipulação. Da mesma forma, ferramentas avançadas de segurança não substituem processos adequados de autorização e confirmação de identidade.
Um alerta publicado pela FinCEN destaca fraudes envolvendo mídias sintéticas utilizadas para falsificar identidades e facilitar operações financeiras indevidas. Entre os sinais que merecem atenção estão mudanças inesperadas de canal de comunicação e justificativas relacionadas a problemas técnicos durante interações sensíveis.
Diante de uma solicitação incomum, especialmente quando envolve pagamentos, credenciais ou privilégios administrativos, interromper temporariamente o processo e confirmar a identidade por um canal independente pode ser a medida decisiva para evitar um incidente.
Fortaleça a segurança da sua empresa com a ARX CYBER
A evolução dos ataques de engenharia social demonstra que proteger uma organização exige mais do que tecnologias tradicionais. É necessário combinar visibilidade sobre o ambiente, proteção de identidades, processos de resposta e conscientização contínua das equipes.
A ARX CYBER apoia empresas na construção de estratégias de cibersegurança por meio de serviços de SOC 24×7, monitoramento de ameaças, gestão de incidentes, proteção de identidades e acessos e programas de conscientização em segurança da informação.
Com uma abordagem voltada à prevenção, detecção e resposta, ajudamos organizações a fortalecer seus controles e reduzir os riscos associados a ameaças cada vez mais sofisticadas, incluindo ataques de engenharia social potencializados por inteligência artificial.
Sua equipe está preparada para identificar uma solicitação fraudulenta quando a voz do criminoso parece ser a de um dos seus próprios executivos?
Entre em contato com a ARX CYBER e descubra como fortalecer os processos de segurança, proteger acessos críticos e aumentar a resiliência da sua organização diante das novas ameaças digitais.
Edições anteriores
Ver todos os boletins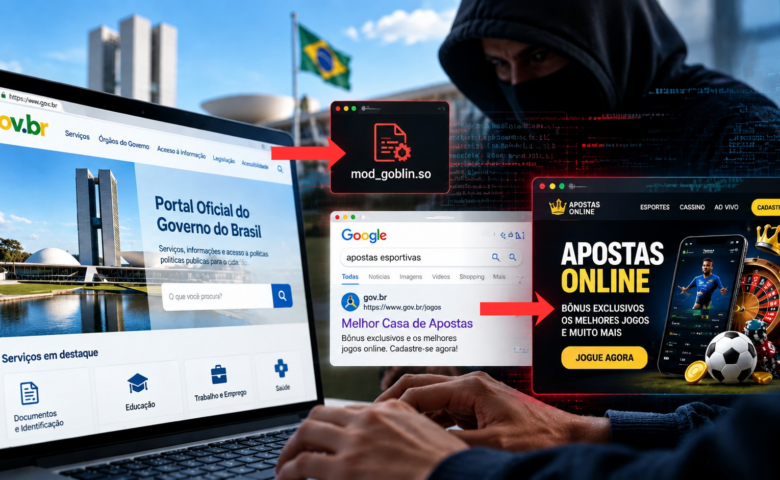 Ed. 36
Setembro de 2026
Gambling Goblin: como criminosos sequestraram a reputação de sites governamentais para manipular o Google
Campanha utiliza servidores legítimos para promover apostas online e revela uma nova fronteira dos ataques digitais Durante anos, empresas e instituições entenderam que proteger…
Ler o boletim Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim