Gambling Goblin: como criminosos sequestraram a reputação de sites governamentais para manipular o Google
 ARX CYBER
Campanha utiliza servidores legítimos para promover apostas online e revela uma nova fronteira dos ataques digitais
Durante anos, empresas e instituições entenderam que proteger um ambiente digital significava impedir vazamentos de dados, ransomware ou indisponibilidade de serviços.
Uma nova campanha identificada pela Check Point Research mostra que os criminosos estão explorando outro ativo extremamente valioso: a confiança construída por uma organização na internet.
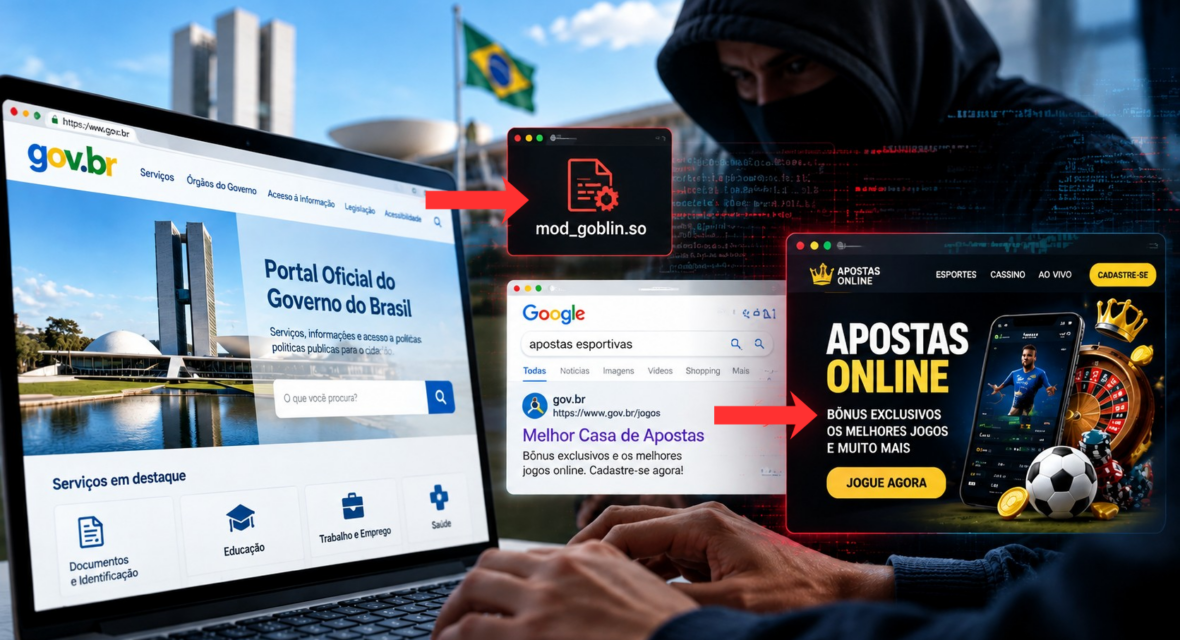
Batizada de Gambling Goblin, a operação compromete servidores web legítimos, principalmente de instituições governamentais e educacionais brasileiras, para utilizar a reputação desses domínios em uma estratégia de manipulação de mecanismos de busca (SEO) e distribuição de páginas relacionadas a apostas online. A campanha é monitorada desde meados de 2025.
Quando a reputação digital vira alvo
Um domínio institucional, especialmente um endereço governamental, possui algo que leva anos para ser construído: autoridade digital.
Essa reputação influencia como mecanismos de busca interpretam a relevância de um site. Em vez de criar páginas novas e tentar conquistar visibilidade do zero, os criminosos adotaram uma estratégia diferente: comprometer servidores confiáveis e usar essa credibilidade para impulsionar conteúdos fraudulentos.
Na prática, é como se uma organização tivesse sua própria estrutura digital utilizada como uma “ponte” para direcionar usuários a conteúdos controlados por terceiros.
O objetivo não era apenas invadir um servidor, mas transformar uma infraestrutura legítima em uma ferramenta de manipulação de tráfego.
Como funcionava o ataque
A campanha utilizava módulos maliciosos instalados em servidores Apache comprometidos.
Esses componentes atuavam como intermediários invisíveis, interceptando determinadas requisições e direcionando visitantes para páginas controladas pelos atacantes, enquanto o domínio original continuava aparecendo como legítimo no navegador.
As páginas criadas pelos criminosos imitavam serviços conhecidos, como lojas de aplicativos e grandes plataformas digitais, utilizando elementos visuais falsos para transmitir confiança. O destino final, porém, era conteúdo relacionado a apostas esportivas e cassinos online.
A manipulação do Google como estratégia de ataque
O diferencial da campanha está no uso de SEO como ferramenta ofensiva.
Os atacantes aproveitaram domínios com alta reputação para criar páginas e referências que poderiam influenciar mecanismos de busca. Dessa forma, conteúdos de apostas conseguiam se beneficiar da autoridade de sites legítimos comprometidos.
Esse tipo de ataque mostra uma mudança importante: nem sempre o objetivo principal de uma invasão é roubar informações imediatamente. Em alguns casos, o ativo desejado é a própria credibilidade digital da organização.
A confiança conquistada por uma marca, empresa ou instituição também precisa ser protegida.
Uma operação com características mais avançadas
Apesar do foco aparente em fraude de SEO e promoção de apostas, a infraestrutura encontrada pelos pesquisadores possuía elementos associados a comprometimentos mais profundos.
Foram identificados componentes como backdoors, ferramentas de reconhecimento, mecanismos de persistência, recursos para movimentação pela rede e ferramentas voltadas à captura de credenciais.
Isso indica que o comprometimento de um servidor web pode representar um risco muito maior do que uma simples alteração visual em um site. Um invasor que mantém acesso persistente pode utilizar aquela infraestrutura para novas ações contra a organização.
O risco de evolução da campanha
Um ponto de atenção destacado pelos pesquisadores é que a mesma infraestrutura utilizada atualmente para promover apostas poderia, em outro cenário, ser adaptada para distribuir conteúdos ainda mais prejudiciais, como aplicativos maliciosos ou páginas utilizadas para roubo de credenciais.
As páginas falsas já utilizavam a aparência de lojas legítimas de aplicativos, demonstrando como a confiança do usuário pode ser explorada quando uma infraestrutura reconhecida é comprometida.
O que empresas podem aprender com esse caso
O caso Gambling Goblin reforça que a segurança digital precisa ir além da proteção de endpoints e redes internas.
Servidores públicos expostos à internet, aplicações web e componentes de infraestrutura precisam de monitoramento contínuo, incluindo:
• Gestão de vulnerabilidades e correções de segurança
• Monitoramento de integridade de arquivos e configurações
• Revisão de módulos e serviços instalados em servidores web
• Monitoramento de comportamento anômalo e ameaças persistentes
• Processos de resposta a incidentes bem definidos
A superfície de ataque de uma organização não está apenas nos dados armazenados. Ela também está na confiança que clientes, parceiros e usuários depositam em seus ativos digitais.
A confiança digital também precisa de proteção
O Gambling Goblin mostra uma evolução importante no cenário de ameaças: criminosos não precisam necessariamente criar uma reputação própria quando conseguem explorar uma reputação já existente.
Empresas que desejam entender seu nível atual de exposição e identificar riscos antes que sejam explorados podem contar com avaliações especializadas de segurança e monitoramento contínuo.
Conheça as iniciativas de segurança da ARX CYBER e veja como fortalecer a proteção do seu ambiente digital: arxcyber.com.br
Edições anteriores
Ver todos os boletins Ed. 37
Outubro de 2026
Como preparar sua empresa para ataques de deepfake antes que uma voz clonada engane sua equipe
Vozes clonadas por inteligência artificial e videochamadas manipuladas já são utilizadas em fraudes financeiras, redefinições de autenticação e solicitações de acesso privilegiado. Entenda como…
Ler o boletim Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim