
Como os Cibercriminosos Estão Contornando a Autenticação Multifator (MFA) com Proxies Reversos
 Redação ARX
A autenticação multifator (MFA) se tornou uma das principais camadas de proteção contra invasões digitais. No entanto, ataques sofisticados do tipo “Adversário no Meio” (AiTM) estão comprometendo essa defesa ao utilizar proxies reversos para interceptar credenciais e cookies de sessão, permitindo que criminosos acessem contas mesmo após a verificação do segundo fator.
Como Funciona o Ataque com Proxy Reverso
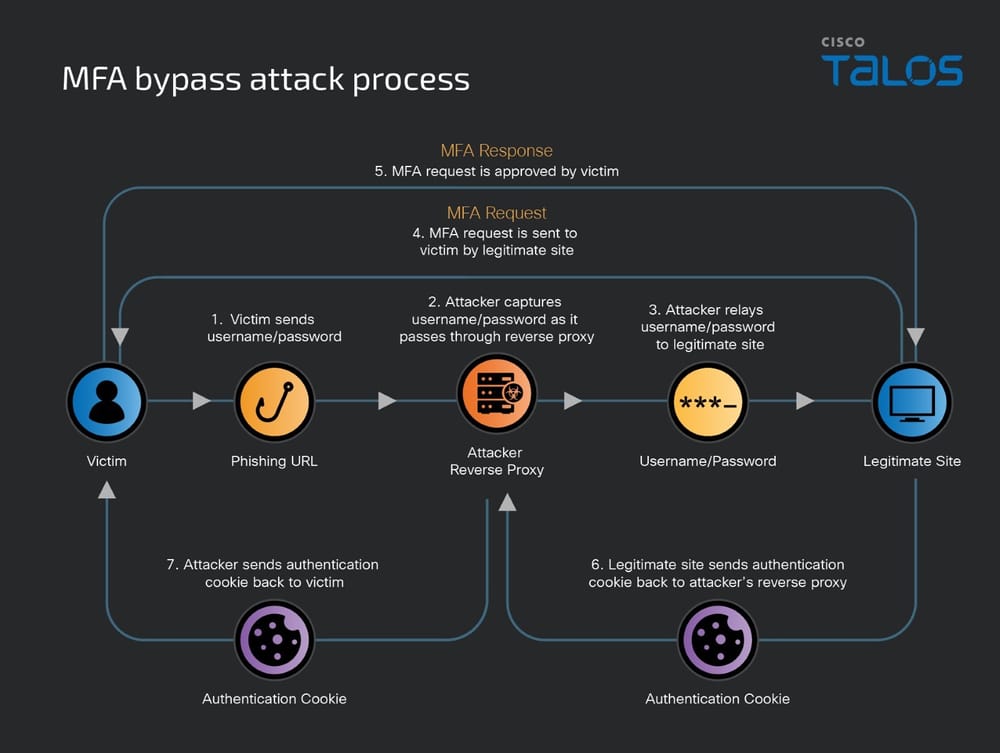
Nessa técnica, o invasor configura um servidor proxy que atua como intermediário entre o usuário e o site legítimo. Ao clicar em um link de phishing, a vítima acessa uma página visualmente idêntica ao destino verdadeiro. Quando insere suas credenciais, essas informações passam pelo servidor do atacante antes de chegar ao site real.
O ataque se desenrola em sete etapas:
- A vítima acessa o link malicioso e envia usuário e senha.
- O atacante captura esses dados por meio do proxy.
- As credenciais são enviadas ao site legítimo.
- O site legítimo envia um desafio MFA (por exemplo, uma notificação no celular).
- A vítima, acreditando estar acessando o site real, aprova o MFA.
- O site legítimo retorna um cookie de autenticação ao proxy do invasor.
- O atacante usa esse cookie para acessar a conta da vítima sem precisar do segundo fator novamente.
Esse processo explora a confiança do usuário e a aparência legítima do site, sendo muitas vezes imperceptível, com exceção de pequenos detalhes no endereço do navegador.
O Papel das Ferramentas PhaaS
O cenário se agrava com a disseminação de kits de Phishing-como-Serviço (PhaaS), como Tycoon 2FA e EvilProxy, que facilitam a execução desses ataques até mesmo por criminosos inexperientes. Esses kits oferecem modelos prontos para sites populares, filtros por IP e navegador para evitar detecção, além de JavaScript ofuscado para extrair ainda mais informações das vítimas.
Ferramentas open-source, como Evilginx, originalmente criadas para testes de segurança, também vêm sendo utilizadas por atacantes para criar proxies reversos altamente personalizados.
Uma vez obtido o cookie de autenticação, os criminosos conseguem acesso temporário à conta, com possibilidade de adicionar dispositivos confiáveis à MFA para garantir controle prolongado.
MFA e Logon Único: Controle e Visibilidade com FortiAuthenticator
Mesmo com a crescente sofisticação das ameaças, é possível fortalecer a segurança de acesso por meio de uma abordagem integrada de autenticação e gerenciamento de identidade. É nesse cenário que entra o FortiAuthenticator da Fortinet, solução oferecida pela Brasiline Tecnologia.
Muitas das violações mais prejudiciais são resultado do acesso não autorizado, seja por invasores externos ou por usuários legítimos com privilégios indevidos. O FortiAuthenticator atua como um pilar fundamental na criação de uma política de segurança eficaz, garantindo que apenas a pessoa certa, no momento certo, acesse redes e dados sensíveis.
Entre os principais recursos da solução, destacam-se:
- Identificação transparente de usuários da rede, com controle de políticas baseadas em identidade.
- Autenticação segura de dois fatores (2FA/OTP) em toda a organização, integrada com o FortiToken.
- Gerenciamento de certificados para ambientes corporativos com VPNs e conexões sem fio.
- Gerenciamento de acesso para convidados, protegendo redes com e sem fio.
- Capacidades de logon único (SSO) para redes internas e ambientes em nuvem.
Com o FortiAuthenticator, a autenticação deixa de ser uma barreira e se torna uma camada estratégica da segurança cibernética corporativa.
Solicite um orçamento e descubra como implementar essa solução na sua empresa com a Brasiline.
Fique Por Dentro das Principais Ameaças Cibernéticas
Acompanhe os boletins de cibersegurança da Brasiline Tecnologia para se manter informado sobre os mais recentes ataques, tendências e estratégias de proteção digital. Com nossas análises especializadas, você estará sempre à frente das ameaças que podem comprometer a segurança da sua empresa.
Proteja seu futuro digital com conhecimento!
Edições anteriores
Ver todos os boletins Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim Ed. 33
Agosto de 2026
Quando as ferramentas enxergam alertas, mas ninguém enxerga o risco inteiro
Ter mais ferramentas de segurança não significa necessariamente ter mais controle sobre o risco. Em muitas organizações, a infraestrutura de cybersecurity evoluiu por camadas.…
Ler o boletim