
Alerta Cibernético: Hackers Intensificam Varreduras em Busca de Tokens Git Vazados e Segredos de Configuração
 Redação ARX
Os cibercriminosos estão ampliando suas investidas com uma nova onda de escaneamentos na internet, mirando arquivos de configuração Git expostos. Esses arquivos, muitas vezes negligenciados por desenvolvedores e equipes de TI, podem conter tokens de autenticação, credenciais em texto plano, chaves privadas e outros dados sensíveis que facilitam o comprometimento de ambientes em nuvem e repositórios de código-fonte.
Segundo um novo relatório da empresa de inteligência de ameaças GreyNoise, entre os dias 20 e 21 de abril de 2025, houve um pico significativo nessa atividade:
“Observamos quase 4.800 endereços IP únicos envolvidos diariamente nessas buscas, um aumento substancial em relação aos padrões normais”, destacaram os pesquisadores.
Embora os acessos tenham ocorrido em escala global, Cingapura liderou tanto como origem quanto como destino das conexões, seguida por Estados Unidos e Alemanha.
Por que os arquivos Git são alvos valiosos?
Arquivos como .git/config podem revelar:
- URLs de repositórios remotos;
- Scripts de automação;
- Informações sobre ramificações;
- E, mais preocupante, tokens de acesso, chaves de API e credenciais.
Muitos desenvolvedores acabam deixando diretórios .git/ acessíveis em aplicações web, criando uma porta de entrada para atores mal-intencionados.
Casos anteriores reforçam o alerta
Em outubro de 2024, a empresa Sysdig identificou a operação EmeraldWhale, que explorava exatamente esse tipo de exposição. A campanha resultou no roubo de mais de 15.000 credenciais de serviços em nuvem a partir de milhares de repositórios privados.
Outro caso ocorreu por meio do uso da ferramenta Wayback Machine, do Internet Archive, onde os atacantes localizaram versões antigas de arquivos sensíveis e mantiveram o acesso mesmo após tentativas de contenção pelos proprietários.
Onda de ataques atinge novo pico
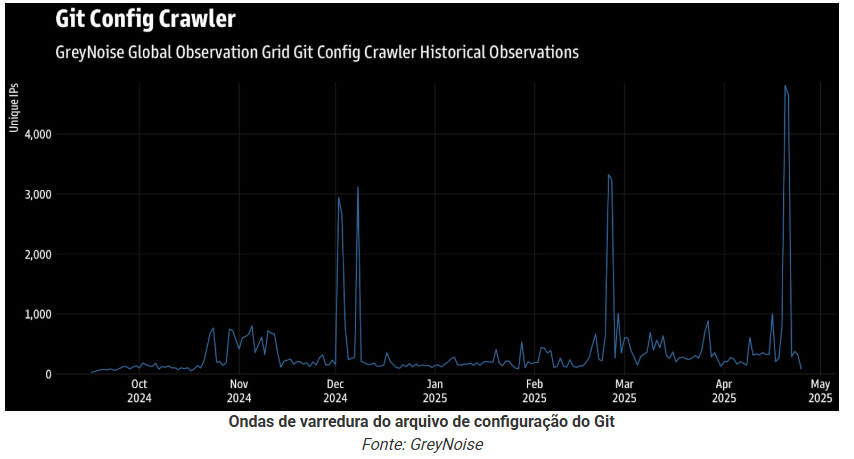
Desde o final de 2024, foram registrados quatro ondas relevantes de varreduras maliciosas em novembro, dezembro, março e abril. A mais recente foi a de maior volume já observado.
Países mais visados:
- Cingapura
- Estados Unidos
- Alemanha
- Reino Unido
- Espanha
- Índia
Fique Por Dentro das Principais Ameaças Cibernéticas
Acompanhe os boletins de cibersegurança da Brasiline Tecnologia para se manter informado sobre os mais recentes ataques, tendências e estratégias de proteção digital. Com nossas análises especializadas, você estará sempre à frente das ameaças que podem comprometer a segurança da sua empresa.
Proteja seu futuro digital com conhecimento!
Edições anteriores
Ver todos os boletins Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim Ed. 33
Agosto de 2026
Quando as ferramentas enxergam alertas, mas ninguém enxerga o risco inteiro
Ter mais ferramentas de segurança não significa necessariamente ter mais controle sobre o risco. Em muitas organizações, a infraestrutura de cybersecurity evoluiu por camadas.…
Ler o boletim