
Pagamentos de Ransomware Caíram 35% em 2024, Totalizando US$ 813,55 Milhões
 Redação ARX
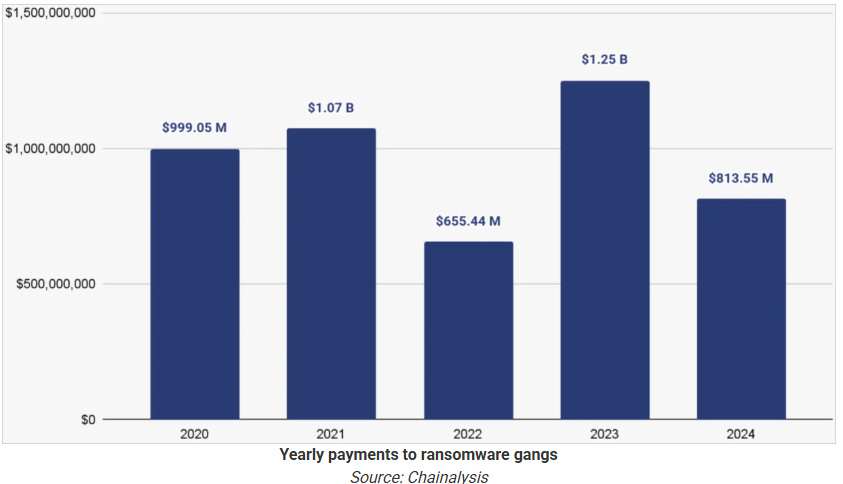
Os pagamentos a grupos de ransomware sofreram uma queda de 35% em 2024, totalizando US$ 813,55 milhões. Esse valor representa uma redução significativa em relação aos US$ 1,25 bilhão registrados em 2023. Além disso, apenas cerca de 30% das vítimas que iniciaram negociações com criminosos acabaram pagando algum valor de resgate.
Esses dados são da empresa de inteligência blockchain Chainalysis, que destaca essa redução em um ano que, paradoxalmente, registrou um volume recorde de ataques.
O Ano com Mais Ataques de Ransomware
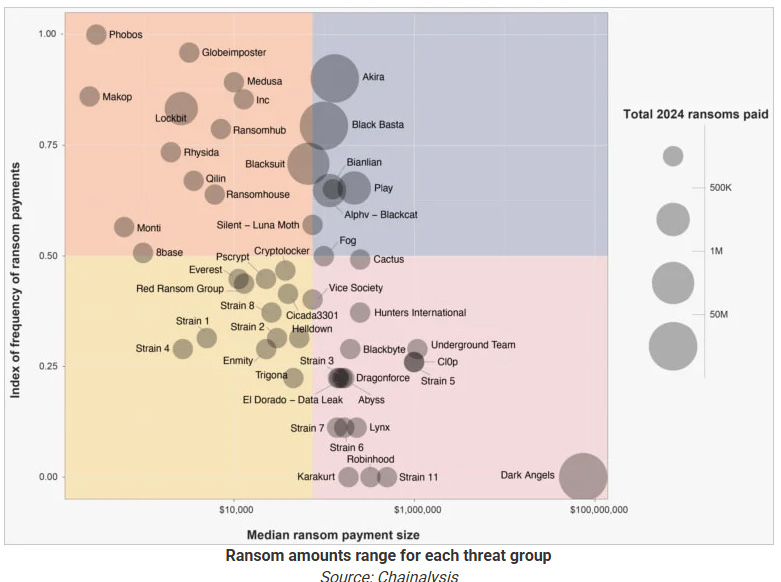
Apesar da queda nos pagamentos, 2024 foi o ano com o maior número de ataques de ransomware já registrados. Segundo a NCC Group, foram contabilizados 5.263 ataques bem-sucedidos. Um dos casos mais impactantes envolveu uma empresa da lista Fortune 50, que pagou um resgate recorde de US$ 75 milhões ao grupo Dark Angels.
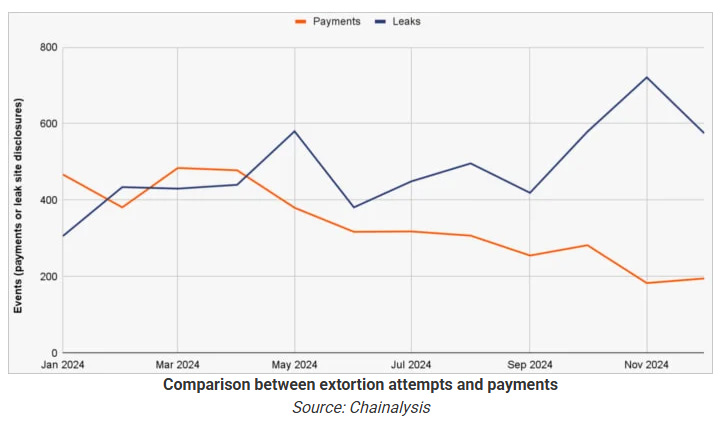
A Chainalysis também observou um aumento na exposição de dados roubados em sites de vazamento, sugerindo que os criminosos estão intensificando suas atividades para compensar a dificuldade crescente em extorquir pagamentos.
Maior Resistência das Vítimas e Ações das Autoridades
A queda nos pagamentos pode ser atribuída a diversos fatores, principalmente a uma maior resistência das vítimas. Empresas e organizações passaram a investir mais em segurança cibernética, adotar melhores práticas e fortalecer suas defesas contra ransomware.
Além disso, a confiança nas promessas de criminosos de que deletariam os dados após o pagamento tem diminuído. Pressões legais também têm levado mais empresas a recusarem negociações e optarem por restaurar seus sistemas a partir de backups, mesmo enfrentando impactos reputacionais.
Outro fator determinante foi a atuação de autoridades contra grupos de ransomware. A ‘Operação Cronos’ desmantelou o grupo LockBit, um dos mais ativos da época. Além disso, a saída do grupo ALPHV/BlackCat do cenário deixou um vácuo que operações menores não conseguiram preencher, apesar do relativo sucesso do RansomHub.
Os dados da Chainalysis indicam que, mesmo nos casos em que houve pagamento, os valores médios foram reduzidos, evidenciando uma tendência de maior negociação e resistência por parte das vítimas.
Dificuldades na Lavagem de Dinheiro
Mesmo quando os criminosos conseguem receber os pagamentos, movimentar esse dinheiro tornou-se um desafio maior. Isso se deve às ações das autoridades contra serviços de mistura de criptomoedas e exchanges que não seguem as regras de Conheça Seu Cliente (KYC).
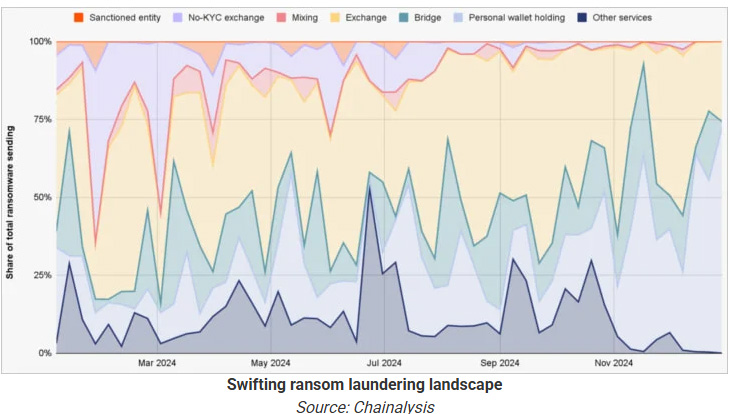
A Chainalysis aponta que os criminosos passaram a abandonar os mixers em favor de pontes cross-chain, buscando dificultar o rastreamento das transações. Apesar dessas mudanças, as exchanges centralizadas continuaram sendo o principal método de conversão do dinheiro, com 39% de todos os lucros de ransomware passando por elas em 2024.
O cenário aponta para um avanço significativo na luta contra o ransomware, reforçando a importância de estratégias proativas de segurança digital para mitigar riscos e fortalecer a resiliência das organizações.
Por Cláudio Fardin, Head of DFIR Team na Brasiline Tecnologia

Fique Por Dentro das Principais Ameaças Cibernéticas
Acompanhe os boletins de cibersegurança da Brasiline Tecnologia para se manter informado sobre os mais recentes ataques, tendências e estratégias de proteção digital. Com nossas análises especializadas, você estará sempre à frente das ameaças que podem comprometer a segurança da sua empresa.
Proteja seu futuro digital com conhecimento!
Edições anteriores
Ver todos os boletins Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim Ed. 33
Agosto de 2026
Quando as ferramentas enxergam alertas, mas ninguém enxerga o risco inteiro
Ter mais ferramentas de segurança não significa necessariamente ter mais controle sobre o risco. Em muitas organizações, a infraestrutura de cybersecurity evoluiu por camadas.…
Ler o boletim