
Grupo Black Basta Explora Microsoft Teams em Ataques Avançados de Engenharia Social
 Redação ARX
Por Cláudio Fardin, Head of DFIR Team na Brasiline Tecnologia
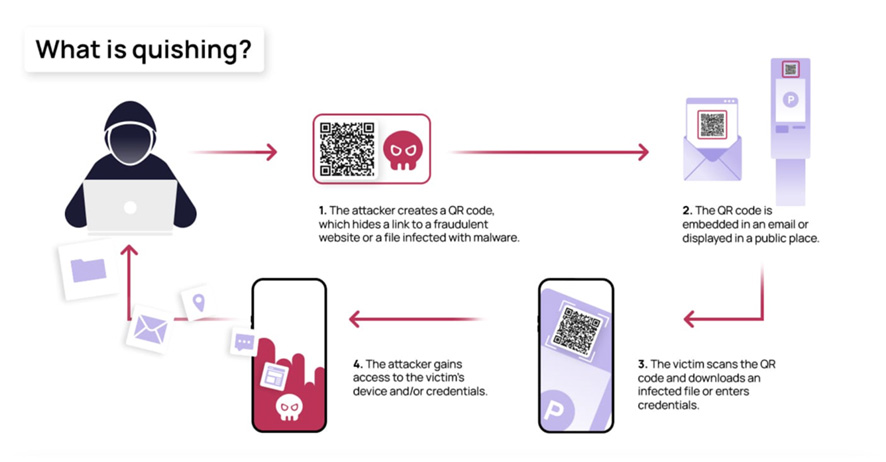
O notório grupo de ransomware Black Basta intensificou suas táticas de engenharia social para obter acesso não autorizado aos sistemas e dados confidenciais de organizações. Recentemente, a empresa de segurança cibernética ReliaQuest revelou uma campanha sofisticada na qual os operadores de ransomware utilizam o Microsoft Teams e códigos QR maliciosos para facilitar o acesso inicial.
Black Basta, anteriormente conhecido por sobrecarregar os usuários com e-mails de spam e se passar por equipes legítimas de help-desk, aprimorou suas técnicas, adicionando abordagens de phishing via mensagens de bate-papo do Microsoft Teams.
Nessas interações, os invasores incluem os usuários-alvo em chats com contas externas de locatários fraudulentos do Entra ID, disfarçados de administradores ou suporte técnico. Os invasores adotam nomes de exibição projetados para enganar, levando os usuários a acreditarem que estão interagindo com uma equipe de suporte legítima.
A investigação revelou que os ataques têm origem, em sua maioria, na Rússia. Além do Microsoft Teams, o Black Basta inovou no uso de códigos QR para ataques de phishing. As mensagens de bate-papo trazem códigos QR disfarçados de imagens legítimas, vinculadas à marca da organização. Esses códigos direcionam as vítimas para infraestrutura maliciosa, estabelecendo bases para ataques subsequentes, como o uso de ferramentas de monitoramento e gerenciamento remoto (RMM).
Táticas Observadas
O Black Basta adapta os domínios de phishing para corresponder à organização-alvo, utilizando subdomínios cuidadosamente nomeados. Em um caso recente, o grupo enviou aproximadamente 1.000 e-mails para um único usuário em menos de uma hora. A execução bem-sucedida de arquivos maliciosos por meio de ferramentas RMM levou ao uso do Cobalt Strike para beaconing e dos módulos Impacket para movimentos laterais em redes comprometidas, sugerindo a implantação futura de ransomware como objetivo final.
Medidas de Mitigação Recomendadas
Para combater essa ameaça crescente, recomenda-se as seguintes ações:
- Bloquear domínios e subdomínios maliciosos conhecidos.
- Desabilitar a comunicação com usuários externos no Microsoft Teams ou restringir a domínios confiáveis.
- Configurar políticas anti-spam agressivas em ferramentas de segurança de e-mail.
- Ativar logs para o Microsoft Teams, em especial o evento ChatCreated, para melhorar a detecção e investigação.
Adicionalmente, as organizações devem promover uma conscientização contínua entre os colaboradores sobre as táticas de engenharia social. Treinamentos regulares de segurança e uma cultura de vigilância são essenciais para manter os colaboradores informados sobre os métodos atuais de ataque.
Conclusão
Com a adaptação constante das táticas do Black Basta, as organizações precisam manter-se proativas. Informar-se sobre as ameaças mais recentes, implementar protocolos de segurança robustos e incentivar uma cultura de segurança cibernética são ações fundamentais para mitigar o risco de ataques sofisticados de ransomware.
Fique Por Dentro das Principais Ameaças Cibernéticas
Acompanhe os boletins de cibersegurança da Brasiline Tecnologia para se manter informado sobre os mais recentes ataques, tendências e estratégias de proteção digital. Com nossas análises especializadas, você estará sempre à frente das ameaças que podem comprometer a segurança da sua empresa.
Proteja seu futuro digital com conhecimento!
Edições anteriores
Ver todos os boletins Ed. 35
Setembro de 2026
Pay2Key mira Proxmox e coloca a estratégia de recuperação no centro da defesa contra ransomware
Nova variante Linux mostra que hypervisors e backups também passaram a integrar a superfície crítica de ataque das organizações. O avanço das campanhas de…
Ler o boletim Ed. 34
Setembro de 2026
Grandoreiro mira o México e reforça tendência de ataques escondidos em software legítimo
Um dos trojans bancários mais conhecidos da América Latina voltou a apresentar sinais de atividade. Em agosto de 2026, pesquisadores da Acronis Threat Research…
Ler o boletim Ed. 33
Agosto de 2026
Quando as ferramentas enxergam alertas, mas ninguém enxerga o risco inteiro
Ter mais ferramentas de segurança não significa necessariamente ter mais controle sobre o risco. Em muitas organizações, a infraestrutura de cybersecurity evoluiu por camadas.…
Ler o boletim