3 erros que as empresas ainda cometem na defesa contra os ciberataques
 Redação ARX
É necessário que as empresas reconheçam o valor de cada recurso preservado dentro dos sistemas, de forma a equilibrar as ações protetivas segundo uma hierarquia de importância. Além disso, é necessário cuidado com a segurança de terceiros e com testes adequados de planos de resposta.
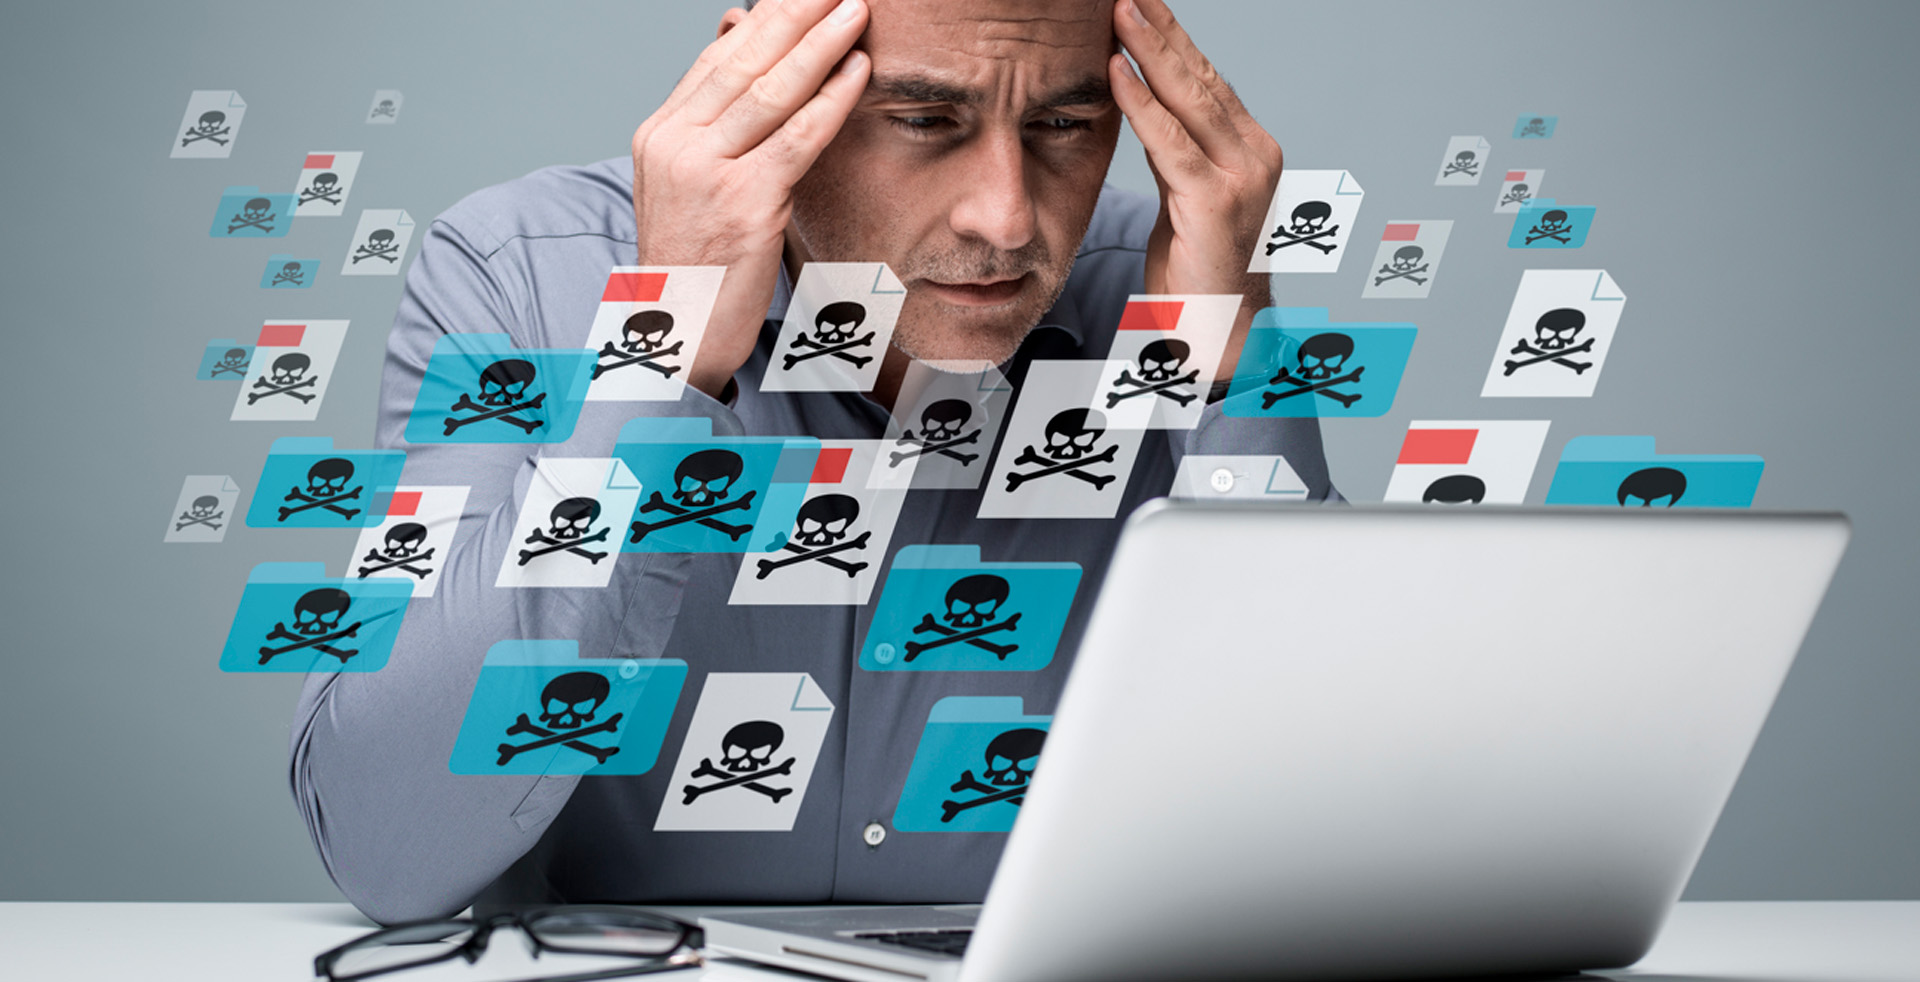
As consequências de um ataque cibernético podem ser devastadoras, cobrindo um amplo arco que vai desde enormes prejuízos financeiros até danos irreparáveis à sua imagem, além de multas relativas às responsabilidades legais.
Mas as organizações podem se defender se abraçarem os cinco pilares da resiliência cibernética:
- Identificar;
- Proteger;
- Detectar;
- Responder;
- Recuperar.
São ações simples que, quando combinadas de forma eficiente, permitem às empresas criarem uma estrutura de segurança capaz de protegê-las das crescentes ameaças atuais.
“Pode parecer um lugar comum, mas uma estratégia de proteção bem elaborada pode ser comprometida por erros básicos”, afirma Caio Sposito, da Arcserve. Entre eles o executivo cita o fato de que muitas empresas subestimam o valor de seus ativos e dados digitais.
“É preciso entender completamente o valor de seus ativos digitais, incluindo propriedade intelectual, dados dos clientes e informações proprietárias. Essa falta de conscientização pode levar a medidas de proteção inadequadas, como senhas fracas, softwares desatualizados e controles de acesso insuficientes, o que expõe a empresa a ameaças cibernéticas”.
Lembrando que as organizações devem fazer o monitoramento constante da sua área de TI, incluindo a aplicação de correções e promovendo atualizações regulares de sistemas e de software, além de implementarem mecanismos de autenticação fortes e protocolos de criptografia.
Outro equívoco bastante comum é a gestão ineficaz do risco de terceiros.
“Muitas empresas dependem de fornecedores e prestadores de serviços terceirizados para dar suporte às suas operações, e esses parceiros externos geralmente têm acesso a sistemas, dados e redes essenciais. No entanto, nem todos os parceiros terceirizados têm uma forte postura em cibersegurança. Assim são criadas vulnerabilidades que podem fornecer pontos de entrada para ataques cibernéticos”, destaca Sposito.
Os testes inadequados dos planos de resposta a incidentes são outro erro que compromete em muito a segurança das empresas. As organizações geralmente investem recursos significativos no desenvolvimento de planos de resposta a incidentes para mitigar o impacto de ataques cibernéticos. No entanto, muitas não conseguem testar e atualizar adequadamente seus planos, o que as deixa mal preparadas para responder de forma eficaz a incidentes cibernéticos do mundo real.
“Compreender o valor dos ativos e dados, gerenciar riscos de terceiros de forma eficaz e testar adequadamente os planos de resposta a incidentes são componentes críticos de uma estratégia robusta de segurança cibernética”, resume Sposito.
Conte com a Brasiline para manter o ambiente tecnológico da sua empresa protegido
Nosso objetivo é garantir um alto nível de serviço e qualidade nos projetos, para que a sua TI seja usada de forma estratégica, a favor dos seus negócios e das pessoas envolvidas. Assim, sua empresa pode focar no que realmente interessa: no seu core business. Conte com nossos Experts e garanta para sua operação um suporte técnico ágil e eficiente.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
CIVITAS: a nova abordagem da ARX CYBER para uma cibersegurança integrada, inteligente e orientada a resultados
Mais do que reunir tecnologias, o CIVITAS conecta proteção, monitoramento, resposta a incidentes, recuperação e governança em uma arquitetura unificada de resiliência cibernética. A…
Saiba Mais
Phishing com IA dificulta detecção de golpes em empresas
Ataques mais personalizados exigem atenção redobrada de equipes e gestores. Luiz Henrique Silveira, COO da ARX CYBER, explica como as organizações podem identificar vulnerabilidades…
Saiba Mais
Burger King Japão sofre vazamento de dados de 11 milhões de registros após acesso não autorizado
Incidente compromete informações pessoais de usuários do aplicativo oficial e reforça a importância do monitoramento contínuo, controle de acesso e resposta rápida a ameaças…
Saiba Mais