Montenegro sofre ataque ransomware e hackers exigem US$ 10 milhões
 Redação ARX

O ataque de ransomware, confirmado pela Agência de Segurança Nacional de Montenegro (ANB) na semana passada, atingiu sistemas governamentais e outras infraestruturas e serviços públicos críticos, incluindo eletricidade, sistemas de água e transporte. Os relatórios sugerem que várias usinas de energia mudaram para operações manuais como resultado do ataque.
O ministro da Administração Pública, Maras Dukaj, afirmou na televisão local que por trás do ataque está um grupo organizado de crimes cibernéticos.
O ministro acrescentou que um “vírus especial” é usado neste ataque e há um pedido de resgate de US$ 10 milhões.
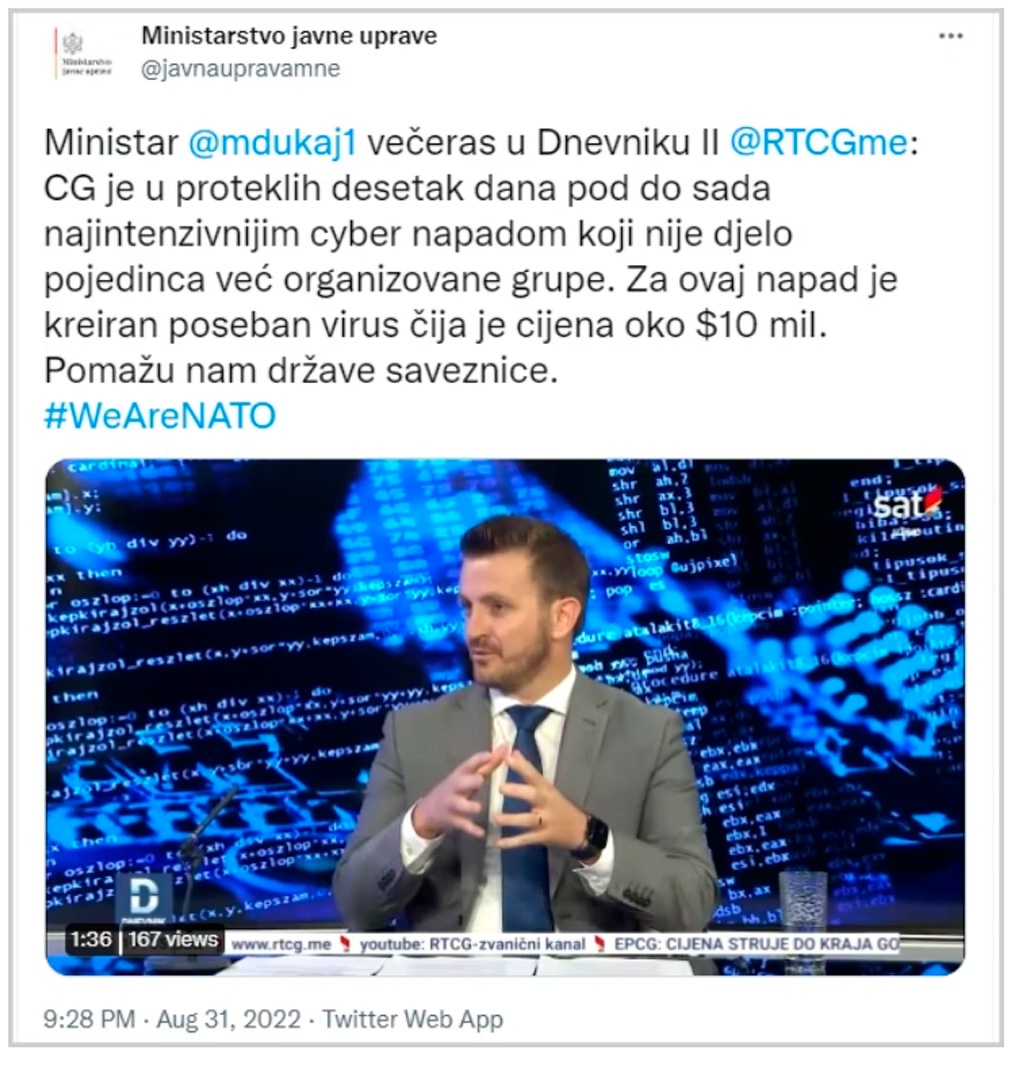
Dukaj também acrescentou que, neste momento, o estado não pode dar uma estimativa de quando os serviços estarão disponíveis.
Falsas alegações e Cuba
Anteriormente, o próprio Dukaj, juntamente com o ministro da Defesa de Montenegro, disse à mídia local que eles tinham evidências suficientes para suspeitar que os ataques cibernéticos foram dirigidos por serviços russos .
Isso deu ao incidente um tom geopolítico e mobilizou os aliados da OTAN do país balcânico para ajudá-los na resposta a incidentes, defesa e remediação.
No dia seguinte, porém, a gangue de ransomware de Cuba listou o Parlamento de Montenegro (Skupstina) como vítima e alegou ter roubado documentos financeiros, correspondência com bancos, balanços, documentos fiscais, compensações e até código-fonte.
Os dados foram publicados na seção “gratuita” do site, disponível para qualquer visitante sem restrições.
Evolução do ransomware Cuba
O ransomware Cuba demonstrou uma evolução notável ultimamente. Três semanas atrás, os pesquisadores identificaram um novo conjunto de ferramentas usado pela gangue junto com táticas, técnicas e procedimentos inéditos.
Em junho, o Cuba ransomware atualizou seu criptografador com opções adicionais e configurou um canal de comunicação para “suporte à vítima ao vivo”.
Outra mudança notável é observada no escopo de segmentação do grupo. Em 2021, Cuba se concentrou fortemente em organizações sediadas nos EUA.
Você também pode querer saber sobre isso: O cibercrime como império seria a terceira maior economia do mundo
Sobre a Brasiline
A Brasiline construiu, em mais de 19 anos de mercado, uma equipe que é referência no setor, sempre investindo na qualificação dos profissionais e na implantação de soluções eficazes, baseadas nas melhores práticas de projetos e processos. Chamamos esse nosso time de Experts Brasiline.
Uma equipe de profissionais com ampla experiência no mercado de TI cibersegurança e missão crítica, com objetivo de prestar uma consultoria criteriosa, avaliando as reais necessidades do cliente e sugerir a melhor alternativa.
Nosso objetivo é garantir um alto nível de serviço e qualidade nos projetos, para que a sua TI seja usada de forma estratégica, a favor dos seus negócios e das pessoas envolvidas. Assim, sua empresa pode focar no que realmente interessa: no seu core business. Conte com nossos Experts e garanta para sua operação um suporte técnico ágil e eficiente.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos Ransonware pelo Mundo
Ataques de ransomware geram prejuízo médio de US$ 5,3 milhões às empresas
O ransomware deixou de ser apenas uma ameaça tecnológica para se tornar um risco estratégico para os negócios. Segundo o relatório Cyber Claims in…
Saiba Mais Ransonware pelo Mundo
Novo ransomware Osiris acende alerta para empresas e times de segurança
O cenário global de ciberameaças segue em constante evolução, e um novo ransomware identificado recentemente reforça esse alerta. Batizado de Osiris, o malware vem…
Saiba Mais Ransonware pelo Mundo
Ransomware em 2025: A Era da Extorsão Digital Inteligente
O ataque global do WannaCry, em 2017, foi um dos episódios mais disruptivos da história da cibersegurança: hospitais paralisados, fábricas interrompidas e serviços essenciais…
Saiba Mais