Reduza o risco de incidentes de ransomware com a Fortinet
 Redação ARX
Nas empresas de hoje há muita coisa acontecendo. E o resultado é que as organizações estão mais expostas do que nunca a ataques cibernéticos como ransomware.
A transformação digital contínua, a mudança rápida do escritório para o trabalho em qualquer lugar, a aceleração da entrega de aplicações e serviços a partir da nuvem, a diversidade de conectividade dentro e fora da rede corporativa e muito mais, expandem a superfície de ataque. E embora o ransomware continue entrando nas organizações por e-mail, ele ganha cada vez mais acesso por meio do Remote Desktop Protocol (RDP) e explorações de vulnerabilidades.
Junto com a exposição ao risco, os impactos e consequências do negócio estão crescendo.
É essencial que as organizações implementem a combinação certa de controles de segurança (para equilibrar o risco aceitável com custo e esforço) em toda a cadeia de destruição cibernética dessas campanhas.
A Fortinet oferece o mais amplo conjunto de produtos, serviços e treinamento de segurança para reduzir o risco de um incidente de ransomware em vários estágios dessa cadeia de destruição cibernética, antes que os cibercriminosos atinjam seu objetivo final.
Considerando que a maior parte do ransomware de hoje é normalmente entregue por e-mail, seguido pela web, uma prevenção, detecção e resposta contra ameaças sólidas fornecidas por meio de um secure e-mail gateway e next-generation firewall (NGFW) são essenciais.
Confira os pontos importantes:
- Gateway de e-mail seguro FortiMail da Fortinet
- Next-generation firewall do FortiGate
- Web Application Firewall do FortiWeb, agente de segurança de acesso à nuvem do FortiCASB e proteção carga de trabalho em nuvem do FortiCWP
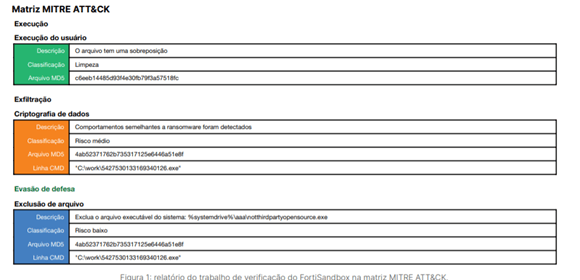
- Advanced Threat Protection do FortiSandbox
Etapa de exploração/instalação
Até mesmo os controles de segurança preventiva mais fortes aplicados aos vetores de entrega podem ser contornados por cibercriminosos, especialmente à luz de técnicas sofisticadas como exploração de vulnerabilidades de dia zero e comprometimento de cadeias de suprimentos autorizadas. É por isso que uma segurança robusta de endpoints também é necessária.
Plataforma de proteção de endpoint
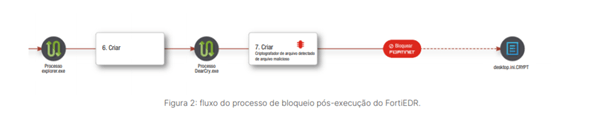
FortiEDR O FortiEDR é uma solução de segurança de endpoints unificada nativa da nuvem que combina proteção de pré-execução e pós-execução baseada em comportamento com detecção e resposta contínuas para dispositivos de todos os tipos. O FortiEDR é indiscutivelmente o controle de segurança mais importante para combater o ransomware, dada a eficácia da tecnologia e implantação nos dispositivos que o ransomware tenta bloquear. O rastreamento de código patenteado permite uma visão profunda da atividade do sistema, bem como opções granulares para bloquear e até mesmo reverter a atividade maliciosa, como a criptografia de arquivos por ransomware.
Ação no estágio de objetivos
Embora muitos dos controles acima, como FortiGate, FortiEDR e FortiAI, também sejam capazes de conter tentativas de ransomware de se mover lateralmente, há um caso de uso inovador para fraude também neste estágio.
Proteção contra violação baseada em Deception FortiDeceptor
O FortiDeceptor é uma tecnologia baseada em Deception que visa enganar, expor e eliminar ameaças externas e internas antes que seja causado qualquer dano significativo. Ele cria uma rede de máquinas virtuais (VMs) que parecem prontas para o ataque. O FortiDeceptor então analisa qualquer atividade de ameaça e compartilha informações através do Fortinet Security Fabric em todos os componentes de segurança para proteger toda a rede. No caso do ransomware, a infraestrutura do FortiDeceptor é inteligente o suficiente para envolver o código do ransomware à medida que procura mover-se lateralmente, reduzindo a velocidade por tempo suficiente para que a inteligência de contenção seja compartilhada com o resto do Fortinet Security Fabric.
A Fortinet oferece uma gama de informações e recursos especializados de parceiros confiáveis e do FortiGuard Labs, com toda tecnologia necessária para lidar com ransomware em vários estágios de ataque, além de treinamento de conscientização de segurança, aumento de equipe e outros serviços.
As organizações devem avaliar sua força atual de segurança, preocupação com a exposição e a melhor solução para cada estágio da cadeia de destruição cibernética. Isso deve complementar os esforços mais amplos para se preparar para possíveis incidentes de ransomware, como:
- Segmentação da rede
- Fortalecimento de dispositivos
- Estabelecimento e teste de backups
- Determinação de processos de monitoramento e resposta
- Aumento de tecnologias, ferramentas e processos internos com serviços terceirizados especializados.
Conte com nossos especialistas Brasiline para reduzir incidentes de ransomware
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos Treinamentos Técnicos
Fortinet ultrapassa 1 milhão de certificações NSE no mundo
Por meio do Fortinet Training Institute, empresa expande o acesso ao treinamento cibernético e aprimora as habilidades de profissionais de cibersegurança “A Fortinet tem…
Saiba Mais Treinamentos Técnicos
12 áreas que devem ser abordadas no treinamento de conscientização do usuário
O treinamento de conscientização de segurança do usuário final é essencial para ajudar as organizações a se protegerem contra ameaças cibernéticas em constante evolução,…
Saiba Mais Treinamentos Técnicos
Serviço de treinamento e conscientização sobre segurança da informação
Prepare seus funcionários para que saibam detectar ameaças cibernéticas Capacite sua equipe sobre as ameaças cibernéticas atuais, como ataques de phishing, engenharia social e…
Saiba Mais