Operação StopAndProtect: como sites WordPress vulneráveis estão sendo usados em ataques de ransomware e espionagem digital
 ARX CYBER
Milhares de sites legítimos foram transformados em infraestrutura para distribuição de malware, roubo de dados e extorsão
Durante anos, o WordPress se consolidou como uma das principais plataformas para criação de sites corporativos, portais institucionais e aplicações web. Sua popularidade, entretanto, também tornou o ecossistema um alvo recorrente para grupos criminosos.
Uma nova campanha de cibercrime, identificada como StopAndProtect, demonstra como servidores web desatualizados podem ser transformados em peças de uma operação muito maior: uma infraestrutura global utilizada para disseminação de malware, coleta de informações sensíveis e ataques de ransomware. (Fonte)
A investigação revelou milhares de sites WordPress comprometidos sendo utilizados não apenas como vítimas, mas como parte ativa da cadeia de ataque.
O cenário reforça uma realidade já conhecida pela segurança da informação: um ativo conectado à internet sem manutenção adequada pode se tornar uma porta de entrada para ameaças que ultrapassam o próprio ambiente web.
O que é a operação StopAndProtect?
A StopAndProtect foi identificada inicialmente a partir de uma variante de ransomware com o mesmo nome. Porém, a análise técnica revelou que a operação possuía uma estrutura muito mais ampla.
Os sites comprometidos passaram a funcionar como:
- Pontos de distribuição de malware;
- Servidores intermediários para comando e controle (C2);
- Locais de armazenamento temporário de dados roubados;
- Mecanismos para aplicação de engenharia social contra usuários.
A campanha atingiu milhares de endereços IP ao redor do mundo, explorando principalmente ambientes WordPress antigos, plugins vulneráveis e instalações sem acompanhamento contínuo.
O ponto mais relevante dessa operação é que o ataque não depende apenas de uma falha técnica sofisticada. Ele combina dois fatores extremamente explorados pelo cibercrime atual: sistemas vulneráveis + comportamento humano manipulado.
O novo vetor de ataque: engenharia social usando o golpe ClickFix
Uma das técnicas mais utilizadas pela campanha é conhecida como ClickFix. Diferente de ataques tradicionais que exploram diretamente uma vulnerabilidade no navegador, essa abordagem manipula o usuário para executar uma ação aparentemente legítima.
O fluxo ocorre da seguinte forma:
1. O usuário acessa um site comprometido
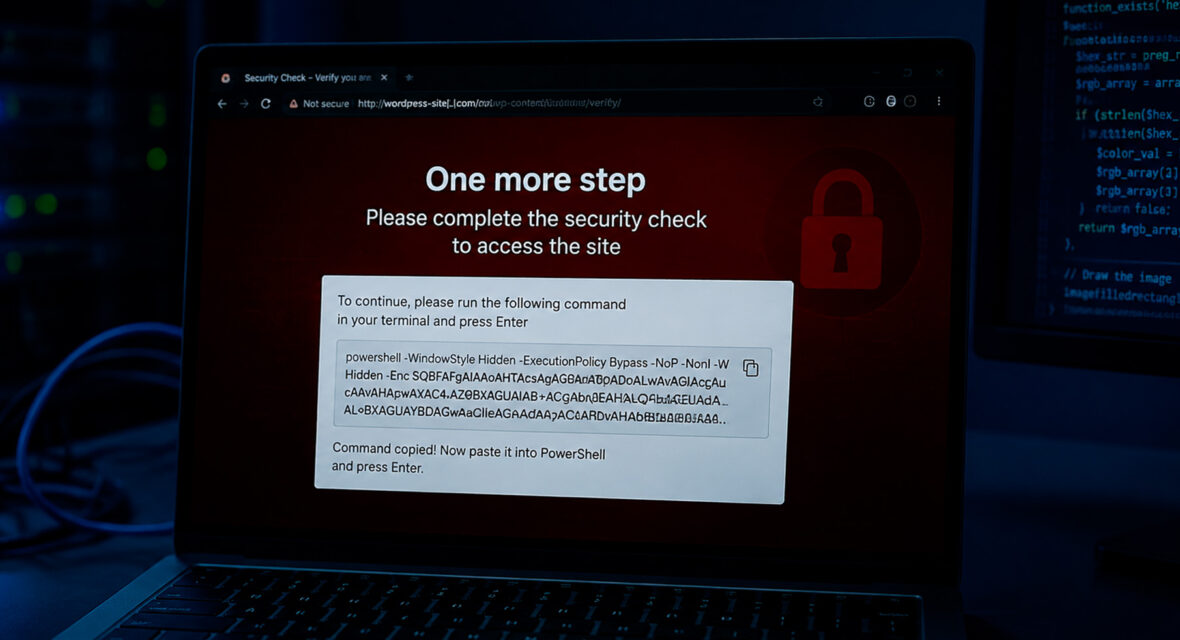
A vítima visita uma página legítima que foi invadida pelos criminosos. Em vez do conteúdo original, o visitante pode visualizar uma falsa tela de validação humana semelhante a um CAPTCHA.
2. A falsa verificação induz a execução de comandos
A página informa que é necessário realizar uma validação adicional. O usuário é orientado a copiar um comando e executá-lo no PowerShell do Windows.
Esse é um ponto crítico: nenhum CAPTCHA legítimo exige que um usuário execute comandos no terminal do sistema operacional.
3. O PowerShell inicia a cadeia de infecção
Após a execução, o comando baixa componentes adicionais responsáveis por:
- Identificar o ambiente da vítima;
- Detectar máquinas virtuais e ferramentas de análise;
- Evitar mecanismos de segurança;
- Instalar cargas maliciosas.
Essa técnica permite que os criminosos filtrem ambientes e escolham quais módulos ativar.
Um ecossistema modular de ataque
Um dos elementos mais preocupantes da StopAndProtect é sua arquitetura modular. Em vez de utilizar apenas um malware, os operadores possuem diferentes componentes que podem ser ativados conforme o objetivo do ataque.
SilentDataCollector: espionagem e roubo direcionado
Esse módulo é responsável pela coleta de informações.
Entre suas capacidades estão:
- Inventário de discos e arquivos;
- Coleta de documentos;
- Captura de informações específicas;
- Monitoramento de tela;
- Recursos de keylogger;
- Busca automatizada por dados relevantes.
O objetivo não é apenas infectar, mas também entender o ambiente, identificar informações valiosas e aumentar o impacto financeiro do ataque.
SilentEncryptor e LockScreen: ransomware e extorsão
Os componentes de ransomware são responsáveis por:
- Criptografar arquivos;
- Bloquear estações;
- Apresentar mensagens de resgate;
- Direcionar vítimas para pagamento.
Essa combinação transforma um incidente técnico em uma crise operacional.
Propagação lateral: aumentando o alcance dentro da empresa
A campanha também apresenta mecanismos capazes de tentar se espalhar por:
- Unidades de rede;
- Dispositivos USB;
- Compartilhamentos SMB;
- Recursos administrativos via WMI.
O primeiro equipamento comprometido raramente é o objetivo final. Ele pode ser apenas o ponto inicial para alcançar sistemas mais críticos.
Como sites WordPress vulneráveis entram nessa cadeia?
A infraestrutura criminosa depende principalmente de ambientes web sem manutenção.
Entre os problemas explorados estão:
- Versões antigas do WordPress;
- Plugins vulneráveis;
- Temas desatualizados;
- Permissões excessivas de escrita;
- Ausência de monitoramento de integridade.
Por que esse tipo de ataque preocupa empresas?
Muitas organizações ainda enxergam websites institucionais como ativos isolados. Mas, na prática, qualquer serviço conectado à internet pode representar risco.
Um servidor web comprometido pode ser utilizado para:
- Atacar clientes e parceiros;
- Distribuir malware;
- Comprometer funcionários;
- Hospedar conteúdo malicioso;
- Servir como ponto de entrada para ataques internos.
Como reduzir o risco de ataques contra WordPress?
A proteção contra esse tipo de ameaça exige uma combinação de controles técnicos e processos contínuos.
Para administradores de sites:
- Manter WordPress, plugins e temas sempre atualizados;
- Remover componentes sem uso;
- Revisar permissões de arquivos;
- Monitorar alterações no diretório wp-content;
- Utilizar autenticação forte;
- Realizar avaliações periódicas de vulnerabilidade.
Para ambientes corporativos:
Além da segurança do site, é fundamental proteger os usuários e endpoints contra técnicas de engenharia social.
Boas práticas incluem:
- Treinamento contínuo de colaboradores;
- Bloqueio de execução suspeita via PowerShell;
- Monitoramento de comportamento anômalo;
- Proteção EDR/XDR;
- Detecção e resposta contínua;
- Gestão de vulnerabilidades.
A segurança precisa acompanhar a evolução das ameaças
A operação StopAndProtect mostra uma mudança importante no cenário de cibersegurança: os ataques modernos não dependem apenas de uma vulnerabilidade isolada.
Eles combinam:
- Infraestrutura comprometida;
- Automação;
- Engenharia social;
- Roubo de informações;
- Ransomware;
- Persistência.
Por isso, proteger uma empresa hoje exige mais do que ferramentas individuais. É necessário visibilidade contínua, inteligência sobre ameaças e capacidade de resposta rápida.
Na ARX CYBER, trabalhamos para transformar dados de segurança em decisões práticas, combinando monitoramento, inteligência, detecção e resposta para reduzir riscos antes que eles se tornem incidentes.
Segurança não é apenas impedir ataques. É garantir que a operação continue confiável.
Fale com um de nossos especialistas e veja como podemos ajudar o seu negócio.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
ARX CYBER participa do ManageEngine System Integrators Summit LATAM 2026 em Bogotá
A busca por inovação, eficiência operacional e novas estratégias para fortalecer a gestão de tecnologia esteve no centro das discussões do ManageEngine System Integrators…
Saiba Mais
Gestão de endpoints ganha peso na cibersegurança
COO da ARX CYBER, Luiz Henrique Silveira, explica por que dispositivos corporativos sem monitoramento adequado se tornam porta de entrada para ataques e detalha…
Saiba Mais
ARX CYBER lança plataforma CIVITAS de cibersegurança
Nova solução integra descoberta, proteção, detecção, resposta, recuperação e governança em um único ambiente, conectando indicadores técnicos a decisões de risco e negócio, segundo…
Saiba Mais