Fundação Getúlio Vargas sofre suposto vazamento de 1,52 TB em ataque atribuído ao grupo Dragonforce
 Redação ARX
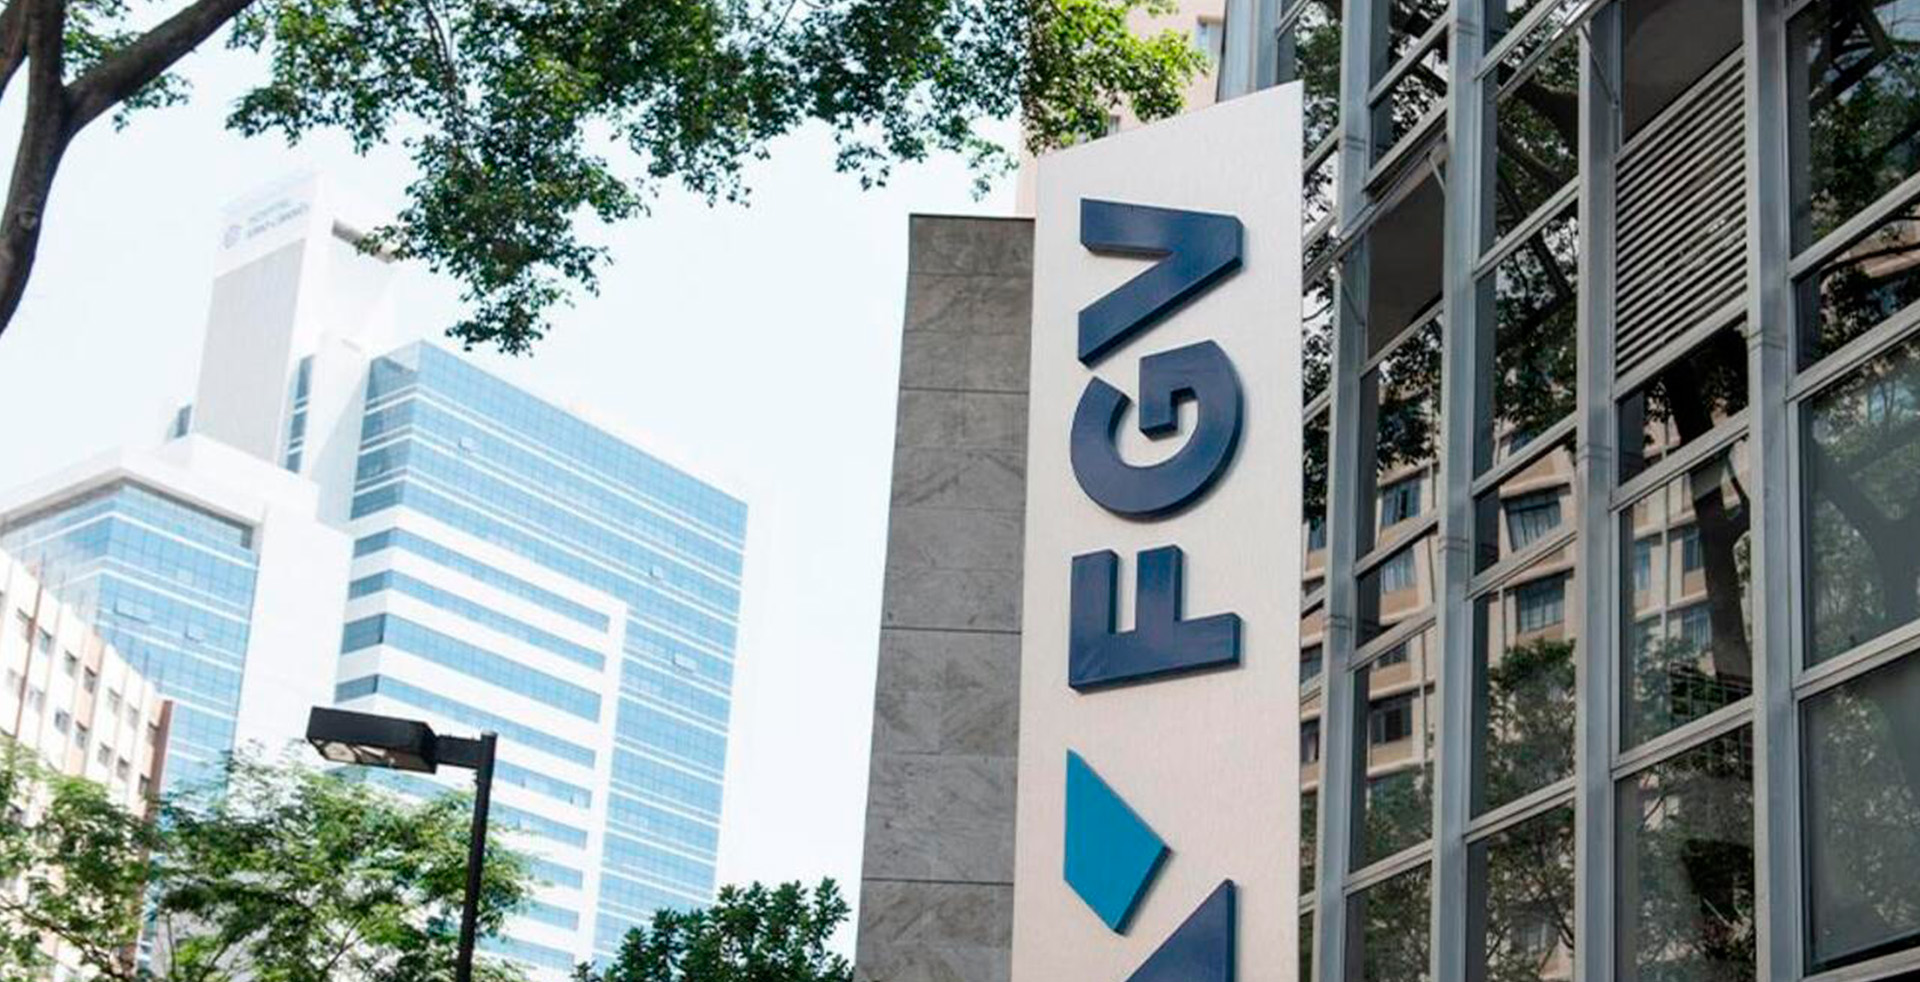
A Fundação Getúlio Vargas (FGV) teria sido alvo de um ataque cibernético com possível vazamento de 1,52 terabytes de dados, segundo anúncio publicado na dark web pelo grupo criminoso conhecido como DragonForce. O coletivo é especializado em ataques de ransomware, modalidade que envolve o sequestro e a ameaça de divulgação de informações sensíveis mediante pagamento de resgate.
De acordo com a publicação dos criminosos, foi estipulado um prazo de dez dias para que a instituição negocie o pagamento antes da suposta divulgação integral dos dados. Esse modelo de pressão, com contador regressivo público, é uma prática comum entre grupos de ransomware para acelerar decisões sob alto impacto reputacional e operacional.
Contexto do incidente
Entre os dias 19 e 20 de fevereiro, a FGV já havia enfrentado instabilidades em seus sistemas, afetando a rotina acadêmica e administrativa. À época, especulou-se a possibilidade de um ataque de negação de serviço (DDoS), mas não houve confirmação oficial sobre a natureza do incidente.
O anúncio recente do grupo Dragonforce levanta a hipótese de que o episódio anterior possa ter relação com um ataque mais amplo, possivelmente envolvendo exfiltração de dados. No entanto, até o momento, não há confirmação pública que estabeleça essa correlação de forma definitiva.
Quais dados podem ter sido comprometidos?
Segundo as informações divulgadas pelos próprios criminosos, amostras de documentos teriam sido publicadas como prova do ataque. Entre os possíveis dados expostos estariam:
- Nomes completos
- Datas de nascimento
- RG e CPF
- Endereços físicos e e-mails
- Telefones
- Dados bancários
- Informações salariais e cargos
- Registros acadêmicos e dados de bolsas de estudo
- Documentos administrativos e contratos
Caso confirmada, a exposição envolveria tanto dados pessoais quanto informações institucionais sensíveis, um cenário que amplia os riscos jurídicos, financeiros e reputacionais.
O impacto para instituições de ensino
Instituições acadêmicas tornaram-se alvos recorrentes de grupos de ransomware. O grande volume de dados pessoais, financeiros e acadêmicos, somado à necessidade de alta disponibilidade dos sistemas, cria um ambiente propício para extorsões.
Além do risco direto aos titulares de dados, incidentes dessa natureza podem gerar:
- Investigações regulatórias à luz da LGPD
- Multas e sanções administrativas
- Ações judiciais individuais ou coletivas
- Danos à reputação e perda de confiança
O que o caso reforça sobre cibersegurança?
Independentemente da confirmação oficial dos detalhes, o episódio reforça alguns pontos críticos:
- Monitoramento contínuo é essencial, A identificação precoce de atividades suspeitas pode evitar a exfiltração massiva de dados.
- Segmentação de rede e controle de privilégios reduzem impacto, A limitação de acessos pode conter movimentações laterais de invasores.
- Backups protegidos e testados são indispensáveis, Estratégias de recuperação rápida minimizam a dependência de negociações com criminosos.
- Planos de resposta a incidentes devem estar atualizados, Comunicação, contenção e mitigação precisam ocorrer de forma coordenada.
O crescimento de grupos como o Dragonforce demonstra que o modelo de “dupla extorsão”, criptografar e ainda ameaçar divulgar dados, segue sendo altamente lucrativo para o cibercrime.
Sua instituição está preparada para um cenário como esse?
Ataques desse porte não afetam apenas grandes universidades. Empresas de todos os segmentos que armazenam dados sensíveis estão na mira de grupos especializados em ransomware.
A Brasiline Tecnologia atua com monitoramento contínuo de segurança, resposta a incidentes, gestão de vulnerabilidades e proteção avançada de endpoints para reduzir riscos e minimizar impactos em casos de ataque.
👉 Conheça o SOC 360 da Brasiline e descubra como elevar o nível de proteção da sua empresa!
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
CIVITAS: a nova abordagem da ARX CYBER para uma cibersegurança integrada, inteligente e orientada a resultados
Mais do que reunir tecnologias, o CIVITAS conecta proteção, monitoramento, resposta a incidentes, recuperação e governança em uma arquitetura unificada de resiliência cibernética. A…
Saiba Mais
Phishing com IA dificulta detecção de golpes em empresas
Ataques mais personalizados exigem atenção redobrada de equipes e gestores. Luiz Henrique Silveira, COO da ARX CYBER, explica como as organizações podem identificar vulnerabilidades…
Saiba Mais
Burger King Japão sofre vazamento de dados de 11 milhões de registros após acesso não autorizado
Incidente compromete informações pessoais de usuários do aplicativo oficial e reforça a importância do monitoramento contínuo, controle de acesso e resposta rápida a ameaças…
Saiba Mais