Análise Detalhada das Estatísticas e Principais Riscos Corporativos no Relatório Verizon DBIR 2023
 Redação ARX
Este artigo oferece uma análise das estatísticas e principais riscos destacados no Relatório Verizon Data Breach Investigations Report (DBIR) 2023.
Exploraremos as estatísticas de ataques, destacando os tipos de ataques mais prevalentes, os setores mais vulneráveis e as medidas de mitigação recomendadas. Esta análise é uma fonte crucial para empresas que buscam compreender as ameaças cibernéticas e implementar estratégias de segurança eficazes.
Introdução:
Relatório DBIR 2023 da Verizon é uma referência essencial para compreender o cenário atual de violações de dados. Este artigo mergulha nas estatísticas e riscos apresentados no relatório, oferecendo insights valiosos sobre os principais tipos de ataques, setores mais afetados e as melhores práticas de segurança.
Estatísticas dos Ataques:
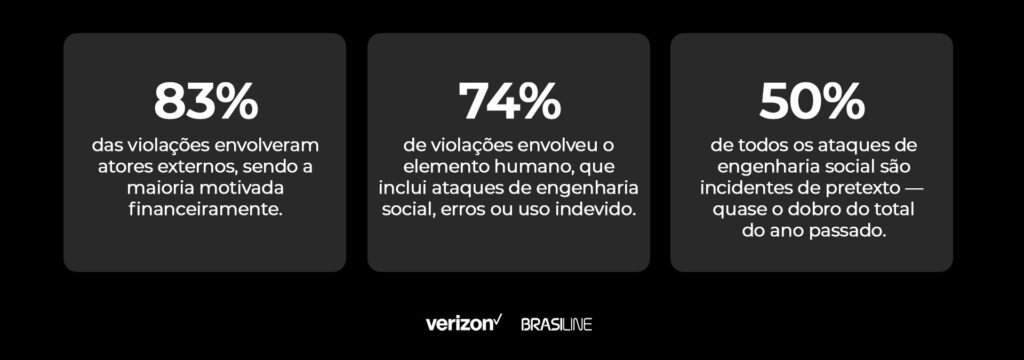
- Phishing e Ataques de Engenharia Social: Cerca de 67% das violações envolviam phishing como o vetor de ataque principal. A engenharia social foi responsável por 16% das violações, destacando como os invasores manipulam as emoções dos usuários para obter acesso.
- Ransomware: Os ataques de ransomware representaram 8% das violações. Esse tipo de ataque continua a ser uma ameaça grave, com invasores exigindo resgates para descriptografar dados.
- Exploração de Vulnerabilidades: Cerca de 18% das violações envolveram a exploração de vulnerabilidades em sistemas não atualizados. Esses ataques ressaltam a importância da manutenção regular de patches de segurança.
- Uso de Credenciais Comprometidas: O uso de credenciais comprometidas foi responsável por 25% das violações. Invasores utilizam credenciais roubadas para obter acesso não autorizado a sistemas.
- Setores Afetados e Riscos: Setores como saúde (25%), finanças (20%) e governo (14%) foram os mais vulneráveis a ataques. As violações nesses setores podem resultar em perda de dados sensíveis, comprometendo a confidencialidade e integridade.
Medidas de mitigação recomendadas:
- O relatório enfatiza a importância de medidas de segurança cibernética, incluindo autenticação de múltiplos fatores (MFA) para proteger as contas.
- Treinamento regular dos funcionários sobre ameaças cibernéticas ajuda a minimizar o risco de ataques de engenharia social e phishing.
- O monitoramento de ameaças é crucial para detectar atividades suspeitas e responder rapidamente a incidentes.
Conclusão:
Neste artigo, detalhamos as estatísticas dos ataques, abordando tipos de ataques mais comuns, setores mais afetados e medidas de mitigação recomendadas. As empresas podem usar essas informações para fortalecer suas defesas cibernéticas, compreender melhor as ameaças e implementar estratégias preventivas eficazes.
Conte com a Brasiline para manter o ambiente tecnológico do seu negócio protegido
Nosso objetivo é garantir um alto nível de serviço e qualidade nos projetos, para que a sua TI seja usada de forma estratégica, a favor dos seus negócios e das pessoas envolvidas. Assim, sua empresa pode focar no que realmente interessa: no seu core business. Conte com nossos Experts e garanta para sua operação um suporte técnico ágil e eficiente.
O time de inteligência da ARX CYBER acompanha o cenário de ameaças e traduz o que muda para decisões de negócio.
Continue lendo
Ver todos os artigos
CIVITAS: a nova abordagem da ARX CYBER para uma cibersegurança integrada, inteligente e orientada a resultados
Mais do que reunir tecnologias, o CIVITAS conecta proteção, monitoramento, resposta a incidentes, recuperação e governança em uma arquitetura unificada de resiliência cibernética. A…
Saiba Mais
Phishing com IA dificulta detecção de golpes em empresas
Ataques mais personalizados exigem atenção redobrada de equipes e gestores. Luiz Henrique Silveira, COO da ARX CYBER, explica como as organizações podem identificar vulnerabilidades…
Saiba Mais
Burger King Japão sofre vazamento de dados de 11 milhões de registros após acesso não autorizado
Incidente compromete informações pessoais de usuários do aplicativo oficial e reforça a importância do monitoramento contínuo, controle de acesso e resposta rápida a ameaças…
Saiba Mais